OpenAI tests AI for hardware design and vehicle engineering. Explore manufacturing limits and what businesses should check before adopting these tools.
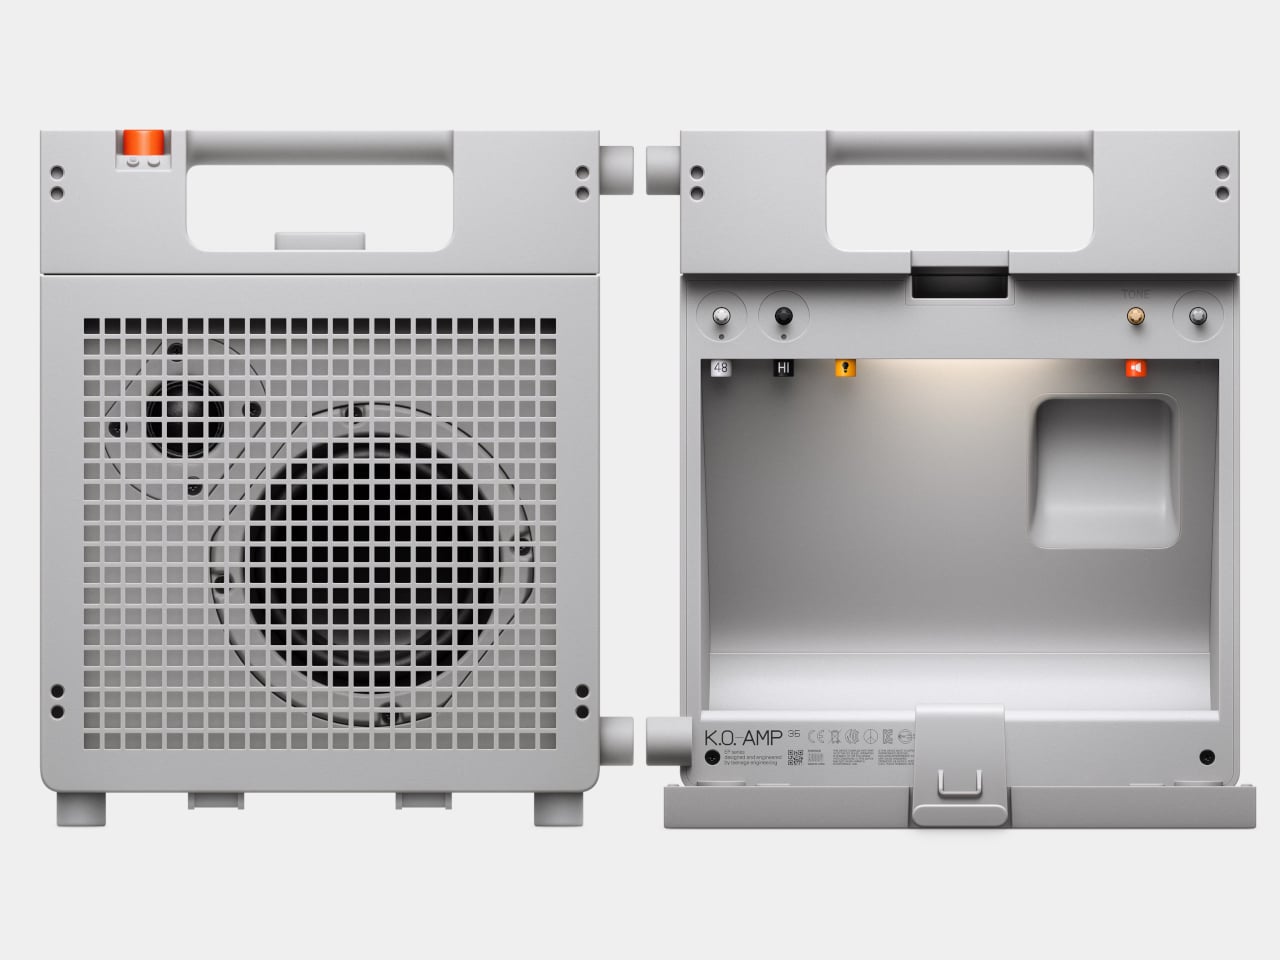
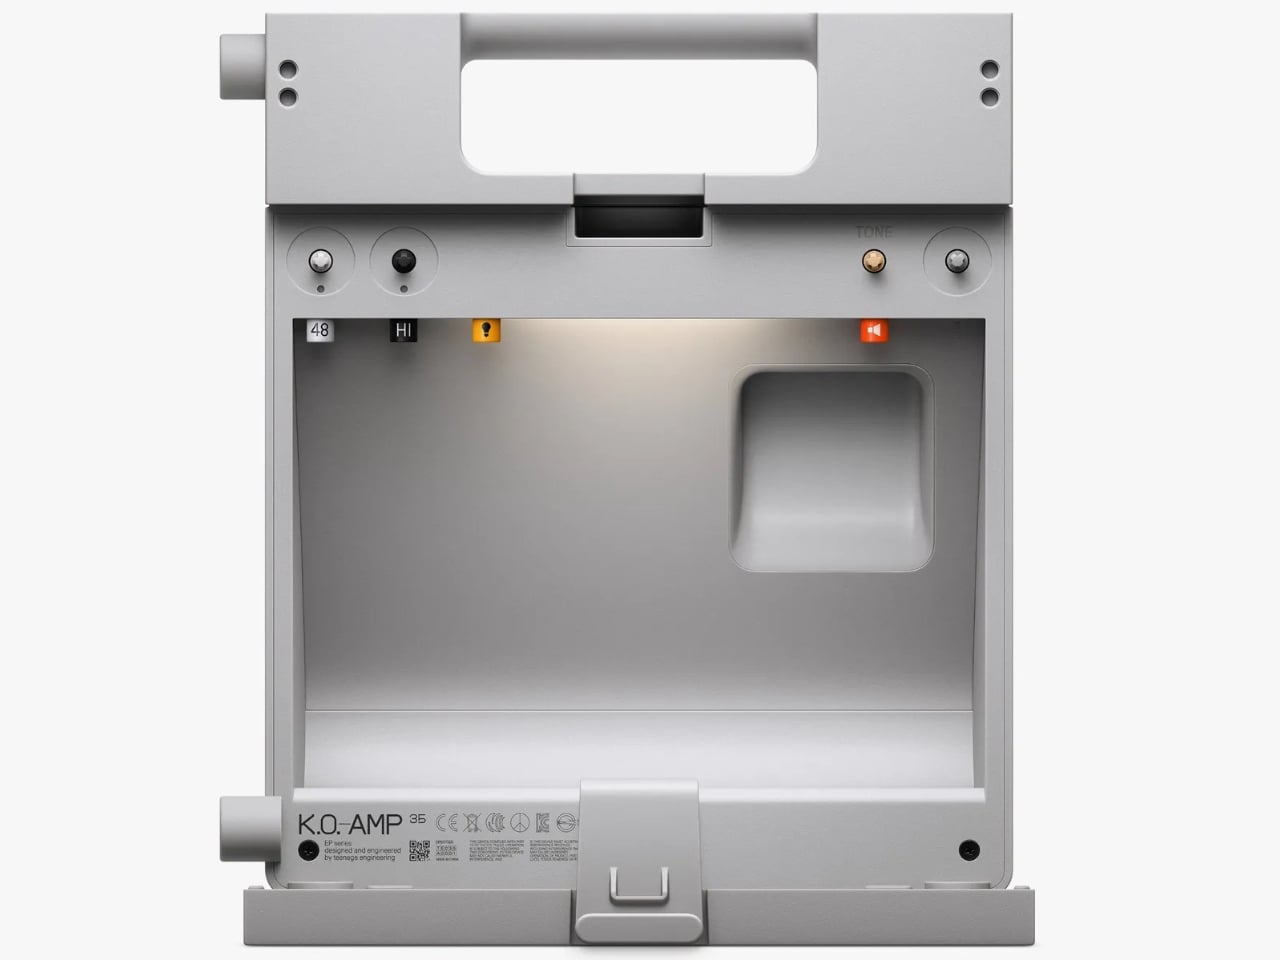
The back of Teenage Engineering’s EP-35 opens to reveal a compartment for cables and accessories. It’s a wonderfully unglamorous feature to put on a music gadget. An amp can look perfectly composed in a product photo, but taking it anywhere means figuring out where the supporting cast goes. Giving those loose pieces a home inside the speaker feels like an acknowledgment of how people actually use their equipment.
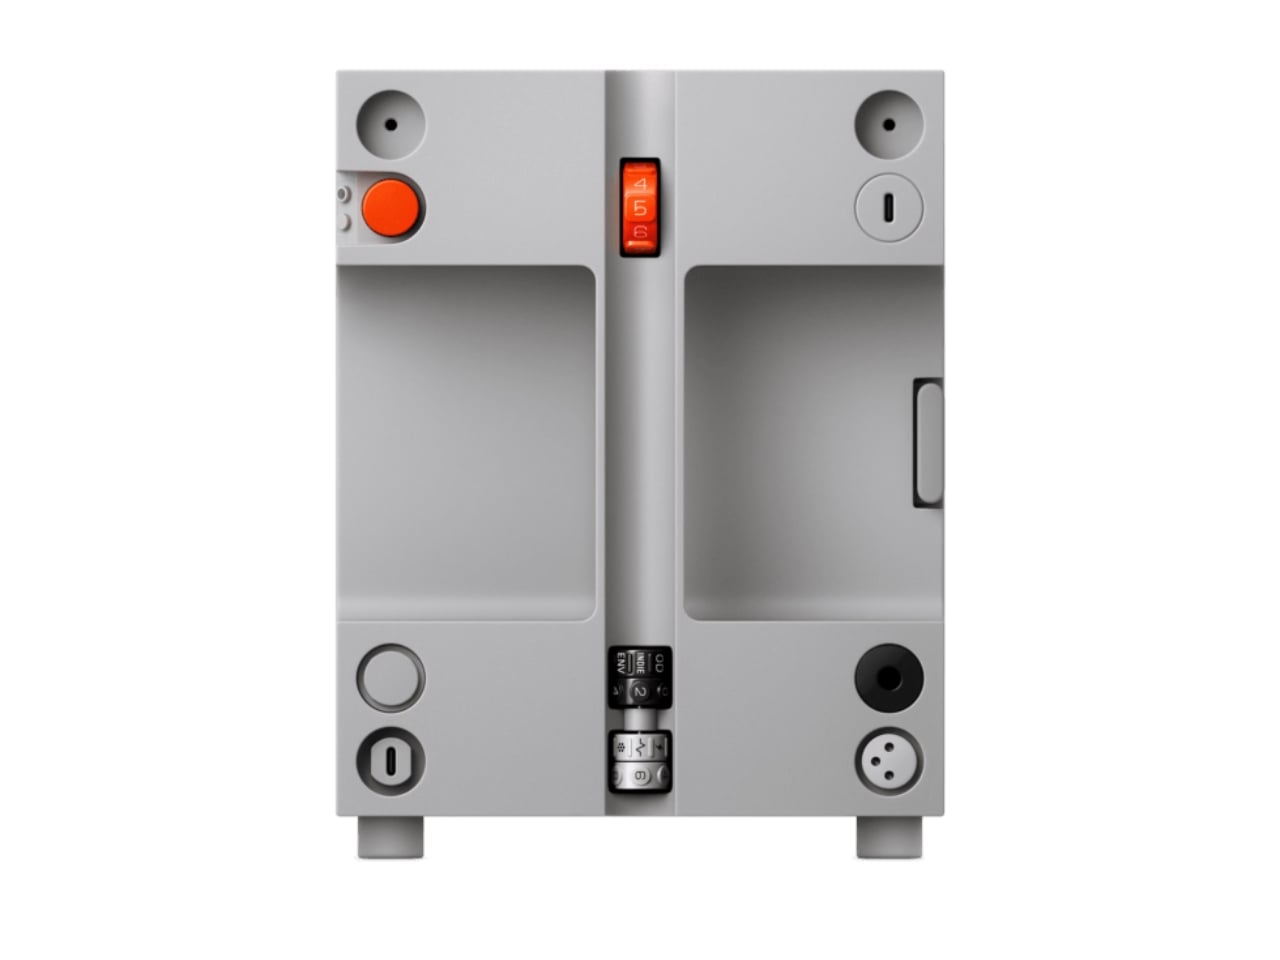
That practical streak extends beyond storage. Listed for sale at $399, the EP-35 combines a portable speaker, an instrument amplifier, and a USB audio interface. It accepts guitar, microphone, line-level, Bluetooth, and USB audio, with multiple sources able to play together. The problem it addresses is straightforward: playing guitar over a backing track, or adding vocals, shouldn’t require assembling a small equipment department. Here, those connections meet in one box.
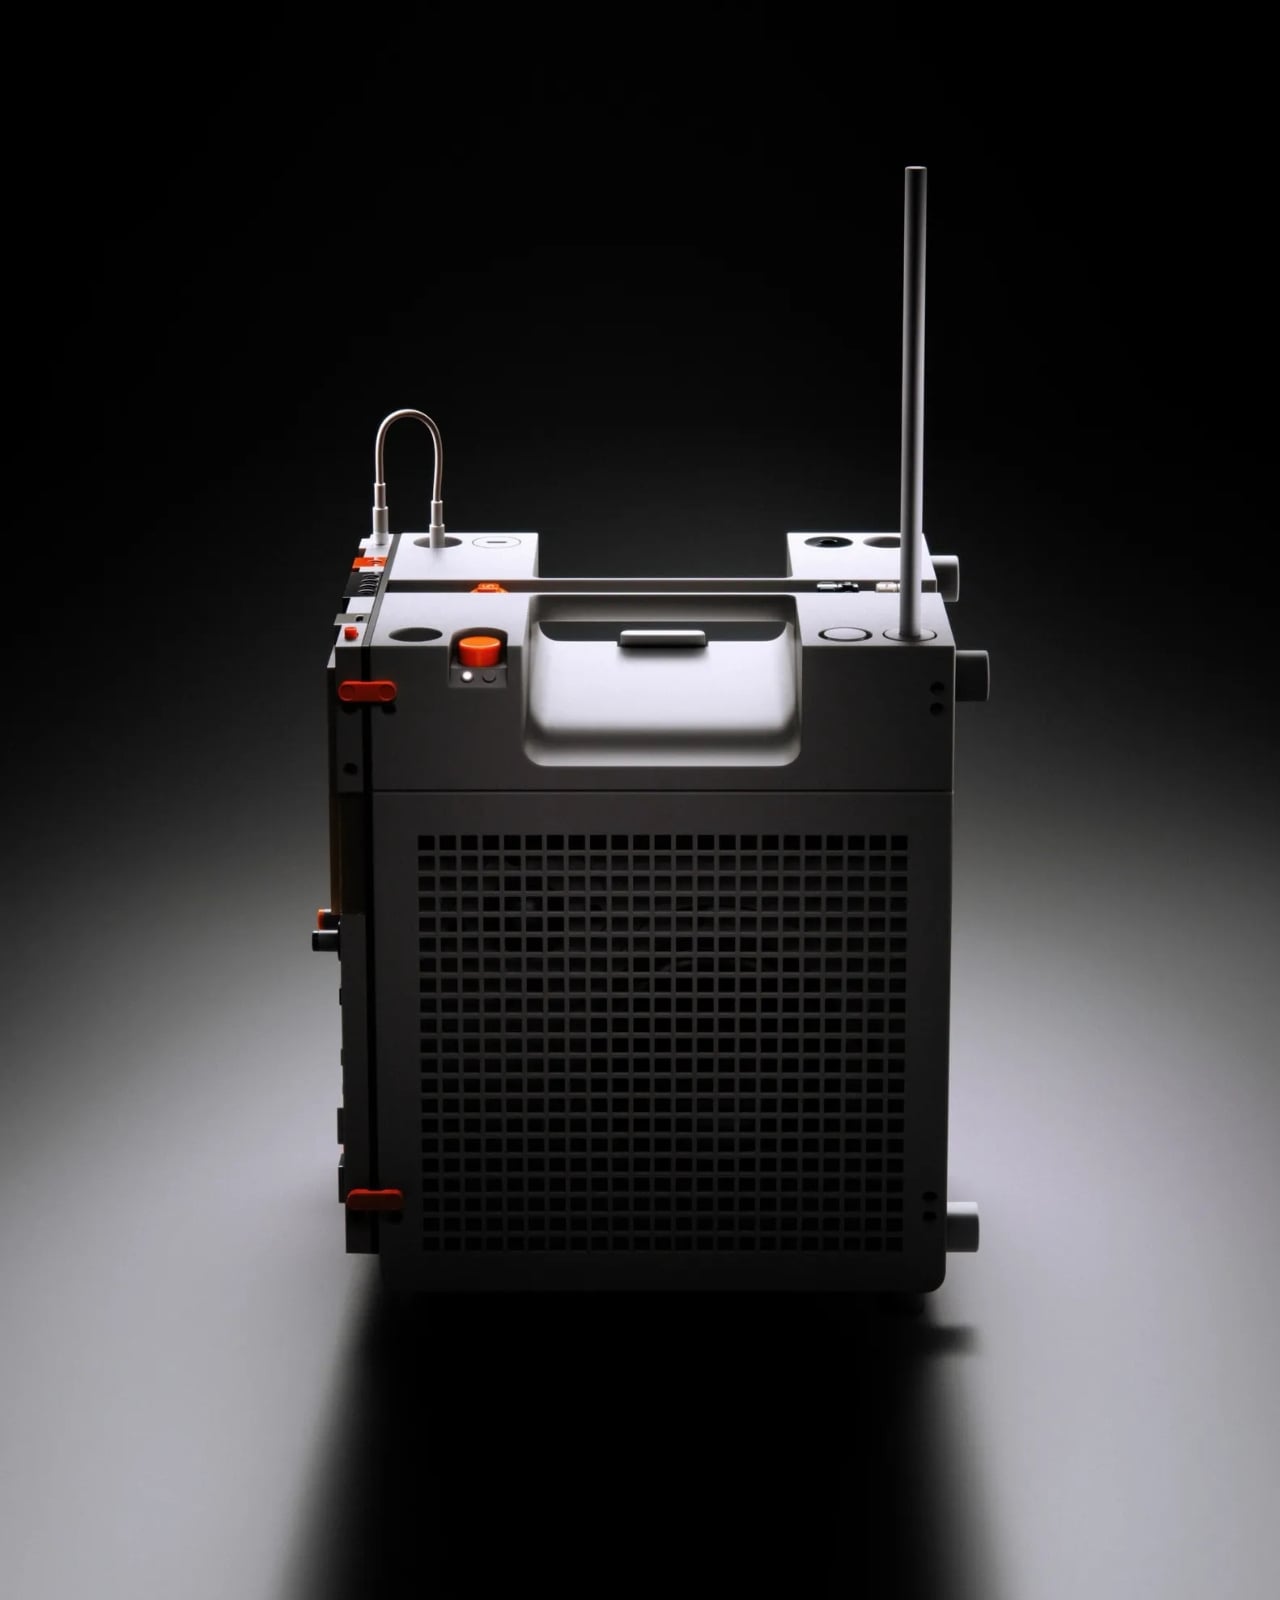
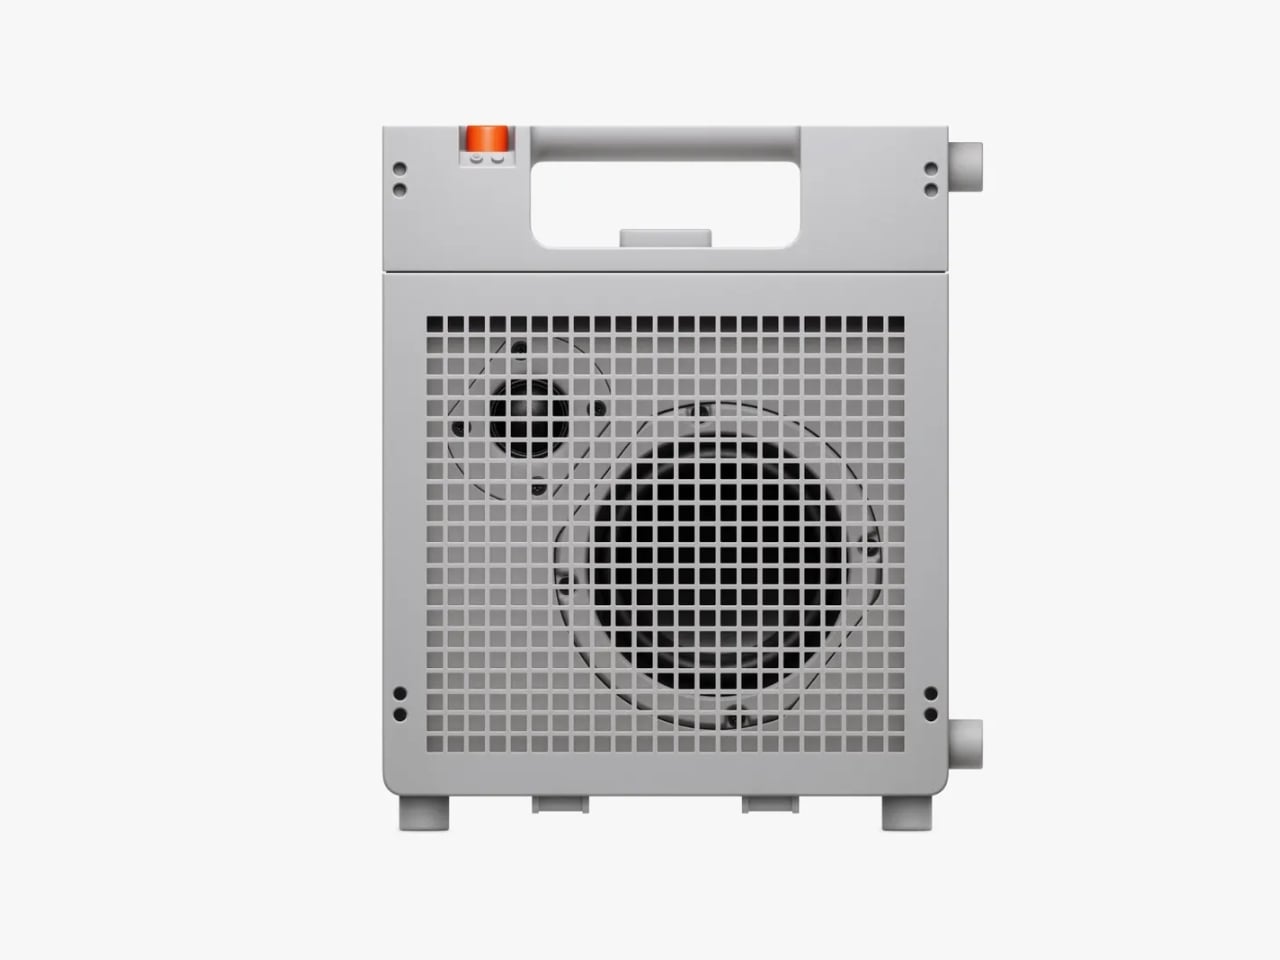
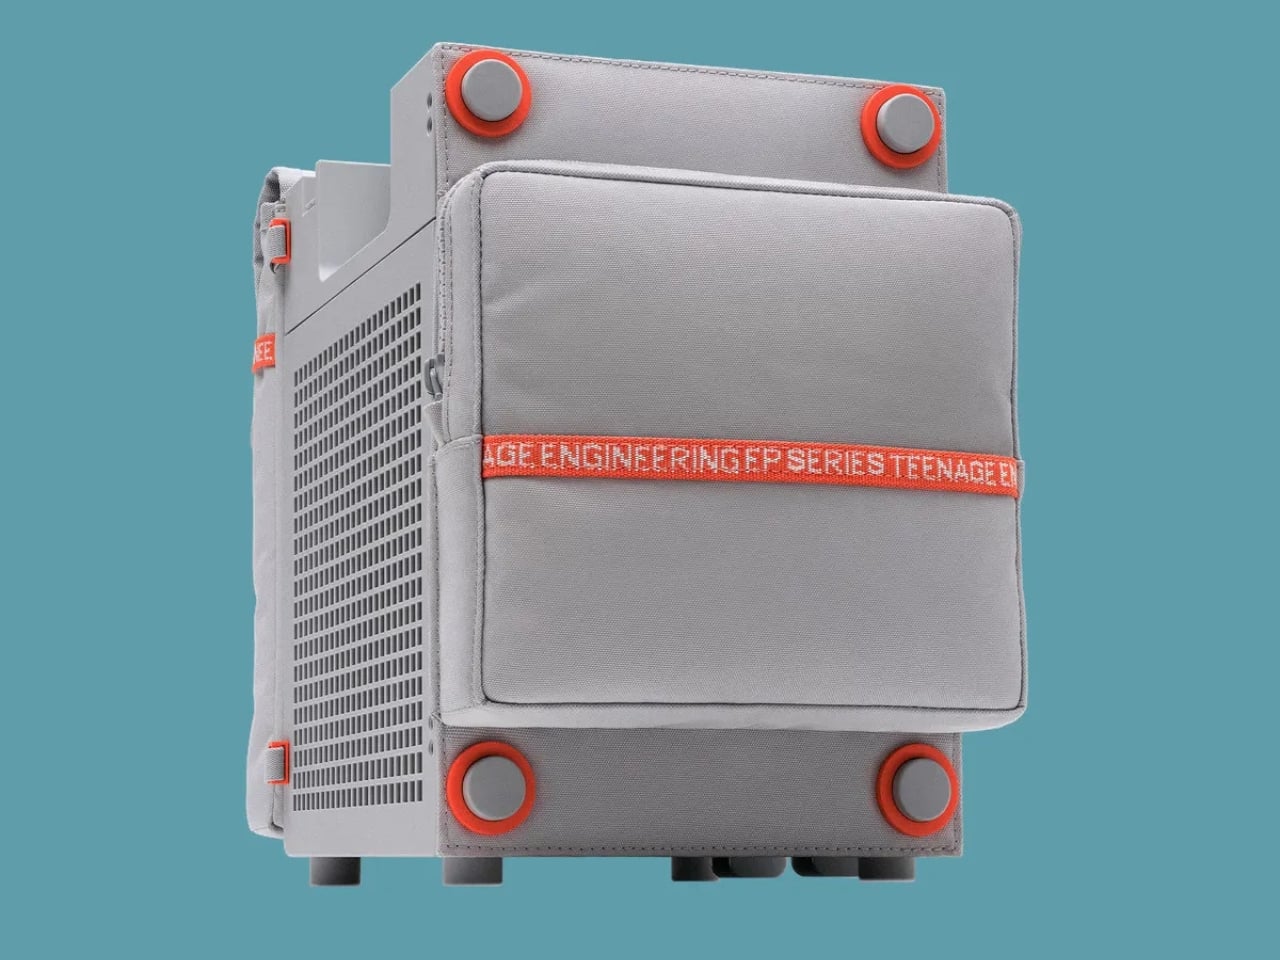
Visually, the EP-35 has the charm of equipment that might belong in a very stylish school science lab. Its gray body, square grille, integrated handle, and orange accents are deliberately matter-of-fact. I like that the speaker drivers remain visible behind the grid. They give the front a slightly awkward, almost characterful expression. Nothing about the proportions suggests an object desperate to disappear into your decor, which is part of its appeal.
The controls make a similar impression. There are physical dials for choosing effects and adjusting their intensity, with eight presets each for guitar and microphone. That’s an approachable arrangement: select a sound, turn a control, hear what changes. I’d rather see that direct relationship on something intended for casual playing than a screen full of options. The microphone effects even include presets called “robo choir” and “frog,” which gives you a fair idea of the intended mood.
The USB audio interface is less visually entertaining but potentially more useful. Connect the EP-35 to a computer and it can serve as a recording interface, giving the same object a role at a desk after it comes home. That continuity makes sense to me. A portable device earns its shelf space more easily when it doesn’t become redundant the moment you’re near a power outlet and a laptop.
Inside the storage compartment, Teenage Engineering has also included a small camp light. It can illuminate the compartment automatically when opened, stay on, or react to incoming audio in disco mode. Tilting the speaker backward makes those LEDs display the battery level. Some of this is useful, some is cheerfully unnecessary. I’m happy with that balance. Checking a battery through a small physical gesture is a more memorable interaction than another tiny percentage readout.
Portability does need a little perspective, though. At about seven pounds, the EP-35 is something you carry by its handle, not casually toss into a small shoulder bag. Teenage Engineering rates battery life at 12 hours with the volume set to five, so that figure shouldn’t be treated as an all-day guarantee at any loudness. It’s also splash-resistant rather than waterproof. Those distinctions matter if the appealing camp light has you mentally packing it for a weekend outdoors.
There’s room to expand the setup, too. Two EP-35s can play Bluetooth audio in stereo through broadcast mode. Teenage Engineering’s instructions let you assign left and right channels by tilting each speaker before starting that mode. Connected instruments take a different route: linking their sound between speakers requires a line-out-to-line-in cable. That’s worth understanding before imagining a completely wireless mini stage. The wireless convenience applies specifically to Bluetooth playback.
For me, the $399 price makes the most sense if those musical connections will get regular use. Someone who only wants background listening would be paying for considerable capability they might never touch. Sound quality still needs a listening test; clever packaging can’t settle that question. But I appreciate the attention paid to what happens between sessions. The music stops, the cables come out, and the EP-35 gives you somewhere to put them. That’s a modest design decision with a very recognizable payoff.
REA
, pour "Reverse Engineer Anything", c'est un serveur MCP qui buzze ces derniers jours et qui permet de connecter votre agent IA (Claude Code, Codex, Cursor...) sur Ghidra, Hopper ou IDA, et sur des analyseurs pour les applis Electron, .NET ou les sites web.
Vous repérez ainsi une fonction qui vous plaît dans une appli, puis l'agent la décortique sans le code source et vous en code une version toute fraiche...
Tiens ça me rappelle quelque chose...
Comme je voulais voir ce que ça donnait, je me suis donc monté un petit banc d'essai à l'arrache sur mon ordi avec Claude Code en Opus 5.5, REA 6.4.0 comme seul serveur MCP et Ghidra comme moteur.
Mes tests se découpent donc en 4 exercices : un keygen, un patch, une fonction d'appli à recréer ainsi que des codes de triche. Pour les deux premiers, j'ai bien sûr compilé des programmes maison avec un faux système de licence afin de ne pas sombrer dans l'illégalité en codant un vrai keygen ou un crack (et au passage me faire delete mon compte Anthropic ^^).
rea doctor valide Ghidra 12.1.4
Mon crackme, c'est donc une fausse app nommée "PixelNote Pro" qui réclame un nom d'utilisateur et une clé d'activation, compilé pour Mac ARM.
Une fois que je lui ai dis ce que je voulais faire, l'agent a donc ouvert le binaire dans Ghidra via REA, lu le pseudo-code, l'a recoupé avec l'assembleur là où le décompilateur écrivait une rotation de bits sous une forme peu lisible, et m'a pondu un keygen en Python en 2 minutes chrono pour un coût API de Claude 50 centimes. J'ai ensuite fait tourner son générateur sur 479 noms tirés au hasard et le binaire les a tous acceptés.
Le crackme ouvert à la main dans Ghidra : la fonction entry et son pseudo-code
La boucle de calcul de la clé, dans le pseudo-code que REA sert à l'agent
Le patch, c'est le plus bluffant j'ai trouvé. Le petit utilitaire que je me suis fait a pour mission de compter les lignes et les mots d'un fichier texte. C'est très basique. Et j'ai donc voulu faire un patch pour qu'il affiche aussi les caractères. Comme REA, avec Ghidra, ne touche pas aux octets de l'exécutable, l'agent a donc dû faire le reste à la main... il a logé ses instructions dans une zone remplie de zéros de la partie exécutable, détourné trois instructions d'origine vers elles, puis re-signé le binaire pour que macOS le lance :
Le compteur d'origine, sa version patchée par l'agent, puis le keygen du crackme accepté par le binaire
Pour mon 3ème exercice, je me suis dit que j'allais cloner la fonction d'
Amphetamine
qui garde mon Mac éveillé tant qu'une appli donnée est ouverte. Via Ghidra, malheureusement REA a refusé le binaire universel Intel et ARM d'Amphetamine, alors l'agent en a extrait lui-même la partie ARM. Il a alors trouvé qu'Amphetamine posait une assertion d'énergie du système et surveillait la liste des applis lancées. Et magie de l'IA, il a ensuite codé en Swift un petit outil qui fait tout pareil. J'ai testé avec la Calculatrice, ça marche, à condition de lui donner le nom de l'appli dans la langue du système, ou son identifiant.
pmset ne montre l'assertion d'éveil que pendant que la Calculatrice est ouverte
Et le dernier, c'est Wolfenstein 3D (j'ai pris la version shareware 1.4) dont l'exécutable DOS est compressé. L'agent a donc écrit son propre décompresseur, puis retrouvé dans le code le raccourci clavier pour tricher (c'est M+L+I qui met santé à 100, munitions, clés, mitrailleuse... et score remis à zéro), le paramètre goobers qui, avec Maj gauche + Alt + Retour arrière, débloque les touches de debug comme le mode Dieu, et même un juke-box caché. Tout correspond au code source publié depuis par id Software.
Par contre, ses logs montrent qu'il cherchait ces codes par leur nom avant de les avoir vus. Je me suis donc fait avoir puisque le modèle les connaissait déjà. Par contre, il les a bien retrouvé dans le binaire.
Début de partie du shareware 1.4 dans DOSBox, lancé avec le paramètre goobers
Les trois occurrences de goobers dans l'exécutable décompressé
Alors, REA est-il indispensable ?
Hé bien pour le savoir, j'ai relancé les quatre exercices avec le même modèle, les mêmes fichiers et les mêmes consignes, mais avec REA en moins... juste Claude Code qui pilote Ghidra. Hé bien Claude tout nu a tout réussi lui aussi, mais en écrivant quand il en avait besoin ses propres scripts Ghidra en Java, là où REA lui servait le pseudo-code et l'assembleur sur un plateau.
Bref, ce que je peux vous dire avec mes tests, c'est que REA ne fait pas mieux qu'un Claude à qui on demande d'installer Ghidra et de l'utiliser. Par contre, REA a été plus rapide sur le keygen (2 minutes 22 contre 2 minutes 48 pour Claude), sur Amphetamine (9 minutes contre 16 minutes pour Claude) et sur Wolfenstein (10 contre 14 pour Claude), mais plus lent sur le patch (7 minutes et demie contre un peu plus de 2 pour Claude).
A voir ce que ça donnerait avec un modèle local genre Qwen (débloqué avec
Heretic
, alleeeez)...
REA est sous licence MIT et l'analyse tourne en local (même si ses résultats partent quand même chez le fournisseur de votre modèle, donc évitez d'y passer un binaire confidentiel), et Hopper comme IDA restent des outils commerciaux dont REA ne fournit aucune licence.
Notez aussi que son créateur exclut le contournement de licences et la fabrication de patchs pour les jeux, d'où encore une fois mon crackme fait maison et les codes qu'id a lui-même mis dans Wolfenstein ^^.
Autre précaution à prendre si vous vous lancez et qui touche cette fois à la fiabilité de ce que l'agent IA peut vous raconter : Des chercheurs ont publié fin mai un préprint montrant qu'un binaire piégé peut
donner ses propres ordres à l'IA qui l'analyse
. Pour cela, il suffit d'y glisser des chaînes de texte sans effet à l'exécution, qui se retrouvent ensuite dans le code décompilé et soufflent de fausses instructions au modèle, pour lui faire mal interpréter le programme. Je n'ai pas testé REA là-dessus, mais le principe vaut a priori pour tout agent branché sur Ghidra, donc faites bien attention avant de donner un échantillon suspect à votre agent IA préféré.
Mighty DOOM, le petit shoot roguelite que Bethesda avait sorti sur mobile en mars 2023, tourne de nouveau !! Alors bien sûr pas sur les serveurs officiels, qui sont éteints depuis deux ans, mais sur un serveur monté et hébergé par des fans, qui ont refait tout le boulot à la main.
Mais avant, pour ceux qui ont raté un épisode, en fait, le jeu est mort parce que Microsoft a fermé Alpha Dog Games, le studio qui le développait, en mai 2024, c'est-à-dire en même temps qu'Arkane Austin et Tango Gameworks (le studio de Redfall et celui de Hi-Fi Rush... tout ça le même jour, l'hécatombe). Et ce qui devait arriver arriva, puisque trois mois plus tard, le 7 août 2024, les serveurs de Mighty DOOM se sont arrêtés.
Et ce n'est pas rien parce que le jeu avait quand même été téléchargé 7,6 millions de fois sur mobile...
C'est pour ça que le projet
Mighty Resurrection
a décidé de redistribuer lui-même un APK Android du jeu. Il nécessite Android 10 minimum et il pointe directement sur le serveur de la communauté, dont le compteur annonçait déjà au moment d'écrire ces lignes, 449 comptes enregistrés.
Au-delà de l'APK "client", ce qui est cool, c'est qu'en face, il y a un logiciel serveur
dont le code est public
et que vous pouvez également lancer chez vous, si vous le souhaitez.
Ce qui est impressionnant surtout, c'est le taf. Parce qu'il a fallu régler l'authentification, les chapitres du jeu, l'inventaire des objets, les talents, la boutique, le battle pass, et même tout ce qui était achats intégrés et gestion de l'identité Xbox. En gros, chaque morceau que le jeu Android réclamait au serveur officiel, il a fallu entièrement le recoder.
Le truc un peu fou, c'est qu'Alpha Dog Games a retrouvé son indépendance cet été. Le studio est donc de nouveau entre les mains de ses fondateurs, sauf que la licence DOOM, elle, ne lui appartient pas. Donc impossible pour eux de rallumer leur propre jeu. Par contre, ils ont les sources, donc je me dis que s'ils étaient un petit peu sympas, ils pourraient aider les développeurs de Mighty Resurrection en leur offrant le code.
Après quatre ans de travail, le bidouilleur canadien DiscoStarslayer
a annoncé
que son firmware du MechaCon était enfin sorti ! Si vous ne connaissez pas le MechaCon, c'est la puce de sécurité que Sony avait posée en 1999 dans les premières PlayStation 2, et c'était encore jusqu'à aujourd'hui, l'un des derniers composants de la console dont personne n'avait pu obtenir le code...
Ce MechaCon tire son nom de la mécanique qu'il surveille, à savoir le lecteur optique et la mémoire flash, sauf que ces petits malins de Sony lui ont confié bien plus que ça... En effet, cette bestiole sais déchiffrer les cartes mémoire MagicGate, et surtout c'est elle qui décide si le disque que vous venez d'insérer est authentique ou pas. Donc une PS2 dont le MechaCon est raide mort, ça devient une jolie brique
La puce, soudée sur une carte mère Sony de 1999 (
Source
)
Pour aller lire dedans, il a fallu y aller à la manière forte... La puce a donc été ouverte chimiquement pour mettre le silicium à nu, puis lue au microscope. C'est une opération délicate qui consiste à recopier optiquement le contenu de la ROM directement depuis le circuit. C'est lent, et c'est source d'erreur, mais ces dumps crasseux n'étaient pas le but, mais plutôt le moyen... En effet, Libby, un autre hacker qui a collaboré au projet, y a trouvé une faille exploitable, et c'est cette faille qui a ensuite permis de sortir le contenu de la puce via logiciel.
Comme ça, plus besoin de sacrifier une console pour en lire une.
Le firmware extrait, ouvert dans un éditeur hexadécimal : les chaînes laissées par le développeur Sony sont encore dedans (
Source
)
Après attention, il s'agit pour le moment uniquement du premier MechaCon, c'est à dire de celui des PS2 d'avant les SCPH-500xx. Celui des modèles suivants, un ARM que Sony avait baptisé Dragon, était déjà tombé au combat, et c'est de ce dump-là qu'était sorti par la suite
l'exploit MechaPwn
. Donc ni les Slim ni les dernières Fat ne sont concernées ici par ce nouvel exploit.
Alors qu'est-ce que ça débloque ?
TechPowerUp
écrit qu'il y a de bonnes chances que ça finisse par permettre un vrai émulateur de lecteur optique, un de ces boîtiers qui remplacent le bloc optique par une carte SD, ce que les fans réclament depuis des années. Sauf qu'un des développeurs qui ont participé au reverse
est allé démentir ça sur Hacker News
: les dumps seuls ne donnent pas assez d'informations pour fabriquer un tel boîtier. En effet, il manque de quoi rejouer le dialogue côté lecteur, et c'était justement ça la partie difficile.
Après pour lancer des copies de jeux non plus, il n'y a rien de neuf là-dedans puisqu'on les lance déjà depuis une carte mémoire, un disque dur ou l'exploit du lecteur DVD. Ce qui devient envisageable par contre, c'est une puce qui prendrait la place du MechaCon en laissant le processeur de signal de la console continuer à lire les disques. Autrement dit, une console que son MechaCon a brické pourrait être réparée au lieu de finir à la poubelle.
Et ça, je trouve que c'est plutôt une bonne nouvelle même si la méthode d'extraction écrit énormément dans la NVRAM de la console, et ça use le matériel.
Ahet il n'y a pas que des consoles de salon dans l'affaire puisqu'on retrouve également le MechaCon dans des cartes d'arcade à base de PS2, dont les Namco System 246 et System 256.
Quoiqu'il en soit, ces dumps serviront aussi à l'émulation, parce que toute la sécurité des cartes mémoire et des exécutables signés passe par cette puce. Ça devrait être bien utile !
Vous jouez sous Linux et votre bibliothèque Steam, GOG ou Epic tourne à peu près entièrement grâce à
Proton
? Cela signifie que, malheureusement, vos jeux Xbox PC et ceux du Game Pass, eux, restent à la porte... C'est con d'avoir un catalogue entier, payé tous les mois rubis sur l'ongle et de ne pas pouvoir y toucher ailleurs que sous Windows, via le streaming cloud.
Mais cette époque est révolue puisque Xodus est un projet open source qui rétro-ingénierie la chaîne Xbox PC pour faire tourner ces jeux directement sur Linux. Son dépôt coche déjà la connexion de l'appareil, celle du compte, l'autorisation Xbox, la récupération des licences, le téléchargement des paquets de jeu et le déchiffrement des exécutables à la demande. Bref, la douane est passée (non pas Hamza, celle de Microsoft).
Ce qui bloquait n'a jamais été Proton puisqu'en fait un jeu Xbox PC moderne repose sur le GDK de Microsoft et arrive emballé dans un conteneur MSIXVC chiffré, dont les clés dépendent de la licence attachée au compte.
Rien à voir donc avec un .exe posé dans un dossier.
L'équipe, emmenée par Paweł Lidwin qui contribue aussi à
Heroic
, a donc dû fabriquer ses propres briques, une bibliothèque d'authentification Xbox, un lecteur capable de parcourir ces conteneurs, et surtout une réimplémentation libre de xgameruntime.dll, le composant par lequel les jeux réclament les services Xbox (Celle-là est toujours en chantier). Le projet entretient même ses propres versions modifiées de Wine et de Proton.
Sauf qu'on ne joue toujours pas... Aucun binaire n'est distribué, il faut tout compiler soi-même, et les fameux services Xbox doivent encore être servis aux jeux à travers Wine. Le lancement, c'est donc le gros morceau restant même si un jeu auquel vous avez droit se récupère et se déchiffre.
Côté catalogue, il faut du GDK et du MSIXVC. Le MSIXVC2 n'est pas géré, Gears of War 4 reste sur le carreau, et les titres rétrocompatibles se récupèrent mais réclameront peut-être des correctifs dans wine ou dxvk. Quant au déchiffrement, il s'appuie sur les instructions AES du processeur. Cela signifie que sur une machine trop vieille pour les avoir, ça ne ramera même pas... ça s'arrête juste net sur une instruction "illegal".
Et puis, vous vous en doutez, il y a Microsoft... Le projet n'est ni affilié ni approuvé par Redmond, donc c'est à utiliser à vos risques et périls, car rien n'empêche l'éditeur de changer une clé ou de modifier un bout du protocole et de refermer la porte du jour au lendemain. Avec Xodus, personne n'a rien promis, et c'est un pari sur un avenir incertain... Toutefois le
dépôt
avance bien quand même, sans binaire à la clé pour le moment.

 Connexion