❌

Vue lecture

Ghostscript - L'aperçu des PDF peut mettre à mal votre serveur

Je sais que c'est à la mode en ce moment de vibecoder des outils qui manipulent des PDF donc c'est pour ça que je relaie cette alerte de Wordfence qui vient de publier le détail d'une faille dans Ghostscript (c'est un programme très connu qui transforme grosso modo les PDF en images).

Argus, l'agent IA de recherche de faille de Wordfence, a donc trouvé cette vuln d'un score CVSS de 9,8 sur 10 référencée sous le code CVE-2026-39919. Elle est assez grave puisqu'un PDF piégé contenant une image JPEG 2000, forgé pour l'occasion, suffit à faire écrire Ghostscript au-delà de sa mémoire et donc à introduire dans la mémoire de la machine du code malveillant.

Côté WordPress pur, le chemin est tordu car pour fabriquer la miniature d'un PDF, Wordpress appelle Imagick, qui appelle ImageMagick, qui lance ensuite Ghostscript. Mais Wordfence a obtenu par ce biais une exécution de code sans authentification sur un site de test monté pour l'occasion, y compris avec le paramétrage de sandbox -dSAFER activé.

Pour être touché, il faut donc 4 choses en même temps :

  • 1/ Qu'un visiteur ou un compte limité puisse téléverser un PDF
  • 2/ Que quelque chose en génère un aperçu
  • 3/ Que votre serveur ait Imagick ou un outil qui appelle Ghostscript
  • 4/ Et que ce Ghostscript n'ait pas le correctif.

Comme vous le savez surement, WordPress de base ne laisse pas un anonyme envoyer de PDF dans la médiathèque, donc il faut qu'un plugin, un formulaire ou un compte lui ouvre la porte pour que la première condition soit remplie.

Bien sûr, ça ne s'arrête pas à WordPress puisque tout ce qui est outil de gestion de documents, services d'impression, passerelles mail ou API de conversion peuvent être également exposés à partir du moment où ils donnent des PDF inconnus à un Ghostscript vulnérable.

Maintenant pas de panique parce que ces exploits mis au point par Wordfence exigent quand même d'être forgés spécifiquement pour l'environnement ciblé et aucune exploitation sauvage n'a été constatée pour le moment.

Maintenant si un attaquant connait votre build ou vise un hébergeur dont plusieurs sites partagent la même image, ça fera surement des dégât, donc il vaut mieux patcher ça.

D'après la page de sécurité d'Ubuntu et le suivi de Debian , Ubuntu a corrigé ses 22.04, 24.04 et 26.04, et Debian sa 13, tandis que Debian 12 reste marquée vulnérable. Red Hat a des paquets corrigés pour RHEL 8, 9 et 10, AlmaLinux 10 aussi depuis le 2 octobre, et Wordfence notait au 9 octobre que Fedora 44 et Alpine 3.22 et 3.23 en étaient encore à leurs anciennes révisions.

Et ne vous fiez pas au numéro que renvoie gs --version puisqu'Ubuntu 22.04 greffe son correctif sur un Ghostscript qui continue de se présenter comme une version 9.55.0. C'est surtout la révision du paquet qui tranche. Un dpkg -s ghostscript la donnera sur Debian et Ubuntu et un rpm -q ghostscript vous donnera l'info sur une Red Hat / Fedora.

Et sous Docker, il faudra "pull" une image à jour, reconstruire sans le cache et redéployer tout ça.

Reste une parade si le correctif n'existe pas encore pour votre système qui est expliqué sur la page de politique de sécurité d'ImageMagick . Sur cette page, vous trouverez une règle à intégrer dans le fichier policy.xml, qui ne laisse que l'écriture des formats PDF, PS, PS2, PS3 et XPS, et désactive l'aperçu de PDF.

La commande magick identify -list policy permet ensuite de vérifier que le changement est bien pris en compte. Bien sûr, elle ne fonctionne qu'avec ImageMagick et il est possible qu'une autre bibliothèque se glisse entre votre application et Ghostscript, donc soyez vigilant.

Dans tous les cas, si vous avez un doute, le mieux reste encore de demander à votre hébergeur si son Ghostscript dispose du correctif de la CVE-2026-39919.

Source : le billet de Wordfence et l'article de BleepingComputer

  •  

GitLab - Encore une faille CVSS 10 #FautPatcher

Hier, GitLab a publié en urgence les versions 19.4.2, 19.3.5 et 19.2.8 pour corriger une faille un peu chaude avec un score CVSS de 10 sur 10 . Référencée sous le code CVE-2026-97229, elle permet à quelqu'un sans compte user d'exécuter du code sur le serveur en glissant tout simplement une expression régulière piégée dans une configuration CI/CD.

GitLab précise que cela ne peut se faire que "sous certaines conditions" sans préciser lesquelles, et il ne dit pas non plus comment un inconnu pourrait faire lire sa config CI forgée par une instance. Gitlab mentionne une histoire de dépassement d'entier dans le compilateur de regex du CI/CD et d'une validation insuffisante des expressions mais on n'a pas les détails techniques qui sortiront dans environ 90 jours. C'est habituel pour laisser le temps à tout le monde de patcher.

Ces dernières semaines, ça enchaine fort ( un peu comme Citrix ) avec fin septembre, la 19.4.1 qui corrigeait déjà deux autres faille sur le même terrain : CVE-2026-93577, pour un dépassement d'entier dans le compilateur, et CVE-2026-89078, pour un double free dans l'analyseur de regex. Notées 9,9 toutes les deux et signalées par le même chercheur (joaxcar), mais celles-là exigeaient au moins un compte. Et la troisième faille (la CVE-2026-85706) découverte aussi courant septembre, était quand a elle aussi notée 10 sur 10 et permettait de lire les fichiers présents sur le serveur sans avoir de compte.

Alors qui est concerné ?

Hé bien toutes les instances auto-hébergées en 19.2 avant la 19.2.8, en 19.3 avant la 19.3.5 et en 19.4 avant la 19.4.2. Une 19.4.1 installée fin septembre n'est donc pas à l'abri. Le service GitLab.com en lui-même est déjà à jour et les clients serveur dédié n'ont rien à faire. Mais pour les autres, l'alerte de sécurité ne mentionne aucun contournement / fix. Faut juste mettre à jour et basta.

Sur une instance mono-nœud, prévoyez donc une coupure, parce que ce correctif embarque des migrations de base qui exigeront un reboot.

Voilà, maintenant que vous êtes au jus, c'est le moment de patcher !!

Source : BleepingComputer .

  •  

Why CMF’s New Milk Carton Speakers Are So Irresistible To Look At

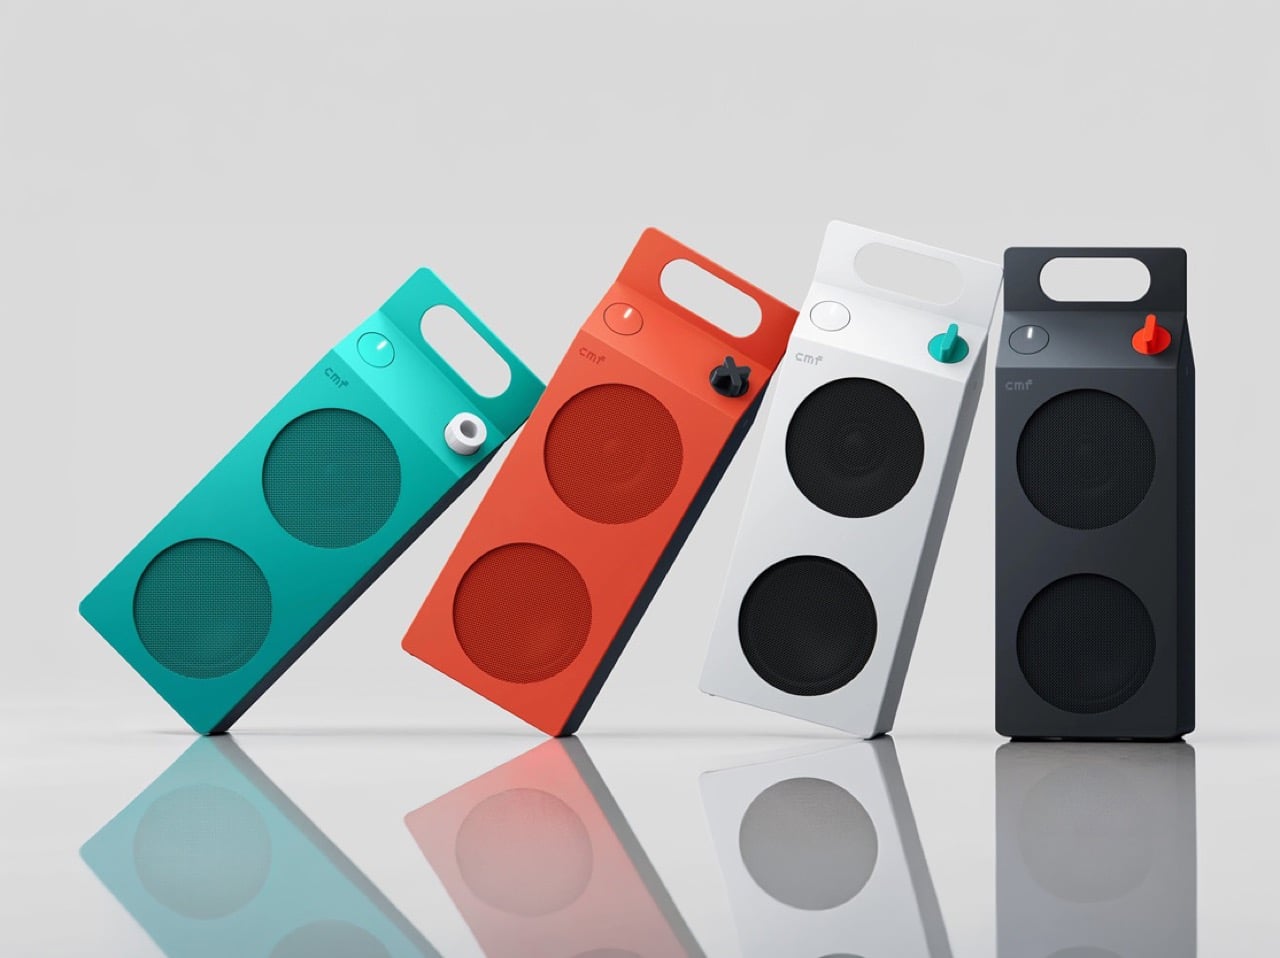
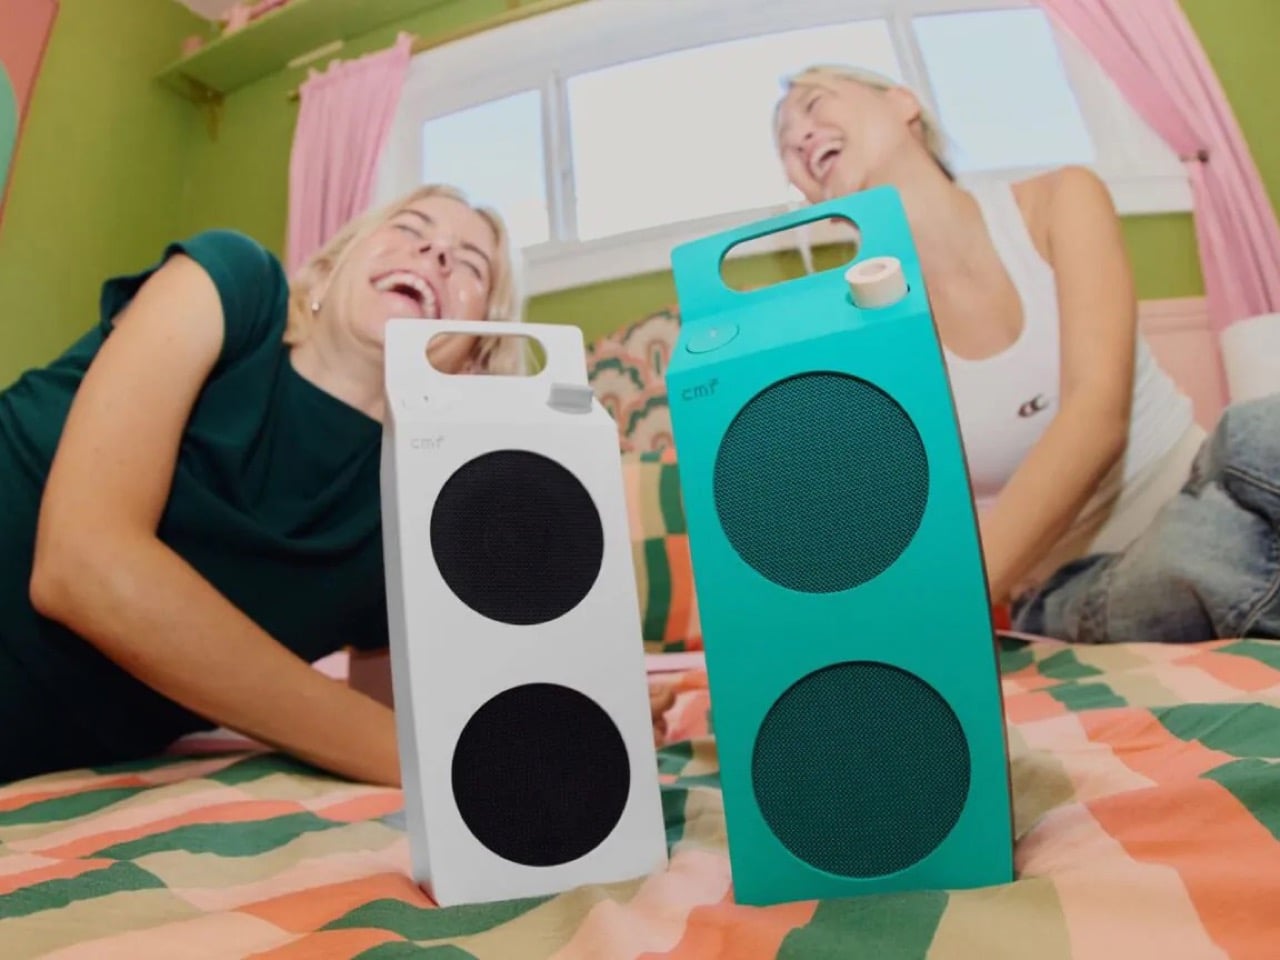
Everyone has held a milk carton, which is exactly why CMF’s new speakers are so hard to stop looking at. CMF, the budget sub-brand of Nothing, shaped its first Bluetooth speakers like gable-top cartons, a form that toy manufacturer John Van Wormer of Toledo, Ohio, patented in 1915 as the Pure-Pak. Your brain files that silhouette under breakfast, fridge door, and home before it even registers the grille. Then the colors and a deliberately mismatched knob finish the job. Black cylinders and bricks have run the speaker aisle for a decade, so a carton is practically a plot twist.

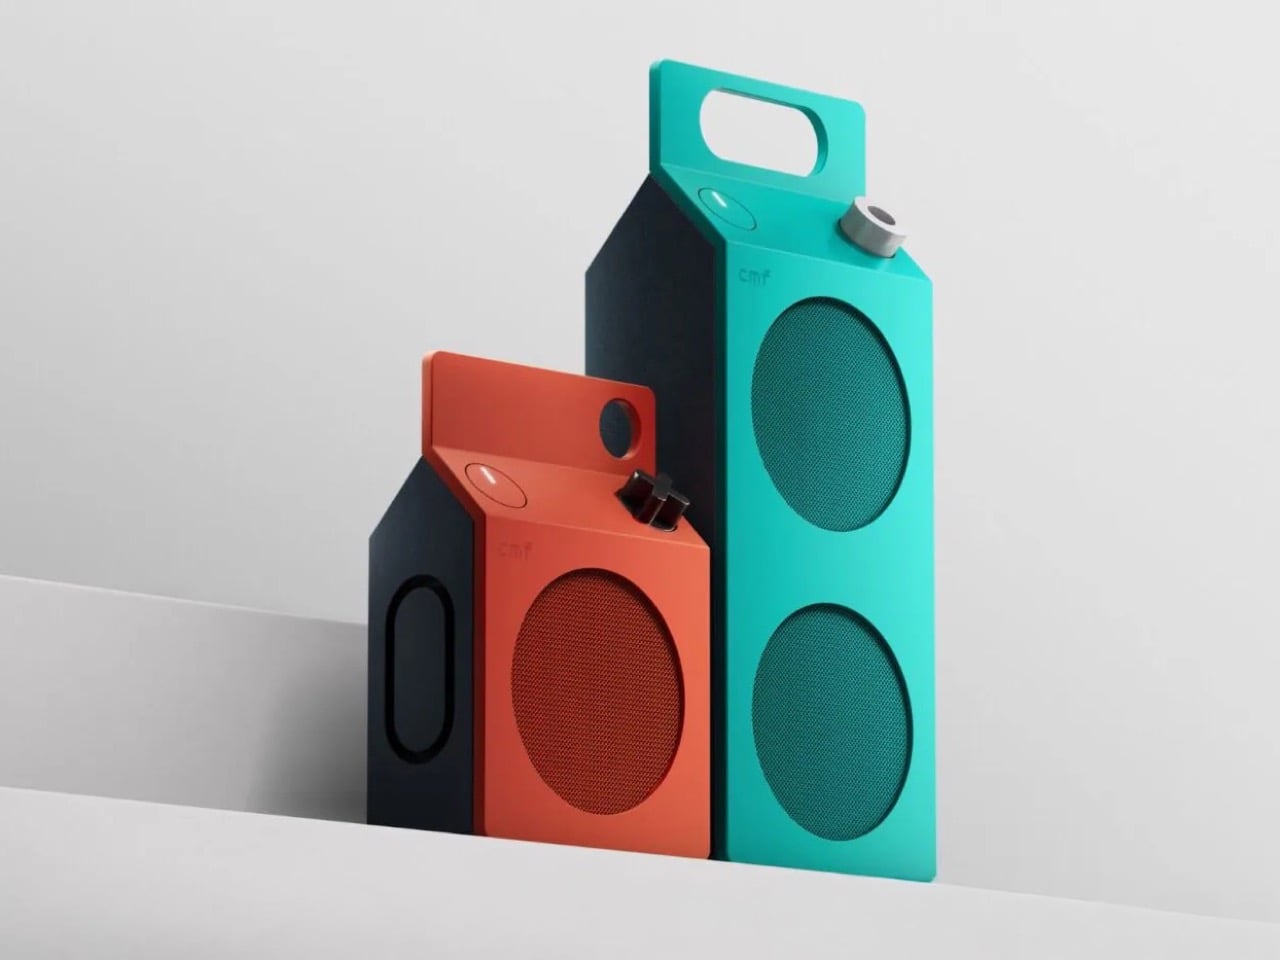
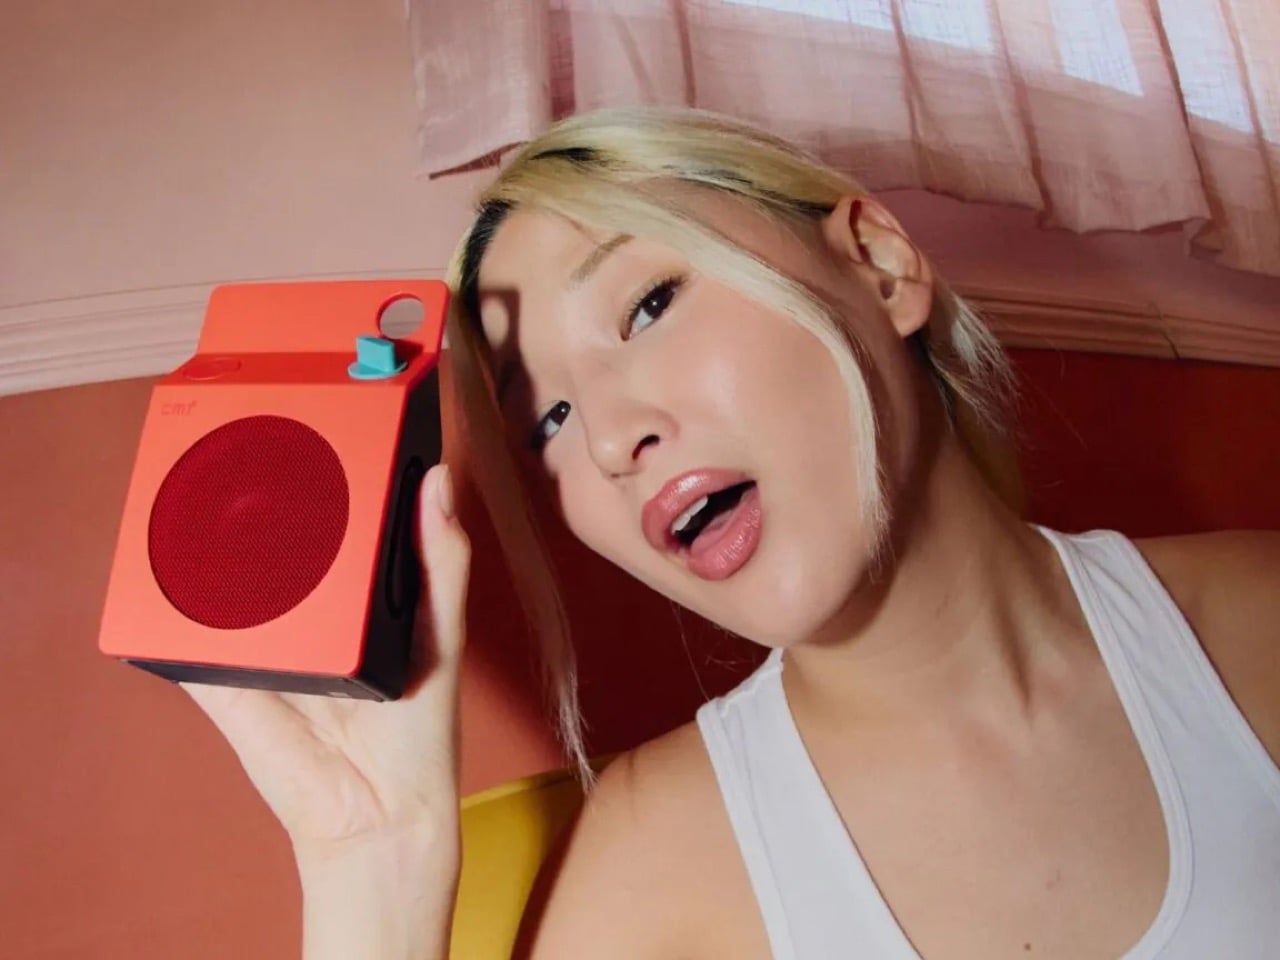
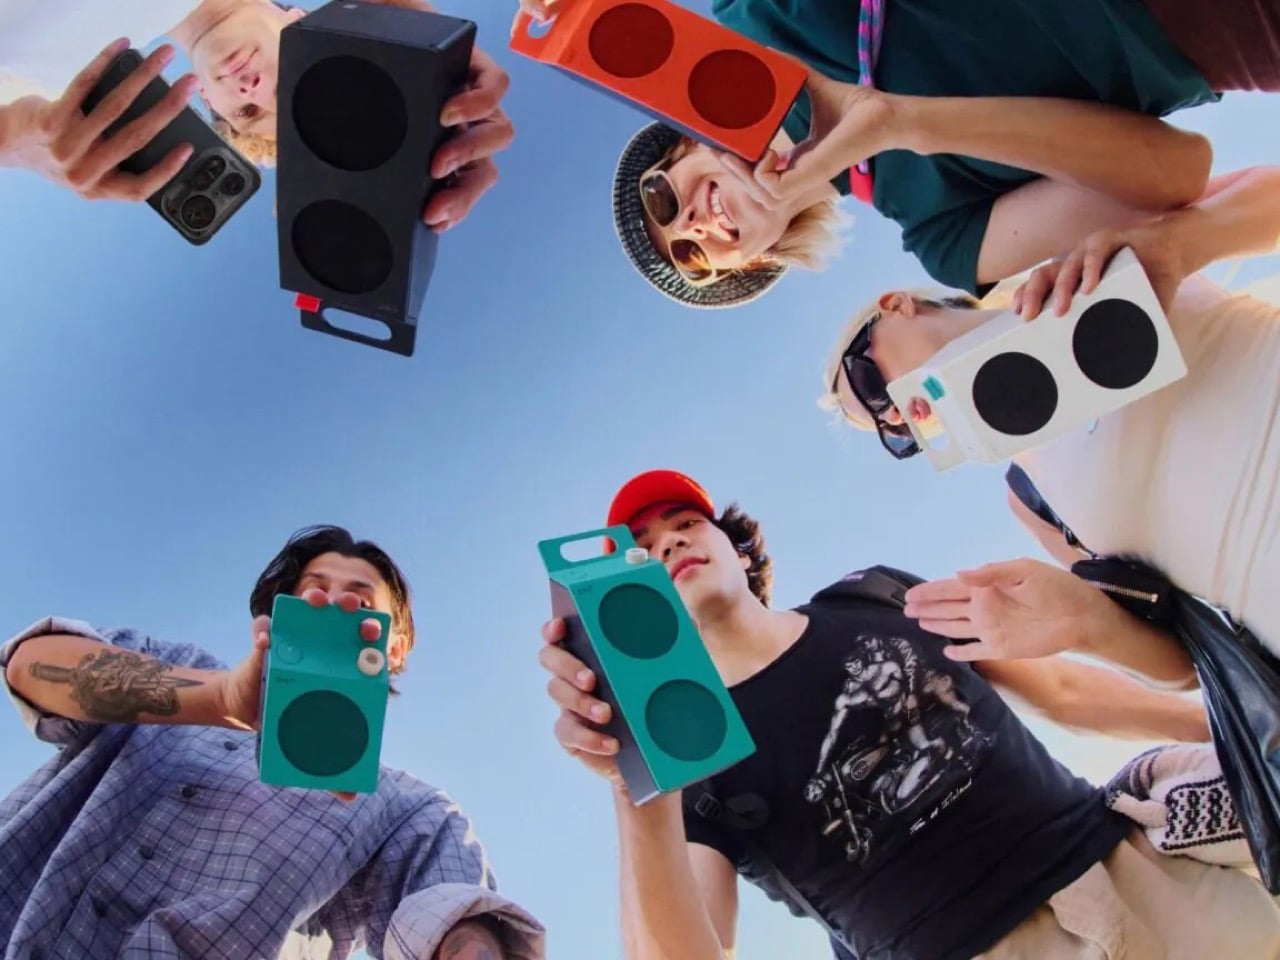
The CMF Speaker S ($59) and Speaker M ($109) launched October 12 at nothing.tech and select retailers, in white, dark grey, turquoise, and orange. CMF’s own product pages cite a carton’s sharp geometry as the inspiration, so the resemblance is deliberate. A sloped roof carries the knob where a carton’s screw cap would sit, and the M’s top fin doubles as a carry handle. The front panel and knob pop off, which turns each speaker into a base for swapping or 3D printing. Both are IP68 too, so the carton can sit on a patio table without a worry.

Designer: CMF by Nothing

The carton’s anatomy, rebuilt as a speaker face

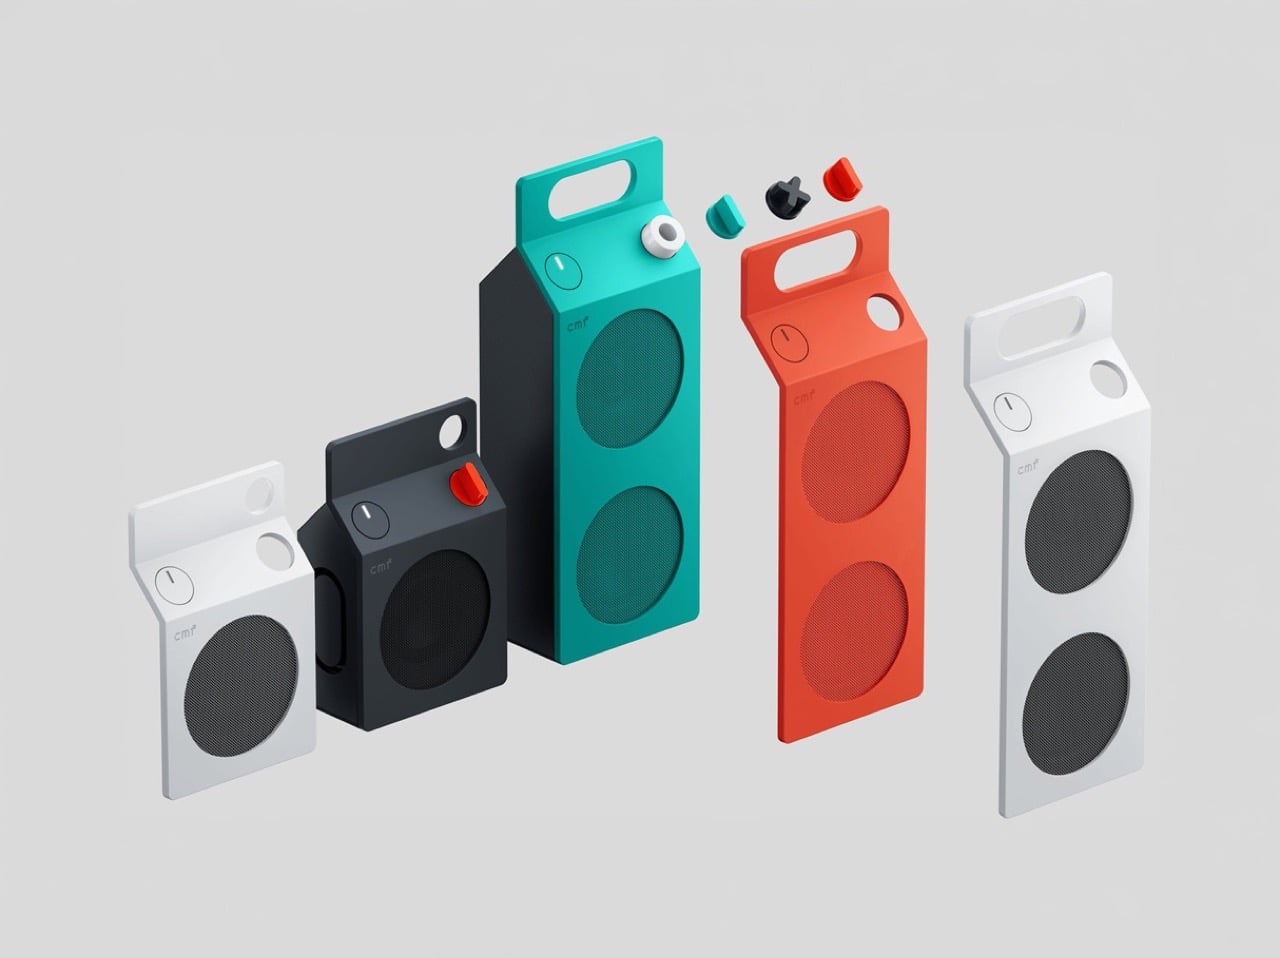
A carton has three recognizable parts, and CMF kept all three. The sloped gable roof becomes the top edge of a folded color panel that wraps over from the front face. The sealed top seam becomes the M’s raised fin with a handle cutout, while the S settles for a round cutout in the corner. The screw cap, a carton upgrade Elopak dates to 1991, becomes a knob you press and turn. On the orange and turquoise models, a dark grey body sits behind the panel, so the color reads like printed paperboard around a core.

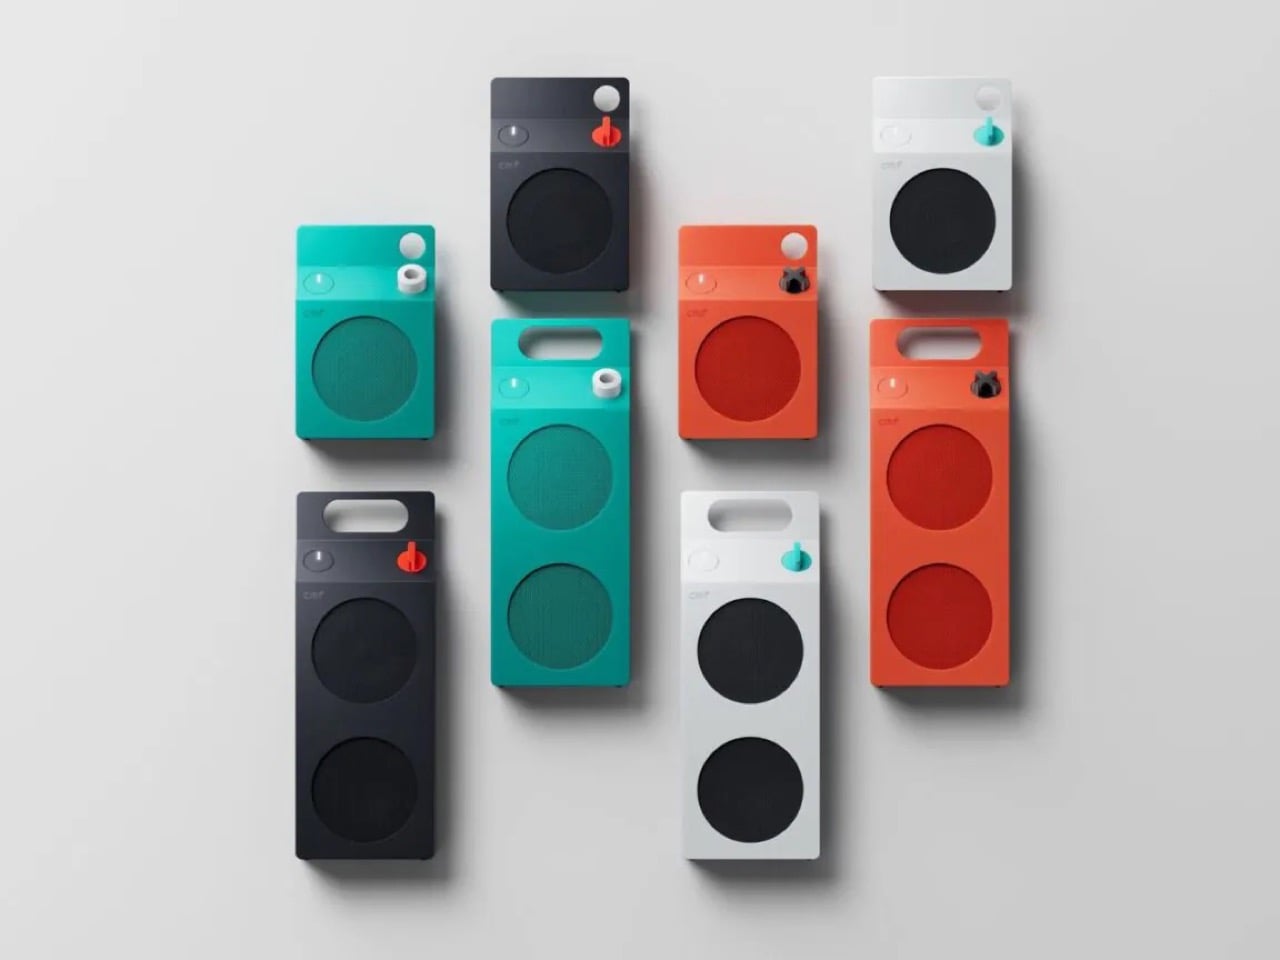
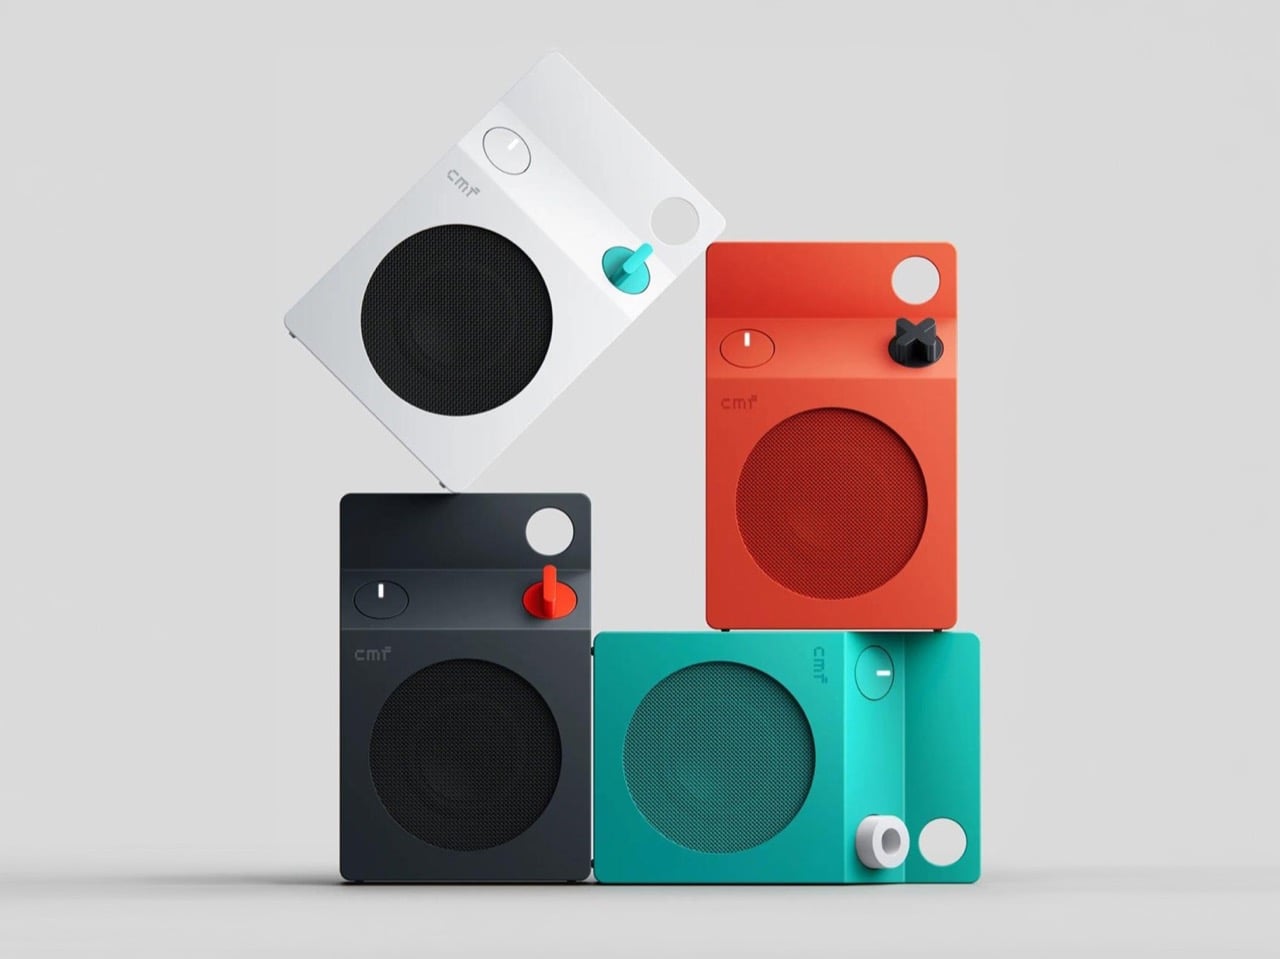
The grilles do the decorating. On the turquoise model the mesh is a deeper teal, on the orange it turns brick red, and on white and dark grey it goes black, so each face is a flat field with big circles punched in. The M stacks two of them, the S gets one, and a small pixel-style cmf wordmark sits above like a tiny brand stamp. An oval button with a white light bar is the only other mark besides the knob. That is very few elements, all of them deliberate.

Pint-and-quart proportions and a color system with a mismatched knob

The S measures 5.1 by 3.3 by 1.7 inches (130.5 by 85 by 44mm). The M stretches to 8.7 inches (220mm) tall at the same 85mm width, so the pair reads like a pint and a quart of the same product. Helen Sanematsu’s 1999 AIGA Journal essay on milk packaging argued that cartons get their punch from standing in rows, with color separating the varieties. CMF’s launch imagery lines up four colors across two sizes, which plays that exact game. Put them on a shelf together and you get a dairy case designed by someone with great taste.

Each colorway gets its own knob: a black X on orange, a white ring on turquoise, a red paddle on dark grey, and a teal paddle on white. That deliberate mismatch gives every speaker a single accent, like a bright cap on a carton. Pop it off and you can mix freely or 3D print your own, a habit that follows the CMF Phone 1, whose community printed everything from Lego-friendly backs to a foam dart launcher. We once featured a fan concept for a CMF speaker that went retro radio. The carton is the braver call.

Drivers, battery life, and durability behind the carton

The S pairs a 1.8 inch (45mm) driver with two passive radiators, unpowered diaphragms that beef up bass, for 10W. The M adds a 2.8 inch (70mm) woofer and 0.6 inch (16mm) tweeter for 35W RMS, a continuous power rating. Both claim 18 hours at 50 percent volume with Ultra Bass on, enough for a workday and the commute. A 10 minute charge buys an hour while you hunt for your keys. They survive 30 minutes in nearly 5 feet (1.5 meters) of water and passed a 30 inch (0.76 meter) drop test.

The S costs $59 and the M $109, and both are on sale now at nothing.tech and select retailers. That puts a distinctive object within impulse-buy range, which is unusual for a design this committed. It is the rare budget speaker that makes you want to rearrange a shelf. Van Wormer’s carton survived a century by being easy to hold, stack, and carry, and a portable speaker wants the same three traits. Somebody finally noticed a great speaker shape was sitting in your fridge door all along.

The post Why CMF’s New Milk Carton Speakers Are So Irresistible To Look At first appeared on Yanko Design.

  •  

ONLYOFFICE 10 - L'IA partout, mais seulement si vous la voulez

-- En partenariat avec ONLYOFFICE --

ONLYOFFICE, je vous en ai déjà parlé à plusieurs reprises . Il s'agit de cette suite bureautique open source incroyable du genre Microsoft 365 ou Google Workspace, avec traitement de texte, tableur, présentations et éditeur PDF, à utiliser soit directement dans leur cloud ou à installer sur votre propre serveur !!

Et, youpi, sa version 10.0 débarque avec une 50aine de nouveautés et plus de 1 000 bugs corrigés ! Rien que ça !

Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

La grosse nouveauté, vous vous en doutez, c'est bien sûr l'IA, qui arrive dans les 4 outils sous la forme d'un seul onglet dédié avec un chat intégré. Vous pouvez ainsi lui demander au choix de rédiger du texte pour vous, de résumer ce que vous avez la flemme de relire mais également de traduire dans la langue de votre choix, de corriger vos erreurs de grammaire et d'orthographe ou encore de mettre en forme directement votre contenu.

Et comme cette IA tient compte du contexte du document, vous pouvez lui poser des questions par exemple sur un looong PDF, lui faire générer et expliquer une formule un peu compliquée dans le tableur, ou transformer une simple idée en keynote de 2h pour votre prochain TEDx ^^, notes du présentateur comprises.

Dans l'éditeur PDF, le chat IA propose ses requêtes toutes prêtes : résumer, traduire, corriger, créer une table des matières

Cette fonctionnalité IA embarque aussi plusieurs prompts tout faits qui couvrent les demandes les plus courantes. Mais vous pouvez aussi enregistrer les vôtres pour les rejouer d'un clic plus tard, créer des actions rapides pour un besoin ponctuel (du genre changer le ton d'un texte, par exemple) ou vous monter un super assistant qui travaillera en continu pendant que vous chillez à la machine à café et qui réagira à vos modifs pendant que vous écrivez.

Notez que ces deux dernières fonctionnalités ne sont pas encore disponibles pour l'instant, ailleurs que dans le traitement de texte.

La création d'un assistant IA dans le traitement de texte, ici avec un prompt qui extrait décisions et actions d'un compte rendu de réunion

Maintenant, la question que vous vous posez sûrement, c'est où partent vos documents ?

Eh bien ça dépend de la façon dont vous utilisez ONLYOFFICE. Si vous l'utilisez dans le cloud, le service ONLYOFFICE AI repose sur OpenRouter et il faut donc recharger votre wallet pour l'activer (ouaip, c'est payant). Par contre, sur votre serveur à vous, il suffit de brancher le modèle que vous voulez, y compris un modèle qui tourne en local, et dans ce cas, vos documents ne quitteront pas votre infra.

Quoiqu'il en soit, dans les deux cas, c'est vous qui choisissez le modèle par défaut que vous voulez utiliser et bien sûr, attribuer d'autres modèles secondaires à d'autres tâches précises.

Et si l'IA vous donne des boutons, sachez qu'ONLYOFFICE a écouté les retours de ses utilisateurs et l'a totalement retirée des versions open source. Donc si vous êtes en mode open source et que vous voulez de l'IA, faudra l'installer en plus (mais ça reste possible). Desktop Community, la version libre de l'application de bureau, la propose ainsi en module complémentaire facultatif, que vous n'ajoutez que si vous en avez envie.

Cette 10.0 introduit aussi des applications gratuites sous licence AGPL v3, que vous activez selon vos besoins : Des agents IA qui automatisent votre espace de travail avec de la recherche intelligente, une base de connaissances personnalisée avec des serveurs MCP, des formulaires de collecte des données suivi d'une analyse des réponses, un système de fichiers qui centralise le stockage et les droits d'accès, et des espaces de collaboration sécurisés, jusqu'aux salles de données virtuelles pour les documents confidentiels.

Dans le cloud, tout ceci est actif par défaut, et sur un serveur, une seule commande suffit à les installer.

Dans les éditeurs, c'est le PDF qui récupère les nouveautés les plus pratiques puisqu'il sait maintenant effacer les métadonnées et autres informations cachées d'un fichier avant de l'envoyer, mais aussi régler la bordure, le fond et l'opacité de vos annotations, et quand vous modifiez le texte d'un PDF, les tableaux sont reconnus tout seuls, ce qui évite de reconstruire les lignes et les colonnes à la mano.

Les signatures, quant à elles, s'enregistrent une seule fois et peuvent ensuite être réutilisées dans d'autres formulaires. C'est pratique pour signer des papiers vite fait sans avoir à imprimer > signer > numériser. Moi, j'utilise que ça tout le temps.

Avant de partager un PDF, cette fenêtre efface ses métadonnées et ses informations cachées

Dans le traitement de texte, quand c'est en mode collaboratif, vous pouvez ainsi suivre le curseur d'un collègue en temps réel pendant la coédition. L'option "Conserver avec le suivant" évite également qu'un titre se retrouve tout seul en bas de page, séparé de son contenu, et l'écriture de droite à gauche est plus fiable. Le tableur, lui, va plus vite, notamment sur des fonctions comme SUMIF ou COUNTIFS qui ont été optimisées. Il vous indique également où placer chacune des constantes dont vous avez besoin pendant que vous tapez une formule. Et surtout, une jolie petite bordure animée vous montre ce que vous venez de copier.

Bref, c'est super pratique au quotidien !

Pendant la saisie d'une formule, une bulle indique la place de l'année, du mois et du jour dans la fonction DATE

Pour les présentations, il y a de nouveaux modes d'affichage (plan, lecture...), des options d'impression bien plus complètes et surtout l'export de vos diapos en GIF ou en vidéo, ce qui est bien pratique pour les partager sur vos réseaux sociaux.

Et dans toute la suite, vous pouvez aussi ouvrir les fichiers .ofd, enregistrer un tableur au bon vieux format .xls et convertir une image SVG en forme modifiable.

Et c'est sans compter sur la communauté d'ONLYOFFICE qui apporte aussi de nouveaux plugins, comme Antidote pour l'orthographe et la grammaire, Curly ou Salesforce, le tout rangé dans un gestionnaire de plugins refait au propre pour cette nouvelle release.

Les deux fenêtres d'export d'une présentation, en animation GIF ou en vidéo

Côté sécurité, ONLYOFFICE annonce environ 35 vulnérabilités corrigées, et promet un billet détaillé sur le sujet prochainement.

L'application de bureau Desktop Editors gagne une page d'accueil repensée, des sections Modèles et Clouds revues, une intégration avec Odoo et des retouches visuelles sous Linux pour que ce soit un peu plus joli pour les amateurs de libre.

Quant aux applis gratuites pour iOS et Android, elles ont le droit à un assistant IA qui accepte de nouveaux fournisseurs comme Grok et DeepSeek, et également droit au remplissage automatique des formulaires par IA et à la saisie vocale (C'est le genre de fonction dont je peux vraiment plus me passer, moi, la saisie vocale).

Voilà, si vous voulez voir tout ça vous-même, c'est super simple ! Il vous suffit de passer par le cloud d'ONLYOFFICE, d'installer les applications de bureau ou alors si vous êtes un petit peu chaud de déployer la version serveur chez vous pour tout garder au chaud à la maison.

Découvrir ONLYOFFICE 10.0

  •  

56k.rip - Expérimentez le web comme en 1996

56k.rip est un site qui va exciter votre nostalgie d'ancien puisqu'il vous permet de simuler dans votre navigateur une connexion internet par modem de 1996. Vous arrivez sur un faux écran de BIOS, puis direct sur un bureau Windows 95 avec son bouton Démarrer, et ensuite pour aller sur le net, il faut double-cliquer sur l'icône Dial-Up Networking, exactement comme à l'époque !!

Sur cet "ordi" traîne également un fichier texte qui détaille la procédure en onze étapes, dont l'interdiction absolue de décrocher le téléphone de la cuisine, sinon ça vous déconnectera et faudra tout recommencer !! Argh, ça me rappelle de sales souvenirs ^^ !

Pour la connexion, le terminal déroulera du ATZ, ATDT 555-0156 et RINGING avant de lâcher un joyeux CONNECT 50666/ARQ avec le son de connexion dégeulasse qui va bien. Et environ 25 secondes plus tard, vous serez sur la page d'accueil de COMETLINK, un fournisseur d'accès fictif.

Le terminal de connexion

Et ensuite c'est là que le site fait son truc, puisque chaque page web que vous visitez sera chargée selon un "budget" d'octets lié au débit que vous avez choisi. Dans ma fenêtre de connexion, j'avais le choix entre un modem 28.8 et un modem 56K du coup j'ai pu revivre ce trauma de ma jeunesse ^^.

Une fois connecté, on peut donc surfer sur un web d'époque en mode simulateur et donc par exemple charger le site de Gary et ses photos de vacances qui mettent de loooongues minutes à s'afficher couche après couche (JPG tu connais...). L'expérience est vraiment réaliste. C'est juste dommage qu'on ne puisse pas aller sur le site de son choix, cela dit.

La page des photos de Gary en plein chargement

Après ouiiii, je sais les nerds, y'avait pas de modem 56K en 1996 puisque les premiers sont arrivés vers février 1997 (et la norme V.90 n'a été approuvée officiellement qu'en septembre 1998), mais c'est quand même rigolo d'aller fouiller ce tout petit internet d'époque avec une page sur la pêche, un livre d'or, des petites annonces, la météo et même un article qui explique ce qu'est internet... Il y a aussi du mail, un salon de chat, un démineur et un logiciel de dessin.

Bref, si vous n'avez pas connu cette époque bénie où les réseaux sociaux n'existaient pas et où Internet prenait son temps (et nous était facturé à la minute), bah ça vaut le coup pour l'expérience !

Source : Camille Roux sur X

  •  

Top Gun à Landivisiau

L'odieux connard préféré des internautes a encore frappé ! Après son Iron Man à la française de cet été, Julien a mis en ligne une seconde fausse bande-annonce qui m'a bien fait rigoler.

C'est Top Gun made in France et cette fois, l'élite de l'élite des pilotes américains partent en programme d'échange international à... Landivisiau en Bretagne !! Avec le pitch, déjà, je suis mort de rire. Alors, pourquoi est-ce qu'ils font ça, les Ricains ? Eh bien, tout simplement pour apprendre à faire comme l'élite de l'élite de l'élite, c'est-à-dire la Marine nationale française.

On y voit donc Erwan Mav'rek, un pilote pur beurre salé donner ses premières leçons d'humour chauvin et de choix de pseudonymes douteux, et surtout, au bout de quelques minutes, recevoir un appel très important de notre leader suprême, qui lui demande...

Bon vous verrez, je ne vais pas vous raconter toute la vidéo...

Je vous laisse découvrir donc comment tout ceci se termine, mais au passage, ce qu'on retient surtout c'est que le Mont-Saint-Michel et Nantes sont en Bretagne (bande de Normands !).

Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

Ah et côté fabrication, c'est bien sûr de l'IA générative, mais attention, fait maison !! Comme Julien n'a d'Odieux Connard que le nom, il a respecté la planète en faisant tout tourner en local sur son PC sans avoir recours au moindre datacenter polluant et surtout en utilisant le modèle open source Minimax.

Chapeau l'artiste !

Source : Top Gun made in France, sur le blog d'Un odieux connard

  •  

This $899 golf launch monitor tracks your swing in 3D and tells you how to fix it

A decent golf lesson can cost anywhere from $80 to $200 an hour, but the bigger issue usually kicks in after the lesson ends. You leave with a fix, spend the next two weeks practicing on your own, and somehow manage to rehearse the exact mistake you were trying to get rid of. Golf has a funny way of doing that. More practice does not always mean better practice. Launch monitors helped by giving everyday golfers access to shot data that used to live in pro fittings, but numbers alone can still feel like homework. NeoPace’s G10 Pro tries to close that gap by pairing launch monitor stats with an AI coaching layer that explains what happened and what to work on next.

NeoPace, based in Irvine, California, built the G10 Pro around a triple-camera system and a 24 GHz Doppler radar. Two cameras capture the impact zone at up to 480 frames per second, while a third records the full swing at 120fps. The setup feeds into what NeoPace calls TrainerIQ™, an AI system that traces a bad shot through a Body to Club to Ball chain, connecting ball flight to club delivery and then back to the body movement that caused it. That matters because most golfers do not need more raw data, they need help turning data into action. The G10 Pro also rebuilds each swing in 3D, so you can replay it from multiple angles instead of squinting at a flat video and pretending you know what your hips are doing.
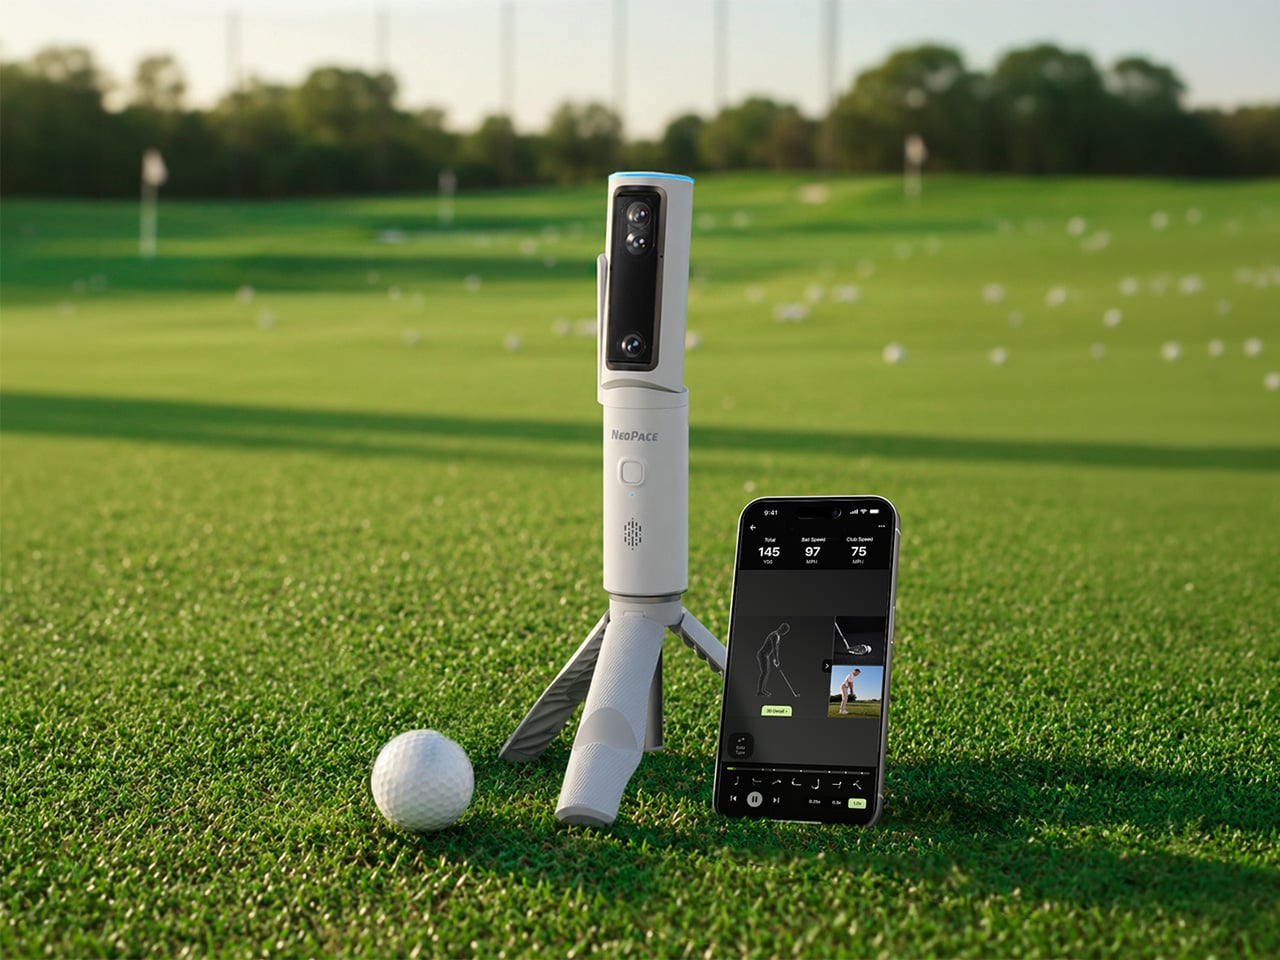
Designer: Neopace

Click Here to Buy Now: $899 $1499.99 (40% off). Hurry, only 875/1000 left! Raised over $286,000.

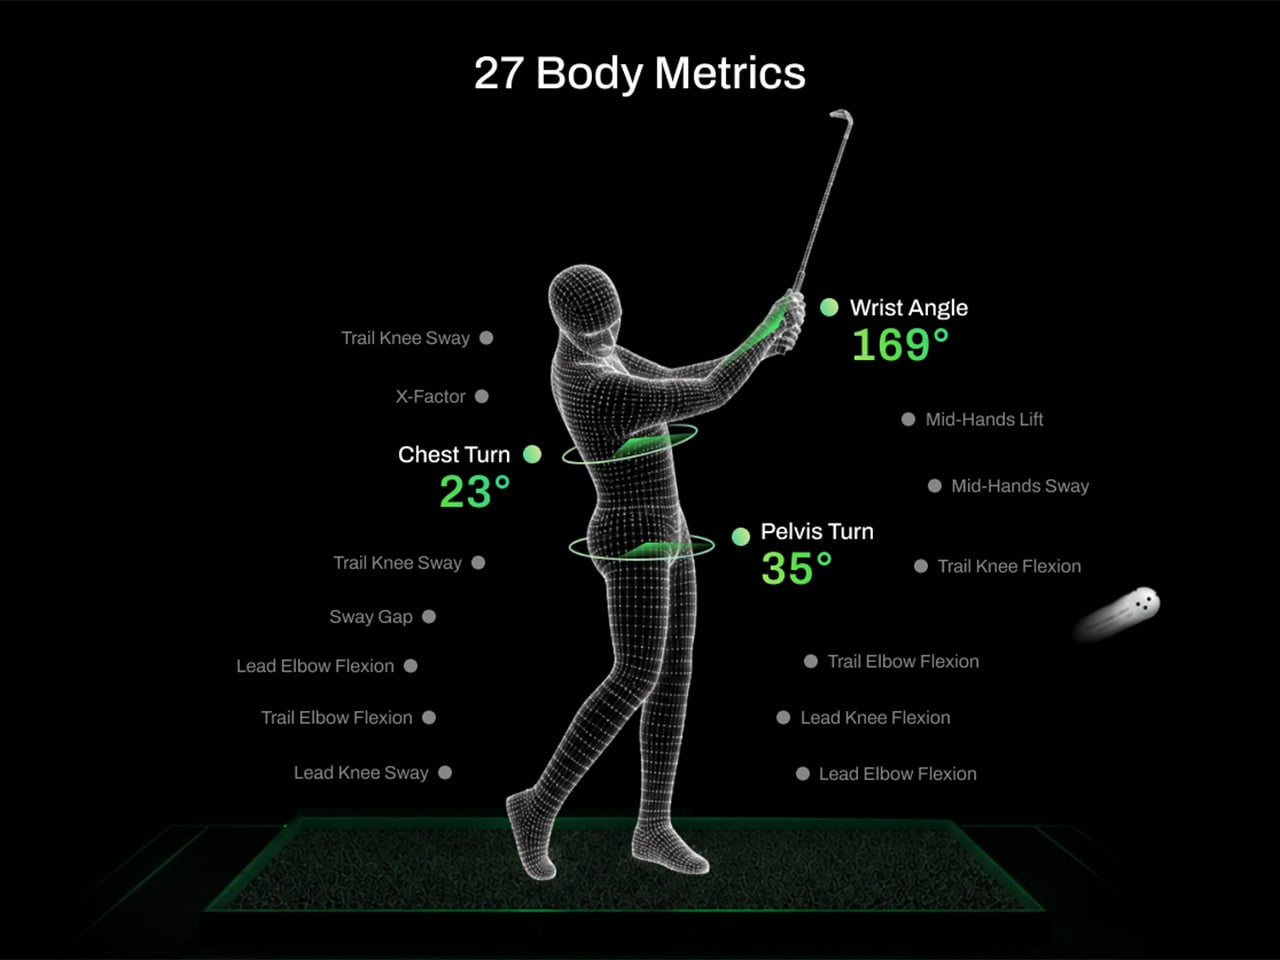
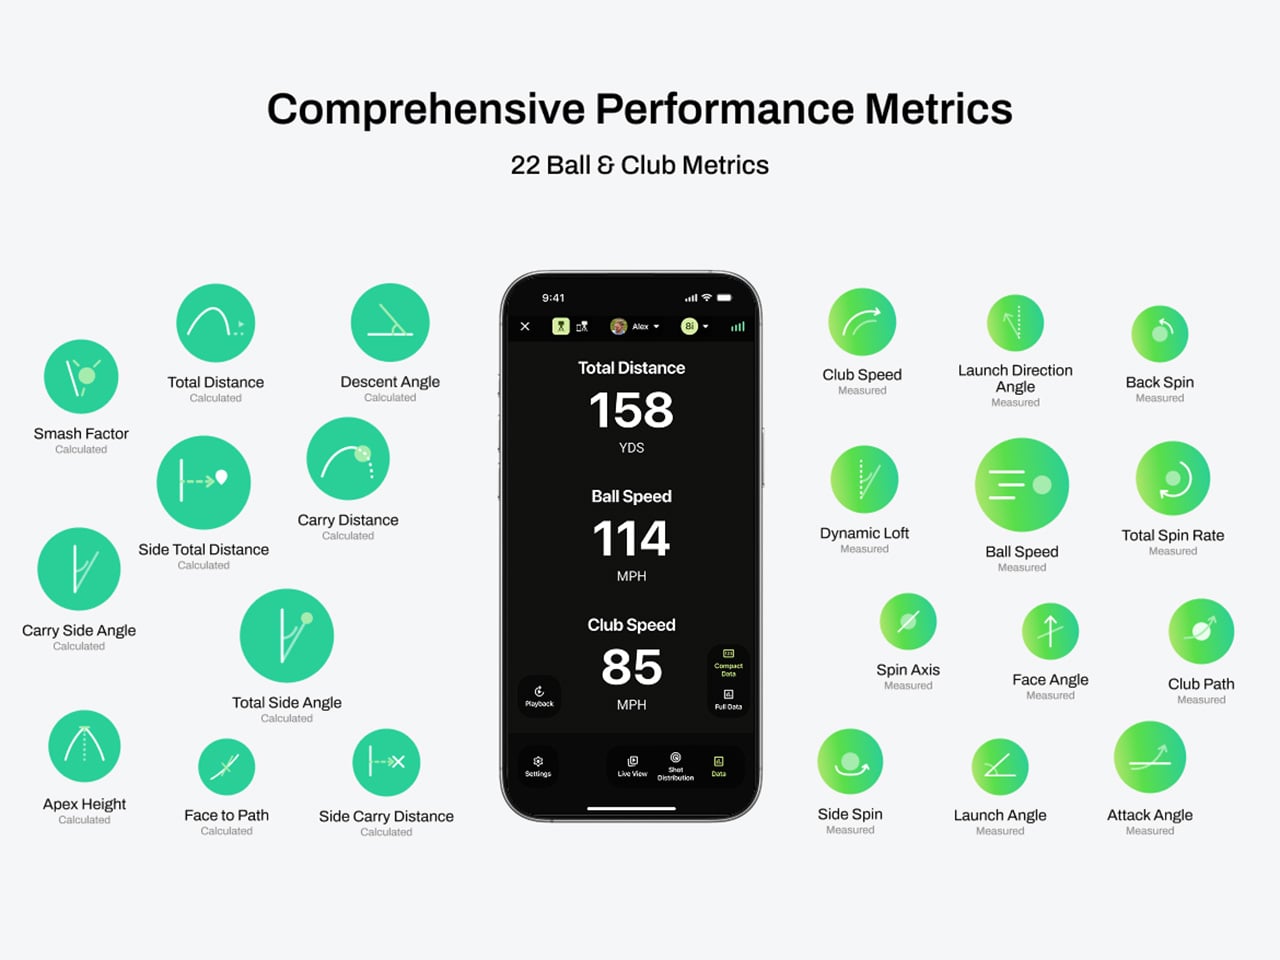
The G10 Pro tracks 22 ball and club metrics, plus 27 body-related metrics covering chest rotation, pelvis movement, wrist angles, elbow flexion, knee sway, and more. That is a pretty wild amount of information for a portable unit that costs $899, especially when most devices in this range focus mainly on ball flight and club numbers. NeoPace also made setup refreshingly simple, with auto alignment and support for both face-on and down-the-line placement. So whether you’re practicing at home, on the range, in the backyard, or sneaking in some swing diagnostics before a round, the G10 Pro feels built for golfers who want coaching-grade feedback without hauling around a tour van full of gear.

Every swing gets captured and rebuilt in full 3D, replayable from any angle, at any moment, from face-on, top-down, and down-the-line, all from a single device you placed once before you started. Most launch monitors give you flat video from a single fixed angle. The stereo camera pair locks the ball at 480 frames per second while the third follows the swing at 120fps, double the impact capture rate of most competing devices. Seeing your own swing from directly above mid-follow-through is the kind of analysis angle instructors have always wanted to show students but rarely had a clean portable way to deliver. NeoPace claims the 3D Replay™ is a first in portable consumer launch monitors at any price, and from everything visible in the current market, that claim holds up.

TrainerIQ™ analyzes your swing and body movement, identifies the likely cause of a miss, and suggests a targeted drill to help you improve. It does not just flag that the face was open at impact and leave you to figure out why. The analysis goes deeper: face 2 degrees open, heel contact, smash factor 1.35, and the root cause is that the body stopped rotating so the hands stepped in to carry the load. That kind of layered breakdown is exactly what a teaching pro walks you through after watching your swing, and the G10 Pro compresses it into automated real-time output after each shot. Golfers can also directly ask TrainerIQ™ questions about their swing and receive personalized, actionable guidance on what to work on next, which makes the system feel less like a stat engine and more like an interactive training partner. TrainerIQ™ then prescribes specific drills based on the diagnosis, closing the loop between data, understanding, and actual practice.

Twenty-seven body-related metrics track how your body moves through every swing, turning posture, timing, and rotation into data you can act on. The tracked parameters span the chest and pelvis in five axes each, lead and trail knee sway and flexion, mid-hands sway and lift, head movement, X-Factor and Sway Gap, lead and trail elbow flexion, wrist angle, shaft angle, and kinetic sequencing factors: Core Gain, Shoulder Gain, Wrist Gain, and Release Factor. Any coach reading that list will recognize it as the full biomechanical picture that motion capture setups in pro training facilities chase. Inside TrainerIQ™, it becomes the evidence base connecting a ball that lands 13 yards short and right to a chest that stopped rotating halfway through the downswing. That translation from raw biomechanics to actionable coaching is where the G10 Pro genuinely earns its price.

Getting the G10 Pro into a session takes three steps: set it down, auto align, and take your shot. That might sound like marketing language, but auto-alignment is a genuine quality-of-life upgrade over monitors that require precise manual positioning every single time. The pan-and-tilt gimbal covers a 120-degree pan range and a 40-degree tilt range, so near-correct placement is close enough. The unit itself measures 217.5 × 47.25 × 44.5 mm without the tripod, compact enough to slide into a range bag without reorganizing everything else in it. The 3,300mAh/7.2V battery runs for four hours with a 1.5-hour fast charge at 15W, which covers a full morning session with room to spare. For golfers who want to practice or play indoors, the G10 Pro is compatible with GSPro and Creative Golf, with additional major simulator platforms currently in development.

NeoPace also says there is no unlock fee or subscription required for simulator connectivity itself, though third-party simulator software fees may still apply. The companion app works with iOS (14.0 and above) and Android (10.0 and above) smartphones and tablets. NeoPace also says the core feature set does not require a subscription. D Swing Analysis and TrainerIQ™ Analysis share an allowance of up to 5 AI-analyzed shots per month, while Premium AI increases the shared allowance to up to 1,000 shots per month and adds features such as Ask TrainerIQ™, Performance Insights, Personalized Drills, Practice Goals, and Cloud Storage.

At $899, the G10 Pro goes toe to toe with the Rapsodo MLM2PRO, its most direct camera-based competitor at the same price. The MLM2PRO does solid work on ball flight data and video, but offers no body tracking, no 3D reconstruction, no AI coaching chain, and face-on-only placement. Stepping further up the market, ball/club/body motion analysis at this depth typically lives in systems costing several times more, usually requiring separate wearables or dedicated motion capture rigs. Honestly, the fact that NeoPace has packed 3D reconstruction, 27 body metrics, and an AI coaching brain into a $899 portable device feels like it should be harder to pull off than it apparently is, and that is the most compelling thing about the G10 Pro.

Click Here to Buy Now: $899 $1499.99 (40% off). Hurry, only 875/1000 left! Raised over $286,000.

The post This $899 golf launch monitor tracks your swing in 3D and tells you how to fix it first appeared on Yanko Design.

  •  

Le site à envoyer à tous ceux qui vous copient collent depuis ChatGPT

Vous posez une VRAIE question à un collègue, et ce connard vous renvoie 800 mots sortis d'un chatbot et qu'il n'a manifestement pas relus. C'est chiant hein ? Parce qu'à ce tarif, autant rien lui demander et aller directement sur ChatGPT vous-même. Hé bien bonne nouvelle, il existe maintenant un site à lui envoyer pour l'éduquer un chouilla sans que vous ayez à lui faire la leçon vous-même.

Ce site s'appelle dontpastetheai.com , et le site propose 2 explications sur pourquoi c'est pas cool de répondre en copiant collant un machin issu d'un LLM. Il y a la version "polie" que vous pouvez trouver ici, et la version énervée lisible ici qui demande direct "devine qui l'IA va remplacer en premier ?".

À vous de voir si vous voulez garder de bonnes relations avec cette personne... : une polie, qu'on peut envoyer à son manager, et une colérique sur /angry/ qui demande "devine qui l'IA va remplacer en premier ?".

Maintenant, le reproche tel qu'il est formulé par ce site n'est pas esthétique. Personne ne se plaint que le texte pue le généré par un modèle IA à des kilomètres... Non, on se plaint de ce qu'il faut faire avec. Parce que celui qui colle sans lire n'a pas supprimé le travail de lecture, il l'a déplacé sur vous. Il a gagné trente secondes et vous en a coûté cinq minutes.

Ça rejoint un peu ce dont je vous parlais déjà en janvier à propos de l'impact des LLM sur l'open source . On refile la vérification du contenu IA aux mainteneurs du projet... Et ici, quand quelqu'un vous envoie un contenu IA, il vous refile sa lecture. C'est le même geste mais à deux échelles différentes.

Maintenant, si vous aussi vous avez tendance à faire ça, c'est-à-dire à copier-coller des sorties d'IA pour "instruire" vos amis et collègues, sachez que tout n'est pas perdu. Vous pouvez évoluer et corriger ce travers grâce à ces quelques conseils simples. Déjà, lisez ce que l'IA vous envoie et écrivez vous-même votre propre version avec vos mots. Extrayez le passage qui répond vraiment à la question de votre correspondant et jetez le reste à la poubelle. Pas la peine d'être verbeux inutilement comme ChatGPT, trois phrases suffisent. Vous pouvez aussi citer l'extrait utile en disant pourquoi. Et le dernier conseil, le move que peu de gens osent faire en 2026 parce que quasiment tout le monde a un égo de la taille d'une pastèque, c'est tout simplement de répondre que vous ne savez pas ou que vous n'avez pas d'opinion tranchée sur tel ou tel sujet. Pas besoin d'aller demander à une IA ce qu'elle en pense si vous-même n'en savez rien. Dire "je ne sais pas" reste une réponse valable.

Surtout que répondre à tort et à travers en mode "no-brain" avec de l'IA, ça va vous décrédibiliser de fou... C'est prouvé scientifiquement grâce au travail de 2 chercheurs de l'université d'Arizona qui ont fait passer treize expériences à plus de cinq mille participants sur cette question précise. Un professeur qui annonce corriger avec de l'IA perd ainsi 16 % de la confiance de ses étudiants, un graphiste 20 % de celle de ses clients. Même en testant avec des formulations adoucies, du genre "ça n'a servi qu'à la relecture" ou "un humain a tout relu", la confiance baisse quand même.

Sauf qu'ils ont mesuré autre chose dans la foulée. Se faire démasquer par quelqu'un d'autre est PIRE que d'avouer par soi-même qu'on a utilisé une IA. Donc annoncer ce qui vient du modèle coûte bien moins en crédibilité mais dans les 2 cas, y'a quand même une facture à payer. Elle est juste moins salée quand vous annoncez la couleur.

À garder en tête quand même : ces chiffres portent sur des situations précises, une copie corrigée, une publicité, un graphiste jugé par son client, une lettre de motivation. Personne n'a mesuré ce que ça coûte réellement dans un fil Slack ou un échange mail entre des gens qui se connaissent. Mais au jugé, je dirais que c'est encore plus décevant...

Maintenant, attention... Claquer dans la gueule ce genre de manifeste à quelqu'un, c'est parfois plus violent que la faute qu'on lui reproche. À vous donc de bien doser... une remarque sincère et délicate fera sûrement mieux d'ailleurs.

Mais bon, peu importe, je pense quand même que respecter ce principe c'est plutôt sain. Et le relever en douceur comme ceci, ça vous évitera d'être injustement considéré comme l'un de ces boomeurs mentaux anti-IA qui trainent en ce moment sur X ou équivalent ^^.

Ah et force à Laink !

Source : dontpastetheai.com

  •  

GitLab - la faille qui a fait rouvrir une version morte

GitLab a sorti hier (lundi 17 août), un correctif d'urgence , complètement en dehors de son calendrier habituel, pour une faille qui permet à quelqu'un sans compte ni mot de passe de modifier ou de supprimer vos projets publics et des données utilisateur. Hé ouais c'est chaud et c'est pour ça que son score CVSS est de 9,4 sur 10.

5 jours plus tôt, le 12 août, GitLab publiait son patch de routine pour la 19.2, 19.1 et 19.0. C'est un périmètre normal puisque sa politique de maintenance ne couvre que la version stable et les deux précédentes. Mais comme là, on est dans l'exceptionnel, ce correctif du 17 août en couvre une quatrième, la 18.11, dont le support avait pris fin le 16 juillet dernier. Ils sont allés rouvrir une branche morte juste pour patcher ce GROS problème !

La faille elle-même, on n'en sait presque rien par contre. Estampillée CVE-2026-19478, c'est une histoire de directive GraphQL, mais GitLab ne dit ni laquelle, ni dans quelles conditions ça se déclenche. Les détails techniques sortiront vers la mi-novembre, c'est-à-dire 90 jours après le correctif, comme d'habitude, histoire d'être sûr que tout le monde ait patché son install.

Maintenant, la bonne nouvelle c'est que si vous êtes sur GitLab.com ou sa version Dedicated , vous n'avez rien à faire, puisque c'est déjà patché. En fait cette histoire ne concerne que les instances auto-hébergées.

Et parmi elles, tout le monde n'est pas impacté de la même manière. En effet, le vecteur d'attaque passe par le réseau et vise les projets publics. Cela veut dire que votre instance planquée derrière un VPN, sans visibilité publique, risque beaucoup moins que celle qui expose ses dépôts à Internet.

Ensuite, pour la mise à jour, ça dépend d'où vous partez. Entre la 18.2 et la 18.10, aucun correctif n'existe sur votre branche. Il faudra upgrader jusqu'à la 18.11.11, en vous arrêtant aux paliers de 18.5 et 18.8 s'ils sont sur votre route.

Si vous tournez déjà en 18.11, prenez la 18.11.11. Sur une 19, c'est 19.0.8, 19.1.6 ou 19.2.4. Et plus ancien que 18.2 ? Bah là, GitLab ne liste pas ces versions parmi les affectées, mais elles ne reçoivent plus de correctif depuis un bon moment, donc ce serait bien de mettre à jour quand même, hein...

Pour le moment, personne n'a signalé d'attaque et aucun exploit ou PoC n'a fait surface sur GitHub. Ça ne veut pas dire grand-chose, je vous l'accorde mais on se rassure comme on peut...

Allez, bon courage !

Source : The Hacker News

  •  

En Italie, une affiche Apple avec un enfant fait polémique

À Milan, une affiche Apple montre un tout petit enfant qui tient un iPhone couvert d'une substance gluante, sous le slogan "Tutto ok, è iPhone", tout va bien, c'est un iPhone. L'autorité italienne de protection de l'enfance ne l'a pas du tout prise comme une blague.

Le visuel appartient à la campagne mondiale "Relax, it's iPhone", qui décline depuis des mois le même gag d'un téléphone qui ressort indemne des petites catastrophes du quotidien. Ici, la catastrophe a deux ans et les mains pleines de bouillie.

Une habitante de Milan, dérangée par l'image, l'a signalée à l'AGIA, l'autorité garante de l'enfance et de l'adolescence. Celle-ci a embrayé direct.

Pour l'autorité, cette affiche banalise le baby-sitting électronique, cette habitude de coller un smartphone dans les mains des très jeunes enfants pour avoir la paix, avec un risque de dépendance à la clé et des conséquences sur leur développement psychologique et cognitif.

Le dossier a du coup été transmis à trois organismes, le régulateur des communications, l'autorité de la concurrence et l'institut d'autodiscipline publicitaire, pour d'éventuelles suites. Aucune décision n'est tombée pour le moment. bien sûr, c'est un peu tôt encore.

Apple voulait probablement dire autre chose : votre téléphone survivra si le petit dernier s'en empare, l'écran encaisse la bave et la purée de carottes. Sauf que voilà, sur ce panneau, le double sens existe, et il ne reste qu'un bébé absorbé par un iPhone.

Le moment est mal choisi. Plusieurs pays débattent d'un âge minimum pour les réseaux sociaux, et les autorités de santé répètent depuis des années qu'avant trois ans, l'écran est à proscrire tout court.

On comprend le problème, et il faut dire que l'image est gênante pour une marque qui vante par ailleurs son mode Temps d'écran et ses outils de contrôle parental à chaque conférence.

Apple n'a pas commenté. La campagne, elle, poursuit tranquillement sa tournée mondiale.

Source : Mac4ever

  •  

Montez votre premier cyberdeck à l'aide de ce PDF gratuit

Je suis trop content, le numéro d'août du magazine officiel Raspberry Pi est sorti avec un dossier spécial cyberdeck en couverture, et ses 132 pages sont téléchargeables gratuitement en PDF.

Un cyberdeck, si ça ne vous dit rien, c'est un ordinateur portable bricolé à la main. Petit écran, clavier physique, look cyberpunk assumé. On fabrique la machine que le commerce ne vend pas, pour un usage qui n'appartient qu'à soi. J'en ai déjà montré un y'a pas longtemps, même si faut encore voir ce que ça donne une fois posé sur un bureau.

Le dossier de Raspberry Pi Magazine en aligne une dizaine. Un Amstrad PPC 640 de 1987 vidé de ses entrailles pour loger un Raspberry Pi 3 et une appli de narration qui se déclenche à l'insertion d'une disquette. Une machine à écrire Smith Corona de 1989 refaite à neuf autour d'un Raspberry Pi 4. Un sac à dos qui trimballe un labo mobile, radio logicielle et outils Kali Linux...etc. Y'a de quoi faire !

On y croise aussi un Hackberry Pi monté en outil de pentest, une pochette rose façon clutch avec un Pi Model A+, et le PiDex Doomsday Companion, caisse étanche à panneau solaire qui embarque Wikipedia sur clé USB.

Vient ensuite le montage pas à pas. Brian Corteil y déroule la construction d'une machine logée dans une valise étanche de type Pelican (lien affilié), avec un Raspberry Pi 5, un écran tactile 7 pouces, un clavier Bluetooth, une carte son USB et une batterie LiPo protégée par un fusible.

Et rassurez-vous, le tuto ne se contente pas d'aligner des références à commander sur Amazon... Non, il détaille même le calcul d'alimentation à faire à la main, I = P/V, soit 28 W et environ 5,6 A pour un Pi 5 et son écran à pleine luminosité. Il conseille également de prototyper en carton votre cyberdeck avant de vous lancer dans la CAO, et préfère un power bank au LiPo pour ceux qui ne veulent pas jouer avec les batteries (BOUM !).

Pour récupérer le fichier PDF du magazine, le lien passe d'abord par une page de don. Si vous êtes un gros radin, le bouton No thanks, take me to the free PDF déclenchera quand même le téléchargement sans compte ni adresse mail. C'est en anglais bien sûr et pour ceux qui aiment le toucher du papier, l'édition physique coûte 7,99 livres.

Ah et le contenu est sous licence Creative Commons BY-NC-SA 3.0, sauf mention contraire. Amusez-vous bien !!

  •  

Crashphalt - Le jeu Steam qu'on installe pour jouer à Undertale

Sur la page Steam du jeu indé Crashphalt , il se passe un phénomène assez étrange... Des joueurs laissent des avis du genre "j'ai tué Sans d'Undertale !", "Super jeu, un peu triste qu'il ne serve que de mod multijoueur pour Undertale" ou "Le meilleur jeu auquel on ne joue jamais". Sauf que Crashphalt c'est juste un jeu de baston à 4 sorti gratuitement en 2018, et qu'il n'y a pas la moindre trace d'Undertale dedans...

Son créateur, Jose Pacio (RetroSpecter pour les intimes), a mis un moment à comprendre le délire parce qu'à la sortie de son jeu, sa fiche affichait une dizaine d'avis. Et aujourd'hui elle en compte 555, dont 530 positifs, ce qui classe le jeu en "évaluations extrêmement positives". C'est la courbe dont rêve n'importe quel dev indé, à un détail près : aucun de ces avis ne parle de son jeu.

Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

Crashphalt, c'est donc un platform-fighter local à 4 joueurs dans la lignée de TowerFall, où on balance des ondes de choc dans le décor pour éjecter les copains. C'est le Studio Cold Pressed Games qui l'a sorti le 11 octobre 2018, en version gratuite, et c'était son premier jeu.

Alors quel est ce mystère ? Et bien l'explication c'est : un mod. En effet, Undertale Together , signé Depa et sorti en 2019, permet d'ajouter un deuxième joueur dans Undertale, le jeu de Toby Fox. Le hic, c'est que les deux joueurs partagent le même clavier, flèches pour l'un, WASD pour l'autre. C'est pratique quand votre pote est avec vous sur le canapé et que vous supportez son haleine de bouc, mais beaucoup moins quand il habite à 600 km.

Et Steam a justement un outil qui va bien pour ça : Remote Play Together. Le concept c'est qu'un joueur possède et fait tourner le jeu, et ses potes (4 maxi) peuvent le rejoindre en streaming sans avoir le jeu. Mais le problème, c'est que c'est au développeur de cocher la case, et Toby Fox ne l'a jamais cochée sur Undertale. Alors que le dev de Crashphalt, lui, l'a fait.

Vous voyez venir la suite... La manip consiste ensuite à copier les fichiers Steam de Crashphalt, sa steam_api.dll et son steam_appid.txt, dans le dossier d'installation d'Undertale, puis à renommer UNDERTALE.exe en Crashphalt.exe.

Le numéro d'application posé à côté de l'exécutable suffit à convaincre Steam que Crashphalt tourne, l'overlay s'affiche, l'invitation Remote Play Together se débloque, sauf qu'à l'écran, bah c'est Undertale jouable à deux !!

Et personne ne pirate quoi que ce soit au passage, puisqu'il vous faut une copie légitime d'UNDERTALE v1.08 pour y jouer. Voilà, c'est un jeu qui sert de bac à sable à autre chose que lui-même, et ce n'est pas quelque chose de neuf, puisque je vous faisais découvrir Garry's Mod il y a des années.

Tout s'est emballé en décembre 2022, quand un certain AMMARO73 a publié un tutoriel qui déroule la marche à suivre pour rendre Undertale multijoueur et aujourd'hui, la vidéo approche des 465 000 vues.

Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

Et puis le 12 juin 2025, quelqu'un poste la question qui fâche : "je me demande ce que ressent le développeur en sachant que littéralement personne ne se soucie de son jeu et l'utilise seulement pour modder d'autres jeux". C'est elle qui a fait sortir Jose Pacio du bois sur r/IndieDev.

Jose Pacio s'est même exprimé à ce sujet quand on lui a demandé si ça ne le faisait pas chier que son jeu soit juste devenu un utilitaire pour avoir un mode multi dans Undertale : "Ça ne me dérange pas du tout, ce que Crashphalt est devenu. Je suis passé à d'autres projets depuis longtemps, donc je trouve vraiment cool que le jeu ait trouvé une seconde vie."

Avec une réserve honnête quand même qui est que tant que Steam n'y trouve rien à redire, pas de souci pour que ça reste comme ça. Des jeux qui repartent pour un tour grâce à leur communauté, j'en ai déjà parlé avec Multi Theft Auto , mais rarement pour faire tourner le jeu d'un autre ^^.

Lui bosse maintenant sur Draftula , un roguelike de construction de château sans date de sortie. Et si vous cherchez un jeu gratuit sur Steam auquel jouer pour de vrai, j'avais parlé de Deep Snake .

Son post se termine par un PS adressé à Toby Fox : "Si tu lis ça, dis-moi si tu veux qu'on fasse un jeu ensemble". Un jour peut-être ?

Source

  •  

Sa famille vidait la batterie, alors il a électrifié sa Steam Deck

Alors celle-là, c'est la meilleure ! Conroyy Jenkinss en avait tellement marre que sa famille lui vide la batterie de sa Steam Deck sans jamais la recharger qu'il a fini par coller des pics et un taser dessus. Oui, un taser, le mec est fou !

Il a posté son truc hier sur r/SteamDeck en racontant comment il s'y est pris. "J'en avais marre que ma famille vide toujours la batterie de ma console sans la recharger", donc il a modélisé une coque hérissée de pointes dans Blender, l'a imprimée en 3D et l'a clipsée sur la bête. Plus moyen comme ça de la tenir en main confortablement.

Vous allez me dire qu'il exagère, sauf qu'une Steam Deck n'est plus vraiment l'objet qu'on prête à la légère. Le modèle OLED 1 To est passé de 649 à 949 dollars, du jour au lendemain, à cause de la flambée du prix des composants donc à ce tarif, je comprends qu'il y tienne plus qu'à ses propres gosses ^^/

Sauf que la coque à pointes ça ne lui suffisait pas. Il a donc branché un Raspberry Pi avec un petit haut-parleur, une caméra de détection d'objets et un servomoteur, puis écrit un script Python.

Quand la caméra repère quelqu'un dans le champ, ça balance un clip audio débile, ça attend quelques secondes, et le servo déclenche un taser monté sur le dessus de la console. C'est la même techno que celle qui sert normalement à repérer un colis devant votre porte , sauf qu'ici elle repère votre petit frère.

Rassurez-vous quand même pour la famille. Quand on y regarde d'un peu plus près, le taser ne peut atteindre personne depuis son perchoir. Il crépite dans le vide, façon épouvantail. Ça fait donc quand même un peu peur, mais ça n'électrocute pas, sauf si on met son doigt.

Dans les commentaires sur Reddit, les gens se sont demandé pourquoi il n'avait pas juste mis un mot de passe. Mais lui explique que ça minimise le risque que sa famille y touche. Ils sont forcés de lui demander la permission maintenant.

Voilà, d'après l'auteur lui-même, c'est "clairement le truc le plus con que j'aie jamais construit, mais ça marche, et plus personne n'y touche". Après, c'est pénible aussi pour lui parce que quand il veut jouer, il faut qu'il enlève la coque avec les piques et qu'il désactive le taser.

Mais il reconnaît que ça vaut le coup quand même ^^.

Source

  •  

La loi de l'attraction prouvée scientifiquement ?

Vous avez déjà accroché avec quelqu'un en trois secondes ? Détesté une tête au premier regard, sans savoir pourquoi ? Eh bien, d'après le site Popular Mechanics ce serait grâce aux champs électromagnétiques. Derrière l'étude qu'ils relaient, il y a l'anesthésiste Marco Cavaglià et Tommaso Firaux, épaulés par le biophysicien Jack Tuszynski et leur équipe du Politecnico de Turin qui nous parlent d'une espèce de forme invisible qui nous brancherait sur l'esprit des autres comme une antenne radio qui capterait une station.

Mais avant de ranger cette découverte au rayon bougies parfumées et loi de l'attraction, je vous propose qu'on démêle tout ça, parce que dans cet article, il y a du vrai et du n'importe quoi.

Commençons par ce qui tient debout. Votre cerveau produit bel et bien un champ électromagnétique. Ça se passe dans nos neurones qui sont en permanence traversés par un courant. Et comme ils sont des milliards et font ça en rythme, ça génère un champ parfaitement mesurable.

Pas besoin de me croire sur parole, hein, c'est exactement ce que montrent un EEG ou un MEG dans n'importe quel hôpital. On sait aussi mesurer un truc qui a un nom, la synchronisation inter-cerveaux. Mettez deux personnes dans une expérience de hyperscanning , et pendant un moment partagé, une conversation, un concert, leurs activités cérébrales se calent l'une sur l'autre. Ça, c'est mesuré, publié, réfutable (oui, réfutable, c'est le principe de la science. Tout peut à tout moment être remis en question si on fait de nouvelles découvertes et c'est parfaitement sain).

Rien de magique là-dedans, donc.

Et c'est toute la différence avec la loi de l'attraction et sa clique de cristaux de guérison. Le discours New Age vous dit de "vibrer positif" pour que l'univers vous livre une Ferrari. Aucun mécanisme, aucune mesure, rien à réfuter, juste une "ambiance", une vibe magique qu'on ressent ou qu'on transmet à l'univers. J'adore le concept, et peut-être que c'est vrai, mais pour le moment, il n'y a rien de prouvé scientifiquement là-dedans.

Alors que les champs électromagnétiques du cerveau, eux, c'est un courant physique, des machines qui le captent, et des prédictions qu'on peut tester et voir s'effondrer. Donc, d'un côté, on a de la physique sur laquelle on peut débattre à grands coups d'équations, et de l'autre, on a l'équivalent d'un horoscope. C'est le gouffre qui, par exemple, sépare décoder pour de vrai la parole intérieure d'un patient avec des électrodes et prétendre lire dans les pensées avec un pendule. Le MIT a même fabriqué un casque qui devine les mots que vous articulez en silence, rien qu'en lisant les signaux de vos muscles , toujours sans un gramme de sorcellerie.

Maintenant, il ne faut pas non plus jeter l'étude à la poubelle, parce que derrière le titre accrocheur de Popular Mechanics, il y a un vrai travail. Cavaglià, Firaux et Tuszynski ont publié leur cadre, baptisé EMI pour Énergie-Masse-Information, dans une vraie revue à comité de lecture, Biosystems. Et leur idée, c'est que pour eux, la conscience ne sortirait pas seulement du câblage entre vos neurones, mais d'un phénomène de champ. En gros, les membranes de vos cellules, l'eau et le liquide dans lequel trempe votre cerveau, formeraient un support capable de stocker l'information à la manière d'un hologramme, et c'est cet ensemble qui entrerait en résonance avec les champs électromagnétiques autour de lui, jusqu'à celui de la Terre. Notre expérience consciente serait la musique qui sort de cette résonance...

Alors est-ce que la loi de l'attraction est prouvée scientifiquement ? Difficile à dire, car peer-reviewed ne veut pas dire que c'est prouvé bien sûr.... ça veut juste dire "ça mérite qu'on en discute". Et entre "le cerveau émet un champ mesurable", qui est un fait, et "la conscience est une résonance holographique avec la planète", qui est leur thèse, il y a un saut spéculatif assez vertigineux. Leur modèle pioche dans la cohérence quantique, les vibrations de la Terre et la théorie des systèmes, mais pour l'instant aucune expérience ne vient le confirmer. Ce n'est donc pas (encore) une découverte...

En plus, il n'y a rien de nouveau là-dedans. Ça fait un quart de siècle que des chercheurs comme John Joe McFadden proposent une espèce de théorie de la conscience qui serait portée par le champ électromagnétique. Mais ça reste quand même une position ultra minoritaire dans le monde de la science. Et c'est assez facile à critiquer parce qu'un champ produit par un neurone est bien trop faible pour aller influencer ses voisins non connectés.

M'enfin, moi j'adore toutes ces histoires sur la conscience comme vous l'avez déjà vu avec l'IA soi-disant "qui souffre" , mais là, il faut bien sûr reconnaître que d'un côté, on a de la vraie science mesurable et de l'autre, du pipeau parfumé sauce magique (beau gosse ^^).

Source

  •  

Les flux RSS c'est la vie !

J'aime bien lire les articles de l'EFF (l'Electronic Frontier Foundation, la Quadrature du Net des américains quoi...) et là ils viennent de publier un truc m'a fait plaisir : un vrai plaidoyer pour la défense du RSS .

Vous connaissez mon avis là dessus et c'est vrai que depuis que Google a signé l'arrêt de mort de cette techno au profit d'algo à la con type Discover , y'a énormément moins de monde qui l'utilise. Et je trouve ça triste.

Alors que les flux RSS, c'est la liberté ! Ça décloisonne le contenu d'un site pour le faire atterrir dans l'appli de votre choix, ça permet d'en extraire des choses, de le faire traiter par exemple par un programme...etc. Et surtout c'est vous qui gérez la façon dont vous voyez le contenu. Vous pouvez le filtrer, l'ordonner comme vous voulez et surtout le lire avec le lecteur de flux de votre choix.

C'est super pratique, et ça permet par exemple de parcourir uniquement les titres des articles, et de ne s'arrêter que sur ceux qui vous intéressent. Moi y'a plein de trucs qui m'intéressent en ce moment et que j'ai envie de partager. Je suis hyper actif et atteint de FOMO, donc ça bombarde. En plus j'ai que ça à foutre de la journée en général, donc bon, désolé ! ^^ Mais heureusement, avec les flux RSS vous pouvez faire une sélection plus fine et éviter de lire des trucs qui ne vous intéressent pas.

Perso, ça fait des années que je fais de la veille, c'est une partie importante de mon boulot. J'ai commencé sur un lecteur de flux tout pourri, puis je suis passé par Netvibes, Google Reader (paix à son âme), puis Feedly et aujourd'hui j'expérimente Inoreader. Le RSS ne m'a jamais quitté et quand les sites n'en proposent pas, je m'arrange toujours avec des scripts ou des outils customs pour m'en faire un que je peux importer dans mon lecteur !

J'aime tellement ça que sur korben.info, que je vous propose des flux RSS complets (qui contiennent tout le contenu). Le premier, /feed , c'est le flux tech que vous connaissez, historique, exactement comme vous l'aimez. Que de la techno, du code, de la sécu, de l'open source.

Et le petit nouveau c'est /feedfull , qui propose les même sujets tech qu'au-dessus + des sujets un peu plus grand public / mainstream. Dernièrement, j'avais envie envie d'ouvrir un peu plus les portes du site et écrire aussi pour ceux qui ne bidouillent pas et qui veulent juste être au courant d'un truc utile ou deux. Et heureusement, Vincent m'aide dans cette nouvelle aventure !

Bref, c'est vous qui choisissez votre flux, je ne vous l'impose pas ! Et c'est la même logique sur la page d'accueil avec ce petit switch dans le header.

"Complet", c'est l'affichage par défaut, vous voyez tout. Et si vous cliquez sur "Techos", hop, le contenu grand public disparaît. Votre choix est mémorisé dans le local storage de votre navigateur, et voilà.

Si vous n'avez pas encore de lecteur RSS, n'importe lequel fera l'affaire, de Feedly cité plus haut à un truc plus moderne comme MrRSS . Vous copiez l'adresse du flux, vous la collez, c'est réglé. Et tant qu'on y est, vous pouvez aussi reprendre la main sur votre actu côté Google avec cette manip.

Bref, deux flux, un switch, et c'est vous qui tenez le barre !

Source

  •  

Half-Life 2 dans le navigateur - Le hack d'un lycéen

Vous vous souvenez de la première fois que vous avez lancé Half-Life 2 et que vous avez attrapé une caisse avec le gravity gun ? Eh bien un lycéen qui se fait appeler slqnt vient de remettre tout ça dans votre navigateur, gratuitement, sans avoir à installer Steam ni à télécharger le moindre gros paquet. Ça se passe sur hl2.slqnt.dev , c'est en ligne depuis hier, et le jeu tourne tout en fluidité, largement au-dessus des 60 images par seconde directement sous Chrome.

Sur mobile par contre, il vous faudra un clavier branché parce que les contrôles tactiles sont quasi inexistants pour l'instant, mais sur un PC, vous lancez la page et vous voilà à Black Mesa East.

Maintenant, le plus intéressant c'est comment il s'y est pris, parce que porter un jeu bâti sur le moteur Source de Valve (le même que celui de 2004, successeur de GoldSrc) dans un onglet, ça ne se fait pas en claquant des doigts.

Et slqnt n'est pas parti de zéro puisque c'est un copain qui lui a montré un portage de Portal fait par un autre dev nommé weliveinhell. Ce projet open source était d'ailleurs lui-même un fork de nillerusr/source-engine , c'est-à-dire une version modifiée de la fuite du code du moteur Source de Team Fortress 2 qui a circulé en 2020. Voilà pour la base du truc qui n'est ni plus ni moins que le moteur leaké patiemment retapé par la communauté.

L'astuce de ce portage tient dans un mode de rendu appelé ToGLES. En gros le moteur sait parler OpenGLES, le truc qu'on utilise d'habitude pour les applis Android, sauf qu'Emscripten sait traduire ces appels en WebGL2 dans le navigateur. Résultat, slqnt n'a eu quasiment aucun travail à faire côté affichage, le plus dur étant déjà fait.

Le casse-tête par contre, ça a été d'abord les assets, parce que cette version du moteur date d'avant la réédition anniversaire de HL2 et ne supportait pas ses fichiers. Il a donc fallu basculer sur la branche steam_legacy de Steam, puis dépaqueter tous les VPK du jeu et les redécouper en fichiers .data, un par carte, pour que le navigateur les charge au fur et à mesure.

Et puis il y a eu les animations faciales. C'était l'une des grandes fiertés techniques de HL2 à sa sortie, la façon dont les visages bougeaient en parlant. Sauf que ça faisait tellement planter le portage que slqnt a fini par désactiver complètement le système pour avoir quelque chose de stable.

Du coup le G-Man vous fait son monologue d'intro avec un visage figé, mais au moins ça tourne. Le reste de son journal de bord est également une jolie liste de galères de bidouilleur, vu de l'intérieur avec au hasard, les sauvegardes à recâbler sur le système de fichiers d'Emscripten, les batteries et medkits qui ne fonctionnaient pas, le gravity gun qu'Alyx vous tend mais qui n'arrivait jamais dans l'inventaire, les PNJ qui s'effondraient et mouraient au hasard, les headcrabs qui ne faisaient aucun dégât, l'eau toute noire et j'en passe...

Petit détail qui parle à quiconque a déjà bidouillé un jeu, il a dû remapper l'accroupissement sur la touche C, parce que CTRL déclenchait des raccourcis du navigateur qui pourrissent la partie.

Reste maintenant la question que tout le monde se pose : Est-ce que Valve est au courant ? Parce qu'un portage qui repose sur du code moteur leaké et sur les assets du jeu, légalement, c'est une zone grise bien grise qui tire vers le noir.

Valve a toujours été plutôt cool avec sa communauté de moddeurs, mais ça pourrait disparaître du jour au lendemain. Après si l'idée d'un jeu Source qui tourne dans un onglet vous fait marrer, c'est exactement le même esprit que ce Portal 2 transformé en serveur web , ou que ce Doom qui tourne avec juste du CSS . Mettre les vieux FPS dans le navigateur, c'est presque devenu un sport, je vous en parlais déjà avec Wolfenstein 3D .

Bref, foncez essayer tant que c'est en ligne. Et si vous y arrivez sur mobile sans clavier, écrivez vite un bouquin pour raconter comment vous avez fait !

Source

  •  
❌