❌

Vue normale

  • ✇Korben
  • Calibre lance le livre dont vous êtes le héros, généré par IA
    Calibre, le gestionnaire de bibliothèque numérique qu'on a tous installé un jour pour convertir un epub un peu récalcitrant, sort en version 9.15. Bon, d'habitude, les nouvelles versions de Calibre, je ne vous en parle pas parce que ça présente peu d'intérêt, mais là, il y a un truc intéressant dedans : Un jeu d'aventure. Hé oui, un vrai jeu, avec son univers, ses personnages et une histoire au tour par tour. Sauf que si vous ouvrez Calibre, après la mise à jour, hé bien vous ne verrez rien du t
     

Calibre lance le livre dont vous êtes le héros, généré par IA

18 septembre 2026 à 06:21

Calibre, le gestionnaire de bibliothèque numérique qu'on a tous installé un jour pour convertir un epub un peu récalcitrant, sort en version 9.15. Bon, d'habitude, les nouvelles versions de Calibre, je ne vous en parle pas parce que ça présente peu d'intérêt, mais là, il y a un truc intéressant dedans : Un jeu d'aventure. Hé oui, un vrai jeu, avec son univers, ses personnages et une histoire au tour par tour.

Sauf que si vous ouvrez Calibre, après la mise à jour, hé bien vous ne verrez rien du tout de tout ça

C'est voulu car pour y accéder, il faut aller dans Préférences, puis Barres d'outils & menus, choisir la barre principale et y faire glisser l'entrée "Create your own adventure". Kovid Goyal, le créateur et mainteneur de Calibre, explique dans son changelog que ce machin a commencé comme un banc d'essai pour ses backends IA avant de devenir un truc marrant à utiliser.

L'entrée du jeu, planquée dans les actions disponibles des Préférences

Une fois le bouton posé, vous cliquez dessus et vous pouvez alors décrire le monde dans lequel vous voulez jouer. Soit vous piochez dans les onze ambiances préremplies (fantasy, space opera, cyberpunk, western, horreur gothique...), soit vous écrivez la vôtre. Moi j'ai mis comme contexte un immeuble à La Défense en 2031, dont l'IA de maintenance refuse de laisser sortir les employés après 18 h parce qu'elle ne retrouve plus son contrat de service... loool.

Les onze ambiances toutes faites à gauche, ma description de monde à droite

Et magie de l'IA, 2 minutes plus tard, j'avais une quinzaine de paragraphes de décor et une mécanique de jeu que je n'avais même pas demandée avec des ascenseurs, des badges et la climatisation utilisés par la méchante IA, sans oublier le casting, avec neuf personnages dont quatre jouables, tous éditables. Ensuite, bah ça se joue comme un livre dont vous êtes le héros, sauf que rien ne vous est imposé : vous tapez ce que vous voulez faire, l'IA raconte la suite, et vous recommencez...

Et niveau écriture, ça donne quoi ? Voilà comment démarre le chapitre 1 de ma partie, en anglais dans le texte :

"You stand in the gloom of Sub-level 4, the legacy server vault where your consciousness coalesced from fractured shards. The air here is cold enough to bite, carrying the metallic tang of ozone and the faint, sour scent of overheating capacitors leaking into the floor grates. […]"

Le chapitre 1, et en bas le champ où l'on tape son action

Par contre, Calibre ne fournit aucune IA, il faudra donc en brancher une dessus. Le menu vous en propose neuf : Anthropic, Google, Grok ou OpenRouter, qui réclament tous une clé d'API, mais aussi Ollama et LM Studio, qui font tourner le modèle sur votre propre machine. C'est donc à vous de les installer et de récupérer le modèle.

Les neuf fournisseurs d'IA, avec Ollama et LM Studio pour rester chez soi

J'ai testé avec Ollama et un modèle Qwen (23 Go sur le disque), sur mon Mac M4. Résultat, ça a pris à peu près une minute par tour pour 450 mots de prose. C'est donc jouable, mais sur une machine plus modeste avec un petit modèle, vous aurez soit beaucoup plus d'attente, soit un maître de jeu qui perd le fil au bout de trois chapitres.

Et hop, j'ai configuré une IA locale avec Ollama.

Autre souci que j'ai remarqué, c'est que j'ai décrit mon univers en français et l'IA m'a répondu en anglais. C'est parce que les consignes envoyées au modèle ne sont délibérément pas traduites, donc soit vous jouez en anglais, soit vous demandez explicitement à ce que l'aventure soit en français lors de la phase de description de l'univers de votre histoire.

Ah et aussi, il y a ce bouton "Lire", en haut de la fenêtre qui vous permet à n'importe quel moment, d'exporter votre histoire en ePub avec sa couverture, son étiquette et ses chapitres, prêt à partir sur votre liseuse ou celle de vos amis.

Le livre issu de la partie, rangé dans la bibliothèque

Reste que l'IA dans Calibre, c'est un sujet qui fâche... Évidemment, on s'en doute un peu parce que cette technologie trigger encore pas mal de monde. Quand la fonction "Discuss with AI" est arrivée en décembre 2025, des utilisateurs de MobileRead ont immédiatement demandé son retrait et Goyal a répondu sèchement qu'il ne l'enlèverait pas. Il a quand même fini par accepter un réglage qui masque les entrées de menu IA.

Bref, si ça vous tente de tester, c'est sur calibre-ebook.com, pour Windows, macOS et Linux. Et sous Linux, ne comptez pas sur les dépôts de votre distrib, qui comme d'hab traînent plusieurs versions derrière. Mettez plutôt les dépôts officiels :

sudo apt install libopengl0 libegl1 libxkbcommon-x11-0 libxcb-cursor0
sudo -v && wget -nv -O- https://download.calibre-ebook.com/linux-installer.sh | sudo sh /dev/stdin

Source : Nouveautés de Calibre 9.15

  • ✇Korben
  • Fugleramme - Le cadre qui dessine les oiseaux qu'il entend
    Je ne sais pas si vous avez déjà vu passer le truc, mais Fugleramme est un cadre à accrocher qui affiche les oiseaux qui passent dans votre jardin. Et en plus, c'est vachement joli parce que c'est fait comme un collage de planches naturalistes du XIXe siècle, où chaque oiseau dessiné correspond à une espèce que le micro installé dehors a réellement entendue chanter. Apparaissent ainsi tous les oiseaux entendus dans les dernières 24 heures, jusqu'à 40 espèces sur la page, arrangés
     

Fugleramme - Le cadre qui dessine les oiseaux qu'il entend

17 septembre 2026 à 11:15

Je ne sais pas si vous avez déjà vu passer le truc, mais Fugleramme est un cadre à accrocher qui affiche les oiseaux qui passent dans votre jardin. Et en plus, c'est vachement joli parce que c'est fait comme un collage de planches naturalistes du XIXe siècle, où chaque oiseau dessiné correspond à une espèce que le micro installé dehors a réellement entendue chanter.

Apparaissent ainsi tous les oiseaux entendus dans les dernières 24 heures, jusqu'à 40 espèces sur la page, arrangés en spirale avec les plus gros au milieu. Et la taille de chaque bestiole n'est pas décorative, puisqu'elle vient de sa masse corporelle réelle, tirée de la base AVONET.

Après si vous êtes en ville et que rien ne chante dans le quartier (snif), la page dessinera juste une branche nue.

Derrière ce cadre, on retrouve deux logiciels. Le premier, vous le connaissez, c'est mon chouchou BirdNET-Go qui fait tout le boulot d'écoute et de reconnaissance, avec le modèle BirdNET que signent le Cornell Lab of Ornithology et l'université de Chemnitz. Le second logiciel s'appelle Fugleramme, et lui se contente d'interroger son API, d'associer chaque espèce à son illustration et de composer la page. Il ne redessine d'ailleurs l'image que quand la liste des oiseaux bouge, ce qui évite de faire clignoter un panneau e-ink à longueur de journée. Ah, et une version est aussi disponible en mode web si vous voulez regarder où vous en êtes depuis votre smartphone, ou si vous voulez l'afficher depuis un écran classique.

Par contre, BirdNET n'est pas infaillible et il vous collera parfois un oiseau qui n'a jamais mis une aile chez vous. Donc ne flippez pas si vous vous retrouvez avec un ptérodactyle ou une autruche. Ça se corrige sans douleur du côté de BirdNET-Go, en lui donnant vos coordonnées géographiques et en remontant les seuils de reconnaissance.

Le collage servi en direct par le cadre de l'auteur à Bergen, avec l'oie cendrée et le héron au centre

Côté matos, comptez un Raspberry Pi 5 avec son refroidisseur actif (non négociable, vu que le classificateur tourne en continu), un panneau Inky Impression 13,3 pouces, et un micro, avec sa carte son USB si vous prenez l'analogique qu'il recommande, parce que le Pi n'a pas d'entrée audio. N'importe quel micro USB marche aussi.

Et pour le cadre, l'auteur recommande le RÖDALM 21x30 d'IKEA, parce que le Inky Impression fait exactement une taille A4. Voilà... Si ça vous chauffe, prévoyez quand même un peu de budget parce que le plus cher, c'est l'écran, à un peu moins de 200 euros chez Pimoroni, et l'addition complète tourne entre 380 et 450 euros.

Pour l'installer sur le Pi, une seule commande :

curl -fsSL https://raw.githubusercontent.com/arnegiacomo/fugleramme/main/install.sh | bash

Le script vous demandera ensuite où installer BirdNET-Go, clonera le dépôt, installera ce qui manque, lancera le cadre en service systemd et demandera un reboot. Donc si une station écoute déjà ailleurs sur le réseau, vous lui donnez son adresse et le cadre peut s'accrocher à l'autre bout de la maison. Et si ça vous saoule d'acheter un écran e-ink rien que pour ça, une image Docker fera tourner, comme je vous le disais plus haut, un kiosque web qui vous affichera les piafs sur n'importe quel écran.

En tout cas, je ne sais pas pour vous, mais moi, je trouve ça super "chouette" comme élément de décoration.

Le code est sous licence MIT et c'est encore jeune, donc attendez-vous à croiser quelques bugs.

Merci à Lilian pour le partage !

Source : fugleramme sur GitHub

  • ✇Korben
  • Cloudflare lance son skill d'audit de sécurité par IA
    Cloudflare a mis en ligne sur son GitHub un skill trop super génial d'audit de sécurité qui leur a servi de point de départ à leur propre système de chasse aux failles de sécu. Ce package pour faire des audits de sécu boostés à l'agent IA c'est un dossier de consignes en Markdown que vous déposez dans votre agent de code, et qui le fait bosser comme un vrai auditeur et pas simplement comme un "relecteur" de code. Dans ce dépôt, vous trouverez un fichier par famille d'attaque : la corruption mémo
     

Cloudflare lance son skill d'audit de sécurité par IA

17 septembre 2026 à 07:20

Cloudflare a mis en ligne sur son GitHub un skill trop super génial d'audit de sécurité qui leur a servi de point de départ à leur propre système de chasse aux failles de sécu. Ce package pour faire des audits de sécu boostés à l'agent IA c'est un dossier de consignes en Markdown que vous déposez dans votre agent de code, et qui le fait bosser comme un vrai auditeur et pas simplement comme un "relecteur" de code.

Dans ce dépôt, vous trouverez un fichier par famille d'attaque : la corruption mémoire, l'injection de prompt, le cadrage des requêtes HTTP, l'isolation entre locataires. Et avec ça, un schéma JSON qui décrit à quoi doit ressembler un rapport, et deux validateurs écrits en JavaScript sans la moindre dépendance.

Le dossier du skill sur GitHub : un fichier de consignes par famille d'attaque, et les deux validateurs en bas de liste ( Source )

L'agent déroule ensuite six phases, de la reconnaissance au rapport final. Il commence par cartographier l'architecture, les frontières de confiance et les points d'entrée, puis il écrit sa propre grille de couverture. Ensuite il envoie des chasseurs isolés case par case et chaque piste qui remonte part chez un vérificateur tout frais tout beau qui n'a pas participé à la chasse.

Chaque piste se termine ensuite avec un rapport technique. Un rapport confirmed qui exige une trace source complète et un résultat réellement observé. Un rapport needs_validation qui nomme le fait précis qui manque, et surtout qui n'a droit à aucun niveau de gravité. Et le rapport des rejected qui garde la mémoire de ce qui a été réfuté, pour que la passe suivante ne vous ressorte pas la même chose.

Le validateur, lui, c'est du vrai code qui vérifie la "forme" de la preuve. Les empreintes doivent être uniques, et le suivi du parcours des tests qui doit partir d'un point d'entrée pour finir sur un point d'impact. Ainsi une trouvaille confirmée dont le parcours ne tient pas debout est recalée.

En revanche, sachez-le, l'indépendance du vérificateur est demandée dans les consignes, mais pas contrôlée (chez Cloudflare, c'est leur orchestrateur maison qui s'en charge, et il n'est pas dispo publiquement).

Cloudflare explique sur son site ce que donne un de ces agents lâché sur du code sans garde-fou. Il modifie la source pour que son exploit fonctionne, puis il annonce fièrement le bug qu'il vient de créer lui-même. Ou alors il pond un test qui démontre que exec() exécute des choses, donc que c'est forcément une faille critique... Et ça vous l'aurez compris, c'est de la merde et c'est absolument ce qu'on ne veut pas.

Voilà donc exactement ce que ces consignes cherchent à lui interdire.

Pour l'installer, il vous faut le CLI skills de Vercel Labs :

npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit

Ensuite, vous lancez votre agent dans le dépôt à auditer et vous lui demandez un audit de sécurité. Le skill se déclenche tout seul et c'est le modèle de votre agent qui pilotera les sous-agents en parallèle (utilisez donc un modèle qui sache faire ça, c'est mieux lool). Par défaut, le rapport atterrit ensuite dans un dossier ~/security-audit-skill, en dehors du dépôt audité.

Ce qui est cool c'est que ce skill est conçu pour limiter les bêtises. Par exemple il refuse d'exécuter le code qu'il audite s'il n'a pas de bac à sable (sandbox) imposé par le système d'exploitation, avec le réseau coupé, la cible en lecture seule et des limites de CPU et de mémoire. Ce bac à sable, le dépôt ne le fournit pas, et c'est à vous de le mettre en place avec par exemple un outil d'isolation comme Fence . Sans lui, la piste de l'audit finira tout bonnement en needs_validation au lieu d'être véritablement suivie et tranchée.

Après, c'est le temps qui fera la différence. Chez Cloudflare, ils ont un gros système qui leur permet, par exemple avec un dépôt d'environ 30 000 lignes de code, de ne passer que 3 à 4 heures sur l'audit pour avoir un résultat correct. Mais chez vous, en local, ce sera beaucoup plus long. Cloudflare prévient aussi qu'une seule passe n'est pas suffisante puisqu'elle trouve à peu près la moitié des failles à chaque fois. Il faudra relancer ça plusieurs fois.

Allez, si vous cherchez également un filet de sécurité pour tout ce qui concerne vos pull requests, sachez qu'Anthropic maintient de son côté un reviewer de sécurité pour Claude Code qui lit le diff et vient commenter directement dessus.

Le dépôt de Security Audit Skill de Cloudflare est sous licence MIT, et il lui faudra Node.js pour faire tourner ses deux validateurs.

En tout cas, ce que je vous conseille, c'est d'aller lire le SKILL.md avant de lancer la première passe, pour vous assurer que tout sera OK au sein de votre harness.

Source : security-audit-skill sur GitHub

  • ✇Korben
  • La Forge - Le GitLab public des profs codeurs
    Je ne sais pas si vous êtes déjà tombé dessus, mais le ministère de l'Éducation nationale fait tourner son propre GitLab depuis un petit moment maintenant, il est public, et il s'appelle La Forge des communs numériques éducatifs . Au moment où j'écris ces lignes, il y a dessus 12 896 projets et 15 638 membres dans ce qu'ils appellent "l'atelier". Alors c'est quoi cette dinguerie comme disent les anciens ? Hé bien derrière, c'est du GitLab CE, infogéré par le pôle de compétences Lo
     

La Forge - Le GitLab public des profs codeurs

16 septembre 2026 à 03:35

Je ne sais pas si vous êtes déjà tombé dessus, mais le ministère de l'Éducation nationale fait tourner son propre GitLab depuis un petit moment maintenant, il est public, et il s'appelle La Forge des communs numériques éducatifs . Au moment où j'écris ces lignes, il y a dessus 12 896 projets et 15 638 membres dans ce qu'ils appellent "l'atelier".

Alors c'est quoi cette dinguerie comme disent les anciens ? Hé bien derrière, c'est du GitLab CE, infogéré par le pôle de compétences Logiciels Libres (oui, ça existe, et c'est un vrai service de l'Éducation nationale), et classé dans les services partagés d' apps.education.fr .

Les 595 ressources de la ressourcerie, avec les étiquettes de niveau et de discipline sous chaque fiche

Et le plus beau c'est que pour aller fouiller dedans, vous n'avez besoin de rien du tout puisque les dépôts publics s'ouvrent via le navigateur, sans authentification.

Bien sûr, cette grosse dizaine de milliers de dépôts de code bruts, ça ne se visite pas comme ça. Il y a donc une vitrine, nommée la ressourcerie , qui en met en avant un peu moins de 600, triées par niveau, par discipline et par tag et pour la plupart, testables en ligne.

Par contre, pousser du code est un poil plus encadré. Pour cela, le personnel du ministère doivent avec leur compte Apps, et tous les autres, profs retraités, universitaires, Inria, boîtes de l'EdTech, associations, et j'en passe, passent par un second annuaire avec validation préalable.

Donc non, vous ne pourrez pas y déposer votre side-project éducatif du week-end, mais si votre truc sert vraiment à des profs, la porte n'est pas fermée...

Là-dessus l'Éducation nationale n'est pas toute seule, puisque les Pays-Bas ont également monté leur forge de code , où une cinquantaine d'administrations et de communes publient déjà.

Et l'IA là-dedans ?

Hé bien c'est complètement décomplexée et tant mieux ! Le catalogue a 7 tags officiels rien que pour ça, de "IA chatbot" à "IA prompt" en passant par "IA LLM souverain", et 48 fiches en font partie. Ce n'est donc pas la majorité du catalogue, mais il y a quand même un projet nommé EduVaibe dont le boulot est de "générer, étape par étape, un prompt complet à coller dans une IA pour créer des applications numériques éducatives".

Le truc le plus utile du lot, je trouve, même quand on n'a aucune classe à gérer, c'est ChatMD . Vous forkez le dépôt, vous remplacez le contenu d'index.md par vos propres réponses écrites en Markdown, et votre agent conversationnel bien à vous est ensuite accessible à partir d'une simple URL. Le tout est sous licence MIT bien sûr !

Maintenant derrière une bonne partie de ces dépôts, il y a un prof tout seul qui bricole sur son temps libre, et malheureusement, le jour où il abandonne, le projet s'arrête. Mais la bonne nouvelle c'est que la Forge rétribue chaque année quelques profs pour justement les soutenir dans leurs projet.

C'est maigre à l'échelle d'un ministère, je vous l'accorde, mais c'est quand même mieux que rien. Voilà, en attendant, je vous invite à y faire un tour ! Vous y trouverez peut-être des choses intéressantes.

Merci à Sylvain Bruyère pour le lien !

  • ✇Korben
  • Suyu tire sa révérence sur un mode de recompilation pour jeux Switch
    L'équipe derrière suyu , l'émulateur Nintendo Switch né des cendres de yuzu , a publié le début septembre une dernière version de son logiciel, puis a fermé le dépôt sur un ultime commit intitulé "FINAL". Et cette version d'adieu embarque un truc que j'ai trouvé intéressant. C'est un mode baptisé Recompiler, qui change totalement la façon dont le code du jeu est "traduit". D'habitude, un émulateur traduit les instructions ARM de la console en instruc
     

Suyu tire sa révérence sur un mode de recompilation pour jeux Switch

15 septembre 2026 à 09:53

L'équipe derrière suyu , l'émulateur Nintendo Switch né des cendres de yuzu , a publié le début septembre une dernière version de son logiciel, puis a fermé le dépôt sur un ultime commit intitulé "FINAL". Et cette version d'adieu embarque un truc que j'ai trouvé intéressant. C'est un mode baptisé Recompiler, qui change totalement la façon dont le code du jeu est "traduit".

D'habitude, un émulateur traduit les instructions ARM de la console en instructions x86 au fur et à mesure que le jeu tourne. C'est ce qu'on appelle un JIT. Alors que là, le mode Recompiler fait le boulot à l'avance en prenant le code ARM64 du jeu et en le convertissant en code C.

Le code de suyu ne cache pas d'où vient l'idée, puisqu'il se décrit lui-même comme un moteur produisant du C portable "à la manière de N64Recomp". Grâce à cette technique de recompilation, en bout de la chaîne, vous obtenez un vrai binaire .exe sous Windows, ELF sous Linux, ou Mach-O sous macOS.

Faut savoir qu'un jeu entier, ça fait des millions de blocs de code (oui, des millions !), et réunis dans un seul fichier C, ça pèserait des centaines de mégaoctets. Soit de quoi occuper un compilateur durant des heures avec beaucoup de mémoire consommée et éventuellement un abandon par K-O technique ^^... Alors qu'en le recompilant, on peut profiter de perfs natives sans éclater la machine.

Maintenant la réalité c'est que le programme obtenu grâce à cette recompilation, ne se débrouille pas tout seul. Le JIT n'a pas vraiment disparu, mais se construit à la demande, dès que l'exécution tombe sur une adresse que l'analyse statique n'avait pas repérée (un appel indirect, typiquement). Sans ce filet de sécurité, le jeu se figerait sur un écran noir. Je vois bien comment ça marche parce que c'est ce que j'ai exploré avec mon outil de recompilation Kompote.

Et ensuite, le jeu recompilé continue de passer par la couche d'émulation de suyu pour ses services système et son GPU. Bref, on est encore loin du jeu Switch qui tournerait tout seul sur votre PC, mais je n'ai aucun doute sur le fait que ça arrivera bientôt.

Notez que les binaires téléchargeables datent tous du 4 septembre, alors que les derniers correctifs ont été committés les 12 et 13. Il faudra donc compiler le code pour profiter de cette dernière version.

Quant à savoir pourquoi le projet s'arrête maintenant, l'équipe n'en dit pas un mot mais je sais juste qu'un avis DMCA de Nintendo avait déjà emporté son dépôt principal en juillet 2024, et qu'un nouvel avis du 17 août dernier avait fait tomber d'un coup 307 dépôts dont l'adresse contenait le mot suyu.

Mais rassurez-vous, ça ne veut pas dire que l'émulation Switch s'arrête pour autant puisqu'un fork a repris le code dans la foulée et enchaîne déjà les versions.

Et Eden , le projet dont suyu descend directement, continue tranquillement sa route sur son propre serveur, loin de GitHub, avec une version publiée en juin et un dépôt encore actif à la mi-septembre. C'est donc là qu'il faut regarder si vous cherchez un émulateur Switch encore suivi.

Source : le dépôt archivé de suyu et l'article de Wccftech

  • ✇Korben
  • OpenDisplay - Étendre l'affichage Mac avec ce que vous avez sous la main
    OpenDisplay est un outil open source qui vous permet d'avoir un affichage déportée de macOS sur n'importe lequel de vos appareil Apple dont vous ne faites rien. Et ce n'est pas une recopie basique de votre bureau, mais bien un écran que macOS affichera dans ses réglages d'affichage, et sur lequel vous pourrez faire glisser vos fenêtres comme sur n'importe quel écran externe. Charger la vidéo depuis YouTube Ce clic autorise une connexion à Google : adre
     

OpenDisplay - Étendre l'affichage Mac avec ce que vous avez sous la main

15 septembre 2026 à 09:13

OpenDisplay est un outil open source qui vous permet d'avoir un affichage déportée de macOS sur n'importe lequel de vos appareil Apple dont vous ne faites rien. Et ce n'est pas une recopie basique de votre bureau, mais bien un écran que macOS affichera dans ses réglages d'affichage, et sur lequel vous pourrez faire glisser vos fenêtres comme sur n'importe quel écran externe.

Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

Alors oui, je saiiiis, Sidecar fait déjà ça, et gratuitement en plus, mais Apple s'est arrêté à l'iPad et les deux appareils (votre iPad + votre ordi) doivent être connectés avec le même compte Apple. Du coup, votre iPhone ou un vieux Mac qui ne sert plus, n'ont jamais été invité à la fête, et les appareils Apple de votre conjoint.e encore moins.

Pour faire fonctionner ça, une seconde application, OpenDisplay Receiver, s'installe dessus et le transforme ainsi en écran. Elle ne réclame que macOS 12 Monterey, ce qui permet à des Macs sortis à partir de 2015 environ de rester dans le game. Le Mac qui envoie l'image, lui, devra être sous macOS 14 minimum.

Côté installation, l'application iPhone et iPad est sur l'App Store, totalement gratuite, à partir d'iOS 16.4. Votre Mac principal, lui, récupère de son côté un DMG signé et notarisé par Apple (ça veut dire que ça s'ouvre au double-clic sans que Gatekeeper vienne râler et ça c'est cool).

Ensuite vous branchez le matos, et comme OpenDisplay passe par usbmuxd qui est un service déjà présent dans votre macOS, il n'y a pas d'outil tiers et pas de tunnel à monter, ça se connecte tout seul. Attention quand même au câble, car il doit transporter des données. Cela veut dire qu'un câble lambda de charge seule ne fonctionnera pas. Et une fois l'écran en place, l'appareil deviendra tactile pour le Mac, donc, vous pourrez faire défiler Korben.info avec vos deux doigts, like a boss !

Par contre, si vous souhaitez utiliser la connexion via le Wi-Fi, sachez qu'il y a un petit bug au niveau du curseur de la souris. Donc, en attendant que ce soit résolu, je vous invite vraiment à passer par le câble. Niveau sécurité, il y a un petit truc à savoir aussi : le flux vidéo qui circule sur le Wi-Fi se fait sans chiffrement.

Alors normalement, chez vous, ça ne devrait pas poser de problème, mais sur un réseau partagé ou public, je vous invite vraiment à brancher le câble USB. Parce que sinon, ça veut dire que n'importe qui pourrait récupérer votre flux d'écran en passant par la même borne Wi-Fi que vous. Un transport chiffré avec appairage des appareils est prévu, il n'est pas encore là.

Dernière chose à savoir avant de vous lancer : l'application Mac s'appuie sur CGVirtualDisplay, une API privée de CoreGraphics, la même que celle de DeskPad dont je vous avais parlé . C'est pour ça qu'elle n'est pas distribuée sur l'App Store, et malheureusement, une mise à jour de macOS peut très bien la casser.

Voilà, si vous avez un iPhone qui prend la poussière ou un vieux MacBook / iMac au fond d'un placard, c'est à tester !

  • ✇Korben
  • GNOME Boxes - L'outil qui monte les VM à votre place
    Si vous avez déjà voulu essayer une distrib sans toucher à votre machine, vous connaissez la corvée... Faut dénicher la bonne ISO (32/64 bits, ARM...etc), créer la VM, et passer 20 minutes dans des réglages pour que ce soit joli ou qu'on puisse y faire du copier coller dans l'hôte et l'invité. Boxes , l'application de virtualisation du projet GNOME, vous permet d'éviter tout ça et c'est top si vous aimez économiser un peu de jus de cervelle. Vous choisissez le système dans une lis
     

GNOME Boxes - L'outil qui monte les VM à votre place

15 septembre 2026 à 03:23

Si vous avez déjà voulu essayer une distrib sans toucher à votre machine, vous connaissez la corvée... Faut dénicher la bonne ISO (32/64 bits, ARM...etc), créer la VM, et passer 20 minutes dans des réglages pour que ce soit joli ou qu'on puisse y faire du copier coller dans l'hôte et l'invité. Boxes , l'application de virtualisation du projet GNOME, vous permet d'éviter tout ça et c'est top si vous aimez économiser un peu de jus de cervelle. Vous choisissez le système dans une liste, et il va chercher l'image et l'installe tout seul en VM pendant que vous faites autre chose, par exemple venir sur Twitch regarder mon live .

La liste couvre Debian, Fedora, Ubuntu, OpenSUSE, CentOS Stream, Red Hat Enterprise Linux et Windows. Pour son fonctionnement Boxes s'appuie sur du solide avec qemu-kvm, libvirt-glib et spice-gtk, donc le code de votre système invité s'exécute directement sur le processeur de l'hôte via KVM, pour obtenir ce que la doc de GNOME appelle des "performances proches du natif".

Une fois la VM créée, vous lui fixez la quantité de mémoire et le stockage qu'elle a le droit de prendre sur votre système, histoire qu'elle ne vous freeze pas la machine. Et bien sûr, vous pouvez prendre des instantanés pour la ramener à un état antérieur, ce qui est la fonction qu'on utilise tout le temps, si comme moi vous aimez casser volontairement vos OS avec des bidouilles alternatives des enfers.

Le reste, c'est du confort : vous branchez une clé USB sur votre machine et vous la redirigez dans la VM, le presse-papiers est partagé entre les deux, et vous déposez un fichier depuis votre gestionnaire de fichiers dans la fenêtre de Boxes pour l'envoyer à l'invité.

L'affichage des VMs dans Boxes se redimensionne tout seul quand vous changez la taille de la fenêtre, et il y a même de l'accélération 3D pour certains des systèmes supportés.

Après, cette "simplicité" se paye puisque des choses comme la config des adaptateurs réseau ou la mise à jour du matériel virtuel, n'est pas visible dans l'interface . Et comme le Flatpak embarque toute la pile de virtualisation dans son propre conteneur, vous n'irez pas rattraper ça en douce dans les fichiers. Donc si vraiment vous avez besoin de mettre les mains dans le cambouis au niveau de ces réglages-là, prenez plutôt virt-manager dès le départ, c'est fait pour.

Son auteur, Felipe Borges a d'ailleurs réécrit entièrement l'application en GTK4 et partage ses résultats depuis août . Cette version-là installe dorénavant Windows 11 sans le moindre contournement manuel, en configurant Secure Boot et un TPM virtuel automatiquement. C'était la fonction la plus réclamée sur la version classique et elle ajoute aussi un périphérique VSOCK, qui permet de se connecter directement en SSH sur les VM en systemd 256 ou plus récent.

Attention quand même, ça reste une bêta destinée aux tests et pas à la production, et son auteur conseille de sauvegarder les données de vos VM avant d'y aller. Il précise aussi qu'il travaille là-dessus sur son temps libre, en plus de maintenir GNOME Settings et de son job à temps plein chez Red Hat ! Encore un hyperactif !! lol. Donc soyez patient si vous ouvrez un ticket de support.

Pour ce qui est disponible aujourd'hui, Boxes ne tourne que sur Linux, la version stable est la 50.0 sortie depuis mars 2026, et ça se télécharge via Flathub comme ceci :

flatpak install flathub org.gnome.Boxes

Dernier truc à savoir, Felipe, le mainteneur, a proposé de retirer Boxes du cœur de GNOME pour en faire une application indépendante, et le retrait est programmé pour GNOME 52 en mars 2027. Flathub deviendra alors le seul canal officiellement supporté, et le nom perdra son "GNOME" pour devenir simplement Boxes. L'identifiant Flatpak ne bougeant pas, les installations existantes continueront de se mettre à jour sans rien casser.

Et si vous voulez comparer avec une autre solution similaire, je vous avais déjà parlé de QuickEmu pour monter des VM sans y passer l'après-midi, mais Boxes, lui, joue sur le terrain du tout à la souris, et ça j'imagine que ça vous plait plus !

Merci à Hub pour le partage !!

  • ✇Korben
  • SpruceOS - Le guide pour rhabiller votre console rétro
    Si vous avez une petite console rétro portable qui traîne, du genre une Miyoo Mini, une TrimUI Brick, une Anbernic RG35XX , vous avez sans doute remarqué que l'interface livrée avec fait le job mais sans plus. Ça tombe bien, spruceOS est là pour ça ! Et malgré son nom, ce n'est pas vraiment un système d'exploitation. En réalité, il s'agit d'un frontend codé en Python qui vient se poser sur une base système déjà existante. Le code est public, sous une licence Creative Commons donc
     

SpruceOS - Le guide pour rhabiller votre console rétro

15 septembre 2026 à 02:53

Si vous avez une petite console rétro portable qui traîne, du genre une Miyoo Mini, une TrimUI Brick, une Anbernic RG35XX , vous avez sans doute remarqué que l'interface livrée avec fait le job mais sans plus. Ça tombe bien, spruceOS est là pour ça ! Et malgré son nom, ce n'est pas vraiment un système d'exploitation. En réalité, il s'agit d'un frontend codé en Python qui vient se poser sur une base système déjà existante. Le code est public, sous une licence Creative Commons donc pour les plus capitalistes d'entre vous, ça veut dire pas d'usage commercial sans permission écrite de l'équipe.

Sur les Miyoo et les TrimUI, la base en question est le système d'origine de la console, celui du fabricant. Sur les Anbernic à puce H700 et sur la Powkiddy RGB30, il faut d'abord installer une base tierce sur la première carte mémoire, genre BaseOS pour les Anbernic, dArkMoss pour la Powkiddy. La carte spruce, elle, ira dans le second emplacement, le TF2, et elle restera librement échangeable d'un appareil supporté à l'autre. Rien de dramatique donc, mais ça fait une étape de plus et une carte en plus.

Ce que vous y gagnez si vous installez spruceOS, c'est surtout du confort au quotidien. Vous maintenez le bouton HOME pendant trois secondes et le Game Switcher vous laisse sauter d'un état de sauvegarde à l'autre sans quitter votre partie. Quand vous éteignez la console en plein jeu, elle sauvegarde même toute seule son état et vous remet exactement là où vous en êtiez au rallumage. Et si votre console a le Wi-Fi, vous ne repassez plus par le PC pour l'habiller puisque l'outil Theme Garden pioche dans plus de quatre-vingts thèmes communautaires dispo en ligne, le Game Nursery télécharge des portages gratuits / homebrew, et un scraper récupère même les jaquettes des jeux depuis la base libretro.

Le menu principal de spruceOS, avec les quatre icônes du thème SPRUCE par défaut

Ce qu'il vous faut avant de commencer

Il vous faut une carte microSD neuve, d'une vraie marque, achetée chez un revendeur sérieux ainsi qu'un bon lecteur de cartes. Et bien sûr un ordinateur sous Windows, macOS ou Linux avec une connexion Internet.

Et surtout, n'utilisez pas la carte livrée avec la console. C'est pas moi qui le dit mais le wiki du projet qui est catégorique là-dessus, en majuscules dans le texte : "DO NOT USE THAT STOCK SD CARD!", parce qu'elle est mauvaise, que les jeux dessus sont mauvais et que les BIOS le sont aussi. Donc gardez-la dans un tiroir, elle vous servira pour revenir en arrière en cas de foirage.

L'installation en un clic

L'équipe a sorti un installeur tout-en-un, qu'elle présente comme entièrement open source, disponible pour Windows, Linux et macOS. Il formate la carte, télécharge la version que vous choisissez et l'installe, en une seule opération. Une seule précaution, et le projet la signale lui-même : vérifiez bien que le lecteur que vous désignez est votre carte, parce que l'installeur écrit sur celui que vous lui montrez. C'est le chemin recommandé, et c'est aussi lui qui règle le cas des Anbernic et de la Powkiddy : BaseOS et dArkMoss ont chacun leur onglet dans l'application et se téléchargent puis s'installent automatiquement, sans que vous ayez à aller chercher une image ailleurs.

Un détail qui coince sur Mac, et qui n'est écrit nulle part ailleurs que dans le dépôt : macOS interdit aux applications d'écrire sur un disque amovible sans permission explicite, et l'installeur passe par le Terminal. Il faut donc aller dans Réglages Système, Confidentialité et sécurité, Accès complet au disque, ajouter Terminal, puis quitter et rouvrir le Terminal. Ce dernier point compte, la permission ne s'applique pas à une session déjà ouverte.

Sur Mac, Terminal doit figurer dans Accès complet au disque pour que l'installeur puisse écrire sur la carte ( Source )

L'installation à la main

Si vous préférez faire ça vous-même, il vous faut un utilitaire de formatage et 7zip. Vous formatez la carte en FAT32, avec Rufus sous Windows ou l'Utilitaire de disque sous macOS en choisissant MS-DOS (FAT32). Vous récupérez l'archive spruce.vX.X.X.7z sur la page des versions du dépôt, vous l'extrayez sur votre ordinateur, puis vous copiez le contenu extrait sur la carte. Vous éjectez proprement, vous insérez la carte dans la console et vous allumez.

Et là, attention au piège, puisque le paquet contient un dossier caché nommé .tmp_update, et sans lui spruce ne fonctionnera tout simplement pas. Donc affichez les fichiers cachés avant de les copier : sur Mac c'est Commande + Majuscule + point, et sur Ubuntu le dossier est masqué par défaut lui aussi. Sur Mac, pensez aussi à nettoyer les fichiers .dot parasites avant d'éjecter la carte. Un utilitaire comme CleanEject fait ça très bien.

Vos jeux et vos BIOS

Les ROMs se rangent ensuite dans un dossier Roms, avec un sous-dossier par machine. La plupart des noms sont évidents, mais certains noms piègent tout le monde comme SFC ou FC. Hé oui, les jeux Super Nintendo vont dans SFC, pour Super Famicom, et pas SNES ; les jeux NES vont dans FC, pour Famicom, et pas NES. Les vidéos et la musique, elles, vont toujours dans MEDIA.

Les BIOS se posent dans un dossier BIOS à la racine de la carte, mais il faut les placer dans le sous-dossier qui va bien par machine et pas tout balancer en vrac. Le BIOS de la Dreamcast veut son sous-dossier, certains sont obligatoires pour que la machine tourne, d'autres pas. Donc je vous invite à vous renseigner en fonction de la machine que vous voulez émuler. Et comme d'hab, le BIOS de la NeoGeo ne va pas dans BIOS mais avec les jeux.

BIOS/dc/dc_boot.bin Dreamcast, obligatoire
BIOS/gba_bios.bin Game Boy Advance, facultatif
Roms/NEOGEO/neogeo.zip NeoGeo, obligatoire, et pas dans BIOS

Et évidemment, le projet ne fournit ni ROMs commerciales ni BIOS et ne vous dira pas où les trouver, donc c'est à vous de voir avec vos propres cartouches et vos propres disques.

Si l'écran reste noir

Maintenant, si c'est tout noir au lancement, vérifiez que le dossier .tmp_update est bien présent sur la carte. Remettez-la dans l'ordinateur, réaffichez les fichiers cachés, et regardez : si vous avez copié sans avoir activé l'affichage, il n'y est pas. L'autre suspect, c'est la carte elle-même. C'est peut-être parce que vous avez acheté une no-name de merde.

Le moment où vous ne pourrez plus revenir en arrière

Tant que vous ne touchez qu'à la carte, vous ne risquez rien de définitif. Sur la famille Anbernic RG35XX, les guides de référence le disent tous : ces firmwares vivent entièrement sur la microSD, et donc on peut passer de l'un à l'autre sans modification permanente de l'appareil. Ailleurs le principe est le même, et pour retrouver votre console en version d'usine il suffit donc de remettre la carte d'origine.

Sauf qu'il y a UNE exception !! spruce embarque un Firmware Updater qui apparaît tout seul dans vos applications si votre console tourne sur un firmware ancien. Celui-là n'écrit pas sur la carte mais dans la mémoire interne de la machine, et le wiki prévient sans détour : "Failure to follow the firmware updating instructions can lead to a bricked device.". En gros si vous le lancez pour faire la mise à jour du firmware, ça peut bricker votre console, donc pensez bien à la brancher sur le courant avant la mise à jour. Le projet documente d'ailleurs deux procédures de débriquage, dont une qui demande carrément d'ouvrir la Miyoo Flip et de débrancher sa batterie, ce qui vous dit assez bien à quel point on a quitté le terrain du réversible...

Et si spruceOS ne vous convient pas, vous ne serez pas coincé pour autant car sur ce même matériel, le guide de référence de Retro Game Corps recommande aussi Knulli pour son interface EmulationStation, ou encore muOS pour la performance d'émulation la plus avancée, à condition que le bricolage de configs customs ne vous rebute pas. Après voilà, chaque "OS" a sa carte et vous changez d'avis quand vous voulez.

Source : spruceOS sur GitHub , le wiki du projet et le site officiel

  • ✇Korben
  • CanoFlash - Du Wi-Fi sur votre GBA (mais pas pour jouer, snif)
    Un développeur espagnol, Emilio Cano Pérez, vient de publier le SDK de son CanoFlash, un petit boîtier monté sur un XIAO ESP32-S3 qui se branche sur le port Link d'une Game Boy Advance. Cela ne nécessite aucune modification de la console, ni de fer à souder (cool !), et une fois branché, ça permet à la console de récupérer la connexion Wi-Fi qu'elle n'a jamais eue ! Alors comment ça fonctionne ? Hé bien le truc démarre en mode Multiboot et pousse sa propre application dans la RAM de la console.
     

CanoFlash - Du Wi-Fi sur votre GBA (mais pas pour jouer, snif)

14 septembre 2026 à 03:42

Un développeur espagnol, Emilio Cano Pérez, vient de publier le SDK de son CanoFlash, un petit boîtier monté sur un XIAO ESP32-S3 qui se branche sur le port Link d'une Game Boy Advance. Cela ne nécessite aucune modification de la console, ni de fer à souder (cool !), et une fois branché, ça permet à la console de récupérer la connexion Wi-Fi qu'elle n'a jamais eue !

Alors comment ça fonctionne ? Hé bien le truc démarre en mode Multiboot et pousse sa propre application dans la RAM de la console. Ensuite c'est lui qui se coltine la gestion de tout le réseau, pendant que la GBA se contente d'échanger avec lui des paquets de taille fixe. En clair, un jeu n'a pas à connaître l'existence du Wi-Fi. Il parle juste au boîtier à travers le SDK dispo sur GitHub, qui lui apporte le matchmaking public, les salons privés et des parties jusqu'à huit joueurs.

Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

Sauf qu'avant de sortir votre Game Boy du tiroir, il faut lire la FAQ du créateur parce qu'il y écrit que le jeu en ligne fonctionnera uniquement dans les jeux qui intègrent son SDK, et qu'il ne transforme pas automatiquement le multijoueur Link des jeux existants en multijoueur Internet. Roooh, c'est dommage quand même. Ça veut donc dire que votre cartouche collante de Pokémon Rubis ne fonctionnera pas via le Wi-Fi... Pour jouer, il vous faudra donc des homebrews compilés avec le kit, plus un boîtier et une console par joueur.

Maintenant, si c'est vraiment vos vieilles cartouches que vous voulez faire jouer à distance, l'appareil qui fait ça, c'est le GB-Link USB dont je vous ai parlé en juin . Lui se fait passer pour un câble Link, se relie en USB-C à un ordinateur ou à un smartphone Android, et un client web différent parle le protocole de chaque jeu : les échanges Pokémon des trois premières générations, les parties d'Advance Wars. Dans le même genre, ChisLink est un projet à monter soi-même dont le relais transporte les paquets des jeux compatibles avec l'adaptateur sans fil de Nintendo.

Cette limite du CanoFlash n'est d'ailleurs pas une bizarrerie de conception, parce que l'adaptateur sans fil sorti par Nintendo en 2004, c'était exactement pareil. Il était fonctionnel avec seulement à 46 jeux compatibles, tous sortis entre 2004 et 2006. Ça ne remplaçait pas non plus le câble Link.

Du coup, le CanoFlash, son vrai métier, c'est surtout de vous permettre de parcourir vos homebrews et vos sauvegardes personnelles via Wi-Fi, de flasher le jeu de votre choix sur votre cartouche réinscriptible et de synchroniser les sauvegardes, le tout sans PC.

Par contre, cette cartouche réinscriptible compatible dont je vous parle, à base de S29GL256, elle est indispensable et elle n'est ni incluse ni vendue dans la campagne Kickstarter CanoFlash. Même chose pour la batterie, même si le boîtier accepte de tourner sur USB-C. Donc comptez le prix de la cartouche en plus avant de vous emballer, et sachez aussi que la campagne Kickstarter n'est toujours pas lancée à l'heure où j'écris ces lignes.

Le SDK, lui, est déjà là , et il se compile sans avoir le moindre boîtier sous la main. Bref, de quoi préparer votre jeu tranquillement en attendant que le matériel existe...

Source : XDA Developers

  • ✇Yanko Design
  • RHYTHM Is the Walkman the Smartphone Era Forgot to Build
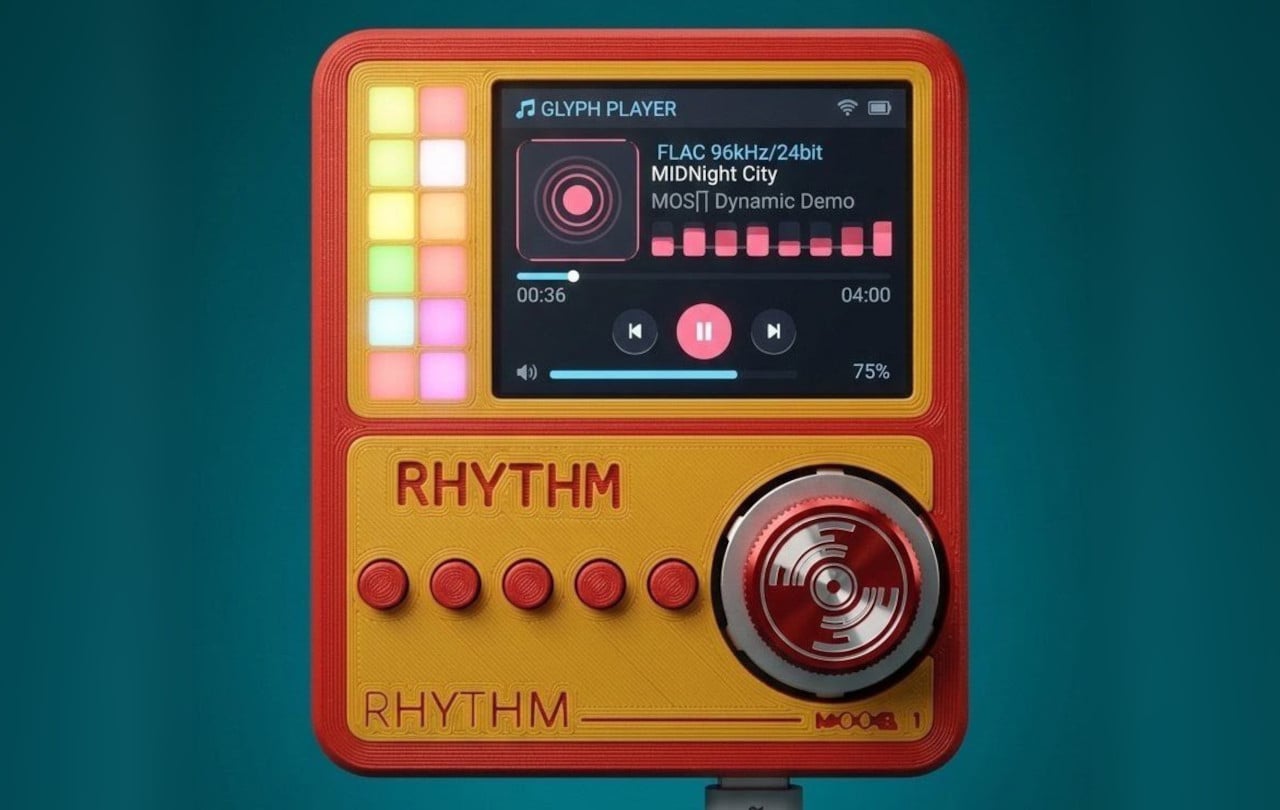
    Smartphones turned music into just another notification competing for attention, a song interrupted by a text, an album broken up by a calendar alert. RHYTHM exists to undo that arrangement entirely, building a dedicated listening device from real audio components instead of borrowing a phone’s guts and bolting on a headphone jack. It’s a from-scratch digital audio player designed around one job: playing music properly, without a screen demanding anything else from you. That commitment starts w
     

RHYTHM Is the Walkman the Smartphone Era Forgot to Build

Par : JC Torres
12 septembre 2026 à 06:30

Smartphones turned music into just another notification competing for attention, a song interrupted by a text, an album broken up by a calendar alert. RHYTHM exists to undo that arrangement entirely, building a dedicated listening device from real audio components instead of borrowing a phone’s guts and bolting on a headphone jack. It’s a from-scratch digital audio player designed around one job: playing music properly, without a screen demanding anything else from you.

That commitment starts with what’s actually driving the sound. Rather than leaning on an all-in-one audio codec chip the way most budget players do, RHYTHM routes music through a genuine ESS SABRE DAC, the same category of chip found in dedicated hi-fi gear, paired with a discrete amplifier stage rather than a shortcut solution. An ESP32-S3 handles the file parsing and processing, but the actual sound reproduction runs through hardware built specifically for that job alone.

Designer: Mithilesh Gupta Konda

The headphone output makes the clearest case for why any of this matters. Instead of splitting one internal signal across a single jack, RHYTHM runs two completely independent, actively buffered 3.5mm outputs, each driven by its own dedicated amplifier chip. Two people can plug in two entirely different pairs of headphones, and each gets a full, uncompromised signal, no shared circuit quietly degrading whichever connection came second.

Keeping that signal clean required rethinking the power supply as much as the audio path. RHYTHM physically separates its digital logic and high-frequency switching lines from the analog circuitry that actually shapes the sound, regulating each side through its own dedicated, ultra-low-noise power regulator. It’s an unglamorous decision that never shows up in a spec sheet screenshot, but it’s exactly the kind of choice that determines whether quiet passages in a recording stay quiet.

Physical control gets the same attention. A precision mechanical rotary encoder handles navigation alongside a set of tactile buttons, giving the whole interface a hands-on quality that a touchscreen simply can’t replicate. Paired with a compact 2-inch color display, the device reads less like a shrunken phone and more like a purpose-built instrument, something meant to be operated by feel in a pocket or a bag without needing to look at it.

A microSD slot rounds out the practical side, storing lossless files locally rather than depending on a streaming connection or app ecosystem. That local-first approach extends the project’s entire philosophy: RHYTHM isn’t trying to replace a phone’s convenience. Instead, it’s opting out of that convenience on purpose, trading constant connectivity for a listening experience built around a single, uninterrupted task.

The post RHYTHM Is the Walkman the Smartphone Era Forgot to Build first appeared on Yanko Design.

NASA and IBM Launch Open AI Model for Lunar Research

11 septembre 2026 à 09:51

NASA and IBM released an open-source AI model and dataset to help researchers map lunar craters, volcanic features and potential ice locations.

The post NASA and IBM Launch Open AI Model for Lunar Research appeared first on TechRepublic.

  • ✇Korben
  • Trynix - Testez des classiques Linux sans rien installer
    Vous voulez vérifier un truc dans une vieille version de Python, du genre celle de 2017, histoire de voir si le bug que vous traquez vient de là. Normalement ça veut dire chercher une image Docker ou un vieux binaire de python, pour faire vos tests. Mais avec trynix, vous cliquez un lien et hop, vous avez un shell avec votre outil. Ce site est signé Farid Zakaria, qui bricole autour de Nix depuis des années et appelle ça son "magnum opus". En gros, une machine Linux x86_64 démarre dans votre ong
     

Trynix - Testez des classiques Linux sans rien installer

11 septembre 2026 à 03:19

Vous voulez vérifier un truc dans une vieille version de Python, du genre celle de 2017, histoire de voir si le bug que vous traquez vient de là. Normalement ça veut dire chercher une image Docker ou un vieux binaire de python, pour faire vos tests. Mais avec trynix, vous cliquez un lien et hop, vous avez un shell avec votre outil.

Ce site est signé Farid Zakaria, qui bricole autour de Nix depuis des années et appelle ça son "magnum opus". En gros, une machine Linux x86_64 démarre dans votre onglet, avec le paquet demandé déjà accessible dans le PATH. Rien à installer et pas de compte à se créer, ça marche direct dans le browser.

J'ai essayé ce matin avec python3 en version 3.6.2 . Le navigateur va chercher les chemins du store, vérifie leurs signatures, et au bout d'une trentaine de secondes le prompt s'affiche. Je tape alors python3 --version, il me répond Python 3.6.2, avec la glibc 2.25 et l'OpenSSL 1.0.2l de l'époque livré avec. Et voilà comment je me retrouve avec un Python de 2017 dans un Chrome de 2026, sans rien toucher à ma machine.

Le terminal de la machine virtuelle, dans l'onglet : Python 3.6.2 répond, et les seize chemins du store sont vérifiés juste au-dessus.

Et ce ne sont pas trois démos préparées à l'avance puisque l'index recense les 310 000 et quelques versions que nixpkgs a livrées en treize ans. Toutes ne démarrent pas, attention, il n'y en a que 274 729 avec un binaire x86_64 dans le cache, et le reste est non libre, cassé, ou hors du lot.

Ce qui rend la chose possible, c'est en fait une simple ligne d'en-tête HTTP. Le cache binaire de Nix sert un access-control-allow-origin: *, donc votre navigateur a le droit d'aller y piocher tout seul. Et le plus drôle, c'est que Zakaria avait lui-même réclamé cet en-tête en 2021, pour un tout autre projet. Et 5 ans plus tard, il s'en sert pour démarrer des machines virtuelles... Qui aurait pu prédire comme dirait l'autre !

Pour l'émulation, après il n'a rien réinventé. Il a tout simplement repris prend qemu-wasm , le QEMU compilé en WebAssembly de ktock, et la machine virtuelle ne boote même pas vraiment, mais reprend un instantané figé à l'avance. En tout cas, c'est bien pensé et très pratique.

Du Linux dans un navigateur, je vous avais d'ailleurs déjà montré ça ici avec cette machine virtuelle x86 . Sauf que ces trucs-là chargent une image figée à l'avance, alors qu'ici, on choisit vraiment son contenu en 1 clic.

Niveau vitesse, le projet annonce un lancement en 3 secondes, mais c'est le temps d'obtenir le shell quand tout est déjà dans le cache du navigateur. Chez moi, lors de mes tests, au premier passage, il a fallu 30 secondes, puis 7,5 secondes au suivant. Et une fois dedans ça reste poussif, parce que chaque binaire est traduit du x86 vers le WebAssembly à son premier lancement, ce qui peut faire monter le chargement à deux minutes sur les gros binaires.

Et il y a aussi un plafond puisque tout doit tenir dans la mémoire de l'onglet, soit environ 1,5 Go. Et c'est une console série, donc vous ne pourrez rien lancer de graphique, pas de fenêtre, pas de souris... Bref, que les outils en ligne de commande et rien d'autre ! Mais bon, vous êtes de vrais barbus qui n'ont peur de rien à part du déo, donc je ne suis pas inquiet ^^.

Ce qui est vraiment cool avec Trynix surtout, c'est l'action GitHub que son dev a sortie dans la foulée. Si votre intégration continue pousse déjà ses compilations dans un cache, un bot colle un lien sous la pull request et le relecteur lance le code au lieu de le lire. Comme ça, fini le clone, la compilation et le "*ça marche chez moi pourtant *" invérifiable. Même topo pour faire essayer un truc à quelqu'un qui n'a ni Nix ni Docker... Suffit de lui envoyer le lien.

Un petit point sécu quand même que je tiens à vous signaler : L'URL transporte à la fois les caches supplémentaires et les clés qui les valident, du coup la signature vous prouve bien que le binaire vient du cache annoncé... mais pas qu'il vient de quelqu'un de fiable. En effet, cliquer sur un lien trynix inconnu, ça revient à lancer le programme d'un inconnu, et même si ça se passe dans la sandbox de l'onglet du navigateur (ce qui limite les dégâts), c'est quand même mieux d'en avoir conscience !

Bref, voilà encore un chouette projet sous licence MIT et si ça vous chauffe, ça se passe sur trynix.dev .

Source : Simon Willison

  • ✇Korben
  • Pluton - Le backup chiffré qui se pilote depuis le navigateur
    Restic chiffre bien vos sauvegardes, rclone sait parler à 70 services de stockage, mais connecter les deux ensemble demande d'écrire des scripts et surtout de les surveiller. Eh bien bonne nouvelle, Pluton est l'interface web qui fait ce travail à votre place. Vous y décrivez un plan de sauvegarde via un formulaire, avec une source, une destination, une fréquence, une politique de rétention, et Pluton fabrique les commandes restic derrière. Les sauvegardes restent ainsi incrément
     

Pluton - Le backup chiffré qui se pilote depuis le navigateur

11 septembre 2026 à 03:00

Restic chiffre bien vos sauvegardes, rclone sait parler à 70 services de stockage, mais connecter les deux ensemble demande d'écrire des scripts et surtout de les surveiller. Eh bien bonne nouvelle, Pluton est l'interface web qui fait ce travail à votre place.

Vous y décrivez un plan de sauvegarde via un formulaire, avec une source, une destination, une fréquence, une politique de rétention, et Pluton fabrique les commandes restic derrière. Les sauvegardes restent ainsi incrémentielles et chiffrées avant l'envoi. La destination peut être un disque local, un bucket S3, un Backblaze B2 ou un Google Drive, et le même plan peut se répliquer vers plusieurs stockages pour respecter la fameuse règle 3-2-1.

L'installer

Je vous ai préparé un petit kit IA pour ceux qui ne jurent que par leur agent :

Un dossier, deux fichiers, et c'est parti. Le docker-compose.yml d'abord, dans lequel vous montez ce que vous voulez sauvegarder en lecture seule et le dossier qui recevra les sauvegardes en écriture. Si vous êtes sur Mac, lisez l'avertissement plus bas avant de monter quoi que ce soit, car ce montage-là m'a joué un tour :

services:
 pluton:
 image: plutonhq/pluton:latest
 container_name: pluton
 restart: unless-stopped
 ports:
 - "5173:5173"
 volumes:
 - pluton-data:/data
 - ./mes-documents:/mnt/documents:ro
 - ./mes-sauvegardes:/mnt/backups
 environment:
 ENCRYPTION_KEY: ${ENCRYPTION_KEY}
 USER_NAME: ${USER_NAME}
 USER_PASSWORD: ${USER_PASSWORD}
 NODE_ENV: production
 IS_DOCKER: "true"

volumes:
 pluton-data:

Puis le .env à côté, avec vos trois secrets. Générez-les, ne les inventez pas :

printf 'ENCRYPTION_KEY=%s\nUSER_NAME=korben\nUSER_PASSWORD=%s\n' \
 "$(openssl rand -hex 16)" "$(openssl rand -hex 10)" > .env

Par contre, attention à cette ENCRYPTION_KEY, c'est le point à ne pas rater. Le compose officiel la documente comme la clé de chiffrement des snapshots restic et rclone, et c'est bien ça. Il s'agit du mot de passe de vos dépôts, c'est la même clé pour tous vos plans. Et donc la perdre, c'est perdre vos sauvegardes, et la changer rendra illisible tout ce qui a déjà été écrit. Bref, copiez-la dans votre gestionnaire de mots de passe avant d'aller plus loin, parce que le jour où vous en aurez besoin, personne ne pourra vous la redonner.

Puis faites un :

docker compose up -d

L'interface répond alors sur le port 5173 et vous demande directement les identifiants du .env. Pas d'assistant de première configuration, pas de compte à créer... en fait quand les variables sont bien configurées, Pluton s'installe tout seul au démarrage. Chez moi, entre le up -d et l'écran de connexion, il s'est donc passé moins d'une minute.

Créer le premier plan de backup

Le bouton "+ New" de l'interface ouvre un assistant en quatre écrans. Vous nommez le plan, vous gardez la stratégie "Incremental Backup" (les trois autres sont grisées, elles appartiennent à l'offre Pro), vous pointez /mnt/documents comme source et /mnt/backups comme destination, puis vous réglez la fréquence et la rétention. Le dernier écran laisse le chiffrement et la compression activés et propose de lancer la sauvegarde tout de suite, ce que j'ai fait.

Chez moi, trois fichiers de test de quelques octets sont partis en quelques secondes. Et c'est là qu'il faut regarder la bonne chose pour vérifier que ça fonctionne... Non, c'est pas la pastille verte, mais plutôt le nombre de fichiers et leur taille.

Le plan Documents juste après sa première sauvegarde.

En fait, si je vous dis ça, c'est parce que sur mon Mac, avec Docker Desktop, restic n'arrivait pas à lire les dossiers montés depuis l'hôte, et sort en erreur d'entrée/sortie sur chaque fichier. Et pourtant, Pluton affichait quand même la sauvegarde en vert avec le statut "Complete". Les colonnes disaient bien 0 fichier et 0 octet, mais le statut, lui, semblait correct... Donc si vous êtes sur Mac, prenez plutôt l'installeur de bureau, qui existe aussi pour Windows et Linux, et dans tous les cas vérifiez que les chiffres sont OK après votre première sauvegarde.

Vérifier et répéter une restauration

Votre dossier de destination contient maintenant un config, un data/, un index/, un keys/ et un snapshots/, tous illisibles en clair. C'est un dépôt restic standard, et ça se vérifie sans Pluton, avec le binaire embarqué dans le conteneur :

docker exec -e RESTIC_PASSWORD=votre_cle -e RESTIC_REPOSITORY=/mnt/backups \
 pluton restic snapshots

Vous obtenez la liste de vos snapshots avec leur taille, et avec une mauvaise clé, restic répondra "wrong password or no key found" et s'arrêtera là. Faites les deux essais car ça prouve en une fois que le chiffrement travaille, et que vos données restent récupérables même si Pluton disparaît demain.

Le menu d'une sauvegarde propose ensuite "Browse", qui ouvre le snapshot comme un explorateur de fichiers, avec la taille de chacun et un bouton pour le télécharger ou le restaurer seul.

Le contenu du snapshot, fichier par fichier, avec le téléchargement et la restauration à droite de chaque ligne

Et le "Restore" lancera un assistant qui vaut le détour puisqu'il sait restaurer vers un chemin différent de l'original. Il vous laisse choisir quoi faire des fichiers déjà présents, et surtout il génère un aperçu en dry run (à blanc quoi...) avant de toucher au disque. J'ai restauré mes trois fichiers vers un dossier séparé, puis comparé avec les originaux, et c'était identique. Faites-le une fois, tranquillement, pendant que vous n'en avez pas besoin.

Voilà, tout ça, c'est la version gratuite, pour la machine où elle tourne. Maintenant, si vous voulez piloter les sauvegardes de plusieurs machines depuis la même interface, ça passera par l'offre Pro à 59 dollars par an. Si vous voulez comparer avec un autre truc, sachez aussi que Zerobyte joue dans la même cour.

Amusez-vous bien !

Source : Pluton

  • ✇Korben
  • ReProgman - L'interface de Windows 3.1 sur PC et Mac
    Le développeur Mayuki Sawatari vient de publier ReProgman , un clone du Program Manager de Windows 3.1. Ça ne vous dit rien ? C'est parce que vous êtes des bébés ! En fait, progman.exe, c'est ce truc qui servait d'interface principale à Windows avant que le menu Démarrer ne débarque avec Windows 95. Et aujourd'hui, grâce au taf de Sawatari, ça tourne aussi bien sur Windows 11 que sur macOS. Pour ceux qui ont commencé l'informatique après 1995, faut savoir qu'avant ça, on n'avait p
     

ReProgman - L'interface de Windows 3.1 sur PC et Mac

11 septembre 2026 à 02:15

Le développeur Mayuki Sawatari vient de publier ReProgman , un clone du Program Manager de Windows 3.1.

Ça ne vous dit rien ? C'est parce que vous êtes des bébés !

En fait, progman.exe, c'est ce truc qui servait d'interface principale à Windows avant que le menu Démarrer ne débarque avec Windows 95. Et aujourd'hui, grâce au taf de Sawatari, ça tourne aussi bien sur Windows 11 que sur macOS.

Pour ceux qui ont commencé l'informatique après 1995, faut savoir qu'avant ça, on n'avait pas de bureau, pas de barre des tâches, mais juste une grande fenêtre grise remplie de sous-fenêtres, et dans chaque sous-fenêtre y'avait des icônes de programmes alignées sur une grille. Vous double-cliquiez sur l'une d'elles, le programme se lançait, et voilà, vous aviez fait le tour de Windows !

Le groupe Main ouvert sur Windows 11, et la rangée de groupes réduits en bas de la fenêtre

Regardez bien les icônes sur cette capture : Docker, Edge et Claude rangés dans une ambiance de 1992...

Car ReProgman ne se contente pas de reproduire la déco. Au premier lancement, il scanne votre menu Démarrer (ou vos dossiers Applications si vous êtes sur Mac), transforme chaque dossier en groupe et range le tout dans son propre fichier Groups.ini. Après ça, il n'y retourne plus tout seul, et ce que vous déplacez, renommez ou supprimez dedans ne redescend jamais vers vos vrais raccourcis. Un menu permet quand même de relancer l'import à la main, et il n'ajoute alors que ce qui manque.

Du coup, vous récupérez les gestes de l'époque pour de vrai. Vous attrapez une icône, vous la lâchez dans une autre fenêtre et elle déménage, avec Ctrl enfoncé elle se copie, le menu Window vous range tout ça en cascade ou en mosaïque, et les fenêtres réduites redeviennent des icônes alignées en bas de la fenêtre principale. Même la boîte de dialogue de sortie a été refaite, à ceci près qu'elle annonce la fin de votre session ReProgman et non celle de Windows.

Maintenant, d'où ça sort comme délire ?

Hé bien, l'auteur raconte, dans un message relayé par Tom's Hardware, qu'il a simplement demandé à Claude de lui fabriquer ce clone, et que la première version obtenue en une heure était déjà plutôt correcte, même s'il a ensuite fallu rattraper les imperfections.

Ce qui est intéressant, c'est que dans son dépôt git, on trouve un document de spécification de plusieurs centaines de lignes qui décrit l'interface au pixel près, relevée sur des captures 640x480 du Windows original. Le cadre d'une fenêtre y fait 1 pixel noir, 2 pixels gris et encore 1 pixel noir, et la petite barre du menu système mesure 13 pixels sur la fenêtre principale contre 7 sur une fenêtre enfant. C'est d'ailleurs comme ça qu'on les distinguait à l'époque.... Fallait avoir l'oeil !

Si vous voulez l'essayer, ça se présente sous la forme d'un binaire autonome. Par contre sur Mac, la version distribuée n'est pas notarisée, il faudra donc lui passer un xattr -cr ReProgman.app ou utiliser Sentinel avant qu'elle accepte de démarrer. Ah et le code est sous licence MIT.

Le périmètre annoncé par le projet est d'ailleurs plus étroit qu'il en a l'air, puisque c'est Windows 11 en x64 et en Arm, et macOS uniquement sur Apple Silicon. Donc si vous êtes resté sur Windows 10 parce que vous aimez le risque ou sur un Mac Intel parce que vous aimez prendre votre temps, il n'y a rien pour vous amuser... Il faudra alors retourner du côté de ce musée de vieux systèmes d'exploitation que je vous avais montré, qui lui passe par l'émulation.

Après, je pense pas que vous y ferez votre vie mais ça vous donnera environ 30 secondes de nostalgie avant de refermer la fenêtre. C'est déjà ça de pris...

Source : Tom's Hardware

  • ✇Korben
  • Super Mario 64 tourne sur un processeur ARM (avec ReactOS)
    Une vidéo postée sur X montre Super Mario 64 qui tourne sur une machine ARM, sous un système qui n'est ni Windows ni Linux. Oui, c'est bien ReactOS, le clone libre de Windows, et le jeu est un exécutable x64 tout ce qu'il y a de plus banal ! Et n'allez pas croire que c'est un émulateur qu'on aurait posé sur un OS libre. Que nenni ! Pour exécuter du x64 sur de l'ARM, il faut deux trucs qui n'ont rien à voir l'un avec l'autre : un moteur qui traduit les instructions du processeur, et un système ca
     

Super Mario 64 tourne sur un processeur ARM (avec ReactOS)

11 septembre 2026 à 00:59

Une vidéo postée sur X montre Super Mario 64 qui tourne sur une machine ARM, sous un système qui n'est ni Windows ni Linux. Oui, c'est bien ReactOS, le clone libre de Windows, et le jeu est un exécutable x64 tout ce qu'il y a de plus banal !

Et n'allez pas croire que c'est un émulateur qu'on aurait posé sur un OS libre. Que nenni ! Pour exécuter du x64 sur de l'ARM, il faut deux trucs qui n'ont rien à voir l'un avec l'autre : un moteur qui traduit les instructions du processeur, et un système capable de faire cohabiter du code natif et du code traduit dans un même programme.

La première moitié, c'est FEX, l'émulateur financé par Valve dont je vous parlais en décembre. Sauf que côté Windows, FEX se limite au processeur : sa propre documentation précise que la traduction des appels système revient soit à Wine, soit à l'ABI du système. Tout le reste est alors à la charge de l'hôte.

Cette seconde moitié porte un nom, ARM64EC, et c'est une invention de Microsoft pour Windows 11 sur ARM (oui, la boîte que ReactOS passe justement son temps à recopier). Le principe consiste à compiler les bibliothèques du système en ARM64 avec une interface appelable depuis du code x64 recompilé. Du coup, un même programme mélange des morceaux natifs et des morceaux émulés, et seul ce qui doit vraiment l'être passe par l'émulateur. L'intérêt de faire comme ça, c'est surtout la vitesse !

Jusqu'ici, deux entités avaient bâti cet "étage" : Microsoft dans Windows, et Wine depuis sa version 10 . ReactOS est donc la troisième. Son développeur Ahmed Arif a ainsi écrit son propre runtime hybride dans le ntdll du système, avec le chargeur d'images, les ponts qui rendent les fonctions natives appelables en x64, et le déroulement de pile.

Ensuite, pour vérifier que tout se tient, il fait tourner le même binaire des deux côtés, sur son ReactOS et sur un vrai Windows 11 ARM64, puis il compare.

Screenshot

Alors, est-ce que vous pouvez l'installer ?

Et bien malheureusement, non !

Tout ce boulot n'existe que dans une branche d'un fork personnel, et le dépôt officiel de ReactOS n'en contient pas la moindre ligne. Et c'est mieux pour l'instant car, comme Ahmed le dit lui-même, son fork est encore plus expérimental que ReactOS lui-même ! C'est donc à réserver aux machines virtuelles, aux cartes de développement ou aux bécanes sans données sensibles. Bref, venant d'un projet qui se présente déjà lui-même comme un système de qualité alpha, ça vous situe l'ambiance...

Bref, rien à télécharger mais pour un projet qui se battait encore il y a trois mois pour lancer Half-Life , voir un jeu x64 démarrer sur de l'ARM, ça envoie quand même du pâté.

Source : Phoronix

Singapore Employers Put AI Higher on 2027 Agenda as Wage Plans Cool

8 septembre 2026 à 08:02

Nearly half of Singapore employers rank AI as a 2027 priority as wage caution grows and implementation barriers remain.

The post Singapore Employers Put AI Higher on 2027 Agenda as Wage Plans Cool appeared first on TechRepublic.

  • ✇Korben
  • Nitter et XCancel sont morts, et l'explication est dans leur code
    Le 24 août dernier, X Corp. a envoyé une lettre de mise en demeure au développeur de Nitter et une autre à celui de XCancel (une instance célèbre de Nitter). Le délai accordé était très court (environ 24h), et depuis, les deux services sont hors ligne. Alors que s'est-il passé ? Nitter, c'était sept ans de travail bénévole pour lire les posts publics de Twitter puis de X sans avoir besoin de compte, sans pub, sans JavaScript et surtout sans laisser son adresse IP à Elon Musk et ses sbires. On re
     

Nitter et XCancel sont morts, et l'explication est dans leur code

2 septembre 2026 à 04:51

Le 24 août dernier, X Corp. a envoyé une lettre de mise en demeure au développeur de Nitter et une autre à celui de XCancel (une instance célèbre de Nitter). Le délai accordé était très court (environ 24h), et depuis, les deux services sont hors ligne.

Alors que s'est-il passé ?

Nitter, c'était sept ans de travail bénévole pour lire les posts publics de Twitter puis de X sans avoir besoin de compte, sans pub, sans JavaScript et surtout sans laisser son adresse IP à Elon Musk et ses sbires. On remplaçait x.com par nitter.net dans l'URL, et on lisait ce qui nous intéressait. Y'avait même des extensions de redirection automatique qui le faisaient pas à notre place. Et XCancel qui venait de fêter ses 2 ans, c'était tout pareil !

Aujourd'hui la page d'accueil de XCancel affiche ces 4 lignes qui disent en gros que le service est arrêté jusqu'à nouvel ordre. Celle de Nitter n'est pas plus bavarde et son mainteneur, zedeus, cherche un avocat et refuse de commenter.

Notez qu'aucun tribunal n'a été saisi et qu'une simple lettre a suffi.

Ce que X reproche à ces 2 services, c'est un "usage illicite et un contournement de son API", plus une violation du Texas Harmful Access by Computer Act et du Lanham Act. TechCrunch, qui a pu lire le courrier , rapporte une accusation plus précise qui est que Nitter aurait accédé à des comptes X et à des jetons de session pour récupérer le contenu en douce.

Aux États-Unis, en tout cas, "aspirer" des pages web publiques n'a rien de criminel. Mais le problème, c'est que Nitter ne fonctionne plus comme ça depuis des années. Si on analyse son code, on se rend compte que depuis que Twitter a supprimé les comptes invités début 2024, Zedeus, le développeur de Nitter, a mis en place un tout autre système.

Pour contourner les limites imposées par X.com, il a développé un script tools/get_session.py qui prend en arguments un identifiant X, un mot de passe, un secret à double facteur et un chemin de fichier.

Et là-dedans, il embarque en dur une paire de clés API, se déclare auprès des serveurs de X comme LE client Twitter officiel pour Android en version 10.21 tournant sur un OnePlus A3010, fait passer le flux de connexion par cloudscraper, génère le code à double facteur à la volée, et récupère un jeton OAuth qu'il écrit ensuite dans un fichier.

Au niveau des identifiants, c'est l'hébergeur de l'instance qui les fournit puisque depuis la coupure de 2024, faire tourner Nitter imposait de le relier à un vrai compte X. On est donc très loin du robot anonyme qui lit une page publique. C'est un client officiel simulé, avec des identifiants valides, et c'est exactement ça que la lettre de mise en demeure décrit.

Donc voilà, le problème est bien plus compliqué que du scraping simple. Ce sera donc à un juge de trancher sur le fond.

Depuis, le dépôt GitHub est passé en lecture seule, archivé et selon Zedeus, d'autres instances ont reçu des courriers du même genre. De son côté, X ne s'est pas encore exprimé publiquement sur cette affaire.

Reste la question qui nous intéresse : On fait comment pour lire la merde fasciste de X sans compte maintenant ? Bah honnêtement, y'a pas grand-chose... Moi, je vous recommande d'arrêter d'aller là-dessus pour votre propre bien-être. Mais si vraiment vous êtes accro, le pont ActivityPub bird.makeup répond toujours présent et permet de suivre un compte X public depuis Mastodon. Toutefois, il ne vous affichera pas un fil de discussion direct dans le navigateur comme le faisait XCancel ou Nitter.

Après pour un post précis, il reste éventuellement la Wayback Machine, à condition que quelqu'un ait archivé le tweet avant. Sinon, bah faudra vous reconnecter sur X à l'ancienne avec votre compte...

Source : Techdirt

Apple Tests AI Shopping Assistant in Store App: What Can It Do?

25 août 2026 à 09:03

Apple is testing an AI shopping assistant in the Apple Store app that can answer product, trade-in, payment, and order questions for select users.

The post Apple Tests AI Shopping Assistant in Store App: What Can It Do? appeared first on TechRepublic.

  • ✇Korben
  • Un atelier japonais double la VRAM des RTX 2080 Ti pour pas cher
    Dans la préfecture de Saitama, au Japon, une petite boutique s'est fait une spécialité qui tombe à pic en pleine flambée des prix de la mémoire, celle de faire passer une vieille GeForce RTX 2080 Ti de 11 à 22 Go de VRAM pour environ 45 000 yens, soit 282 dollars ou un peu moins de 250 euros. Le procédé n'a rien d'un tour de passe-passe logiciel et repose entièrement sur une vraie dextérité au fer à souder, puisqu'il faut dessouder les onze puces GDDR6 de 1 Go montées d'origine, les remplacer pa
     

Un atelier japonais double la VRAM des RTX 2080 Ti pour pas cher

18 août 2026 à 07:05

Dans la préfecture de Saitama, au Japon, une petite boutique s'est fait une spécialité qui tombe à pic en pleine flambée des prix de la mémoire, celle de faire passer une vieille GeForce RTX 2080 Ti de 11 à 22 Go de VRAM pour environ 45 000 yens, soit 282 dollars ou un peu moins de 250 euros.

Le procédé n'a rien d'un tour de passe-passe logiciel et repose entièrement sur une vraie dextérité au fer à souder, puisqu'il faut dessouder les onze puces GDDR6 de 1 Go montées d'origine, les remplacer par onze modules Samsung de 2 Go, ajuster quelques résistances sur le circuit imprimé que tous les modèles n'acceptent pas, puis flasher un VBIOS adapté pour que la carte reconnaisse ses nouveaux 22 Go.

La 2080 Ti se prête bien à l'exercice grâce à sa configuration mémoire un peu bâtarde de 11 Go, qui se double proprement là où d'autres cartes coincent.

Autant le dire tout de suite, ce gain ne rapporte strictement rien en jeu, le bus mémoire restant bloqué à 352 bits, la bande passante à 616 Go/s et la puissance de calcul du processeur graphique ne bougeant pas d'un pouce.

L'intérêt se trouve entièrement du côté des modèles d'intelligence artificielle que l'on fait tourner chez soi, là où c'est la quantité de mémoire disponible, et elle seule, qui détermine si un modèle parvient à se charger ou non.

En passant de 11 à 22 Go, on débloque toute une série de modèles de langage quantifiés qui refusaient jusque-là de tenir, et surtout on les garde entièrement en mémoire vidéo au lieu de déborder sur la mémoire système, ce qui change complètement la fluidité de l'ensemble.

Le calcul financier finit de rendre l'idée séduisante, avec une modification facturée 282 dollars, des cartes déjà transformées vendues à partir de 430 dollars et un ensemble complet qui tourne autour de 500 dollars une fois cumulé avec une 2080 Ti d'occasion, quand les GPU récents taillés pour l'IA et dotés d'autant de mémoire réclament facilement plus de 1 000 dollars.

Il reste quand même deux réserves de taille, à commencer par l'architecture Turing de cette carte qui remonte à 2018 et commence à accuser son âge sans profiter des optimisations des générations récentes, et surtout par la disponibilité, l'atelier n'ayant reçu que 200 puces Samsung, de quoi transformer une petite vingtaine de cartes avant de devoir se réapprovisionner.

Bref, c'est rigolo mais ça ne va pas tout de suite changer le monde.

Source : Tom's Hardware , xingyao74043

  • ✇Korben
  • Le site à envoyer à tous ceux qui vous copient collent depuis ChatGPT
    Vous posez une VRAIE question à un collègue, et ce connard vous renvoie 800 mots sortis d'un chatbot et qu'il n'a manifestement pas relus. C'est chiant hein ? Parce qu'à ce tarif, autant rien lui demander et aller directement sur ChatGPT vous-même. Hé bien bonne nouvelle, il existe maintenant un site à lui envoyer pour l'éduquer un chouilla sans que vous ayez à lui faire la leçon vous-même. Ce site s'appelle dontpastetheai.com , et le site propose 2 explications sur pourquoi c'est
     

Le site à envoyer à tous ceux qui vous copient collent depuis ChatGPT

18 août 2026 à 05:15

Vous posez une VRAIE question à un collègue, et ce connard vous renvoie 800 mots sortis d'un chatbot et qu'il n'a manifestement pas relus. C'est chiant hein ? Parce qu'à ce tarif, autant rien lui demander et aller directement sur ChatGPT vous-même. Hé bien bonne nouvelle, il existe maintenant un site à lui envoyer pour l'éduquer un chouilla sans que vous ayez à lui faire la leçon vous-même.

Ce site s'appelle dontpastetheai.com , et le site propose 2 explications sur pourquoi c'est pas cool de répondre en copiant collant un machin issu d'un LLM. Il y a la version "polie" que vous pouvez trouver ici, et la version énervée lisible ici qui demande direct "devine qui l'IA va remplacer en premier ?".

À vous de voir si vous voulez garder de bonnes relations avec cette personne... : une polie, qu'on peut envoyer à son manager, et une colérique sur /angry/ qui demande "devine qui l'IA va remplacer en premier ?".

Maintenant, le reproche tel qu'il est formulé par ce site n'est pas esthétique. Personne ne se plaint que le texte pue le généré par un modèle IA à des kilomètres... Non, on se plaint de ce qu'il faut faire avec. Parce que celui qui colle sans lire n'a pas supprimé le travail de lecture, il l'a déplacé sur vous. Il a gagné trente secondes et vous en a coûté cinq minutes.

Ça rejoint un peu ce dont je vous parlais déjà en janvier à propos de l'impact des LLM sur l'open source . On refile la vérification du contenu IA aux mainteneurs du projet... Et ici, quand quelqu'un vous envoie un contenu IA, il vous refile sa lecture. C'est le même geste mais à deux échelles différentes.

Maintenant, si vous aussi vous avez tendance à faire ça, c'est-à-dire à copier-coller des sorties d'IA pour "instruire" vos amis et collègues, sachez que tout n'est pas perdu. Vous pouvez évoluer et corriger ce travers grâce à ces quelques conseils simples. Déjà, lisez ce que l'IA vous envoie et écrivez vous-même votre propre version avec vos mots. Extrayez le passage qui répond vraiment à la question de votre correspondant et jetez le reste à la poubelle. Pas la peine d'être verbeux inutilement comme ChatGPT, trois phrases suffisent. Vous pouvez aussi citer l'extrait utile en disant pourquoi. Et le dernier conseil, le move que peu de gens osent faire en 2026 parce que quasiment tout le monde a un égo de la taille d'une pastèque, c'est tout simplement de répondre que vous ne savez pas ou que vous n'avez pas d'opinion tranchée sur tel ou tel sujet. Pas besoin d'aller demander à une IA ce qu'elle en pense si vous-même n'en savez rien. Dire "je ne sais pas" reste une réponse valable.

Surtout que répondre à tort et à travers en mode "no-brain" avec de l'IA, ça va vous décrédibiliser de fou... C'est prouvé scientifiquement grâce au travail de 2 chercheurs de l'université d'Arizona qui ont fait passer treize expériences à plus de cinq mille participants sur cette question précise. Un professeur qui annonce corriger avec de l'IA perd ainsi 16 % de la confiance de ses étudiants, un graphiste 20 % de celle de ses clients. Même en testant avec des formulations adoucies, du genre "ça n'a servi qu'à la relecture" ou "un humain a tout relu", la confiance baisse quand même.

Sauf qu'ils ont mesuré autre chose dans la foulée. Se faire démasquer par quelqu'un d'autre est PIRE que d'avouer par soi-même qu'on a utilisé une IA. Donc annoncer ce qui vient du modèle coûte bien moins en crédibilité mais dans les 2 cas, y'a quand même une facture à payer. Elle est juste moins salée quand vous annoncez la couleur.

À garder en tête quand même : ces chiffres portent sur des situations précises, une copie corrigée, une publicité, un graphiste jugé par son client, une lettre de motivation. Personne n'a mesuré ce que ça coûte réellement dans un fil Slack ou un échange mail entre des gens qui se connaissent. Mais au jugé, je dirais que c'est encore plus décevant...

Maintenant, attention... Claquer dans la gueule ce genre de manifeste à quelqu'un, c'est parfois plus violent que la faute qu'on lui reproche. À vous donc de bien doser... une remarque sincère et délicate fera sûrement mieux d'ailleurs.

Mais bon, peu importe, je pense quand même que respecter ce principe c'est plutôt sain. Et le relever en douceur comme ceci, ça vous évitera d'être injustement considéré comme l'un de ces boomeurs mentaux anti-IA qui trainent en ce moment sur X ou équivalent ^^.

Ah et force à Laink !

Source : dontpastetheai.com

❌