❌

Vue normale

  • ✇Korben
  • Cloudflare lance son skill d'audit de sécurité par IA
    Cloudflare a mis en ligne sur son GitHub un skill trop super génial d'audit de sécurité qui leur a servi de point de départ à leur propre système de chasse aux failles de sécu. Ce package pour faire des audits de sécu boostés à l'agent IA c'est un dossier de consignes en Markdown que vous déposez dans votre agent de code, et qui le fait bosser comme un vrai auditeur et pas simplement comme un "relecteur" de code. Dans ce dépôt, vous trouverez un fichier par famille d'attaque : la corruption mémo
     

Cloudflare lance son skill d'audit de sécurité par IA

17 septembre 2026 à 07:20

Cloudflare a mis en ligne sur son GitHub un skill trop super génial d'audit de sécurité qui leur a servi de point de départ à leur propre système de chasse aux failles de sécu. Ce package pour faire des audits de sécu boostés à l'agent IA c'est un dossier de consignes en Markdown que vous déposez dans votre agent de code, et qui le fait bosser comme un vrai auditeur et pas simplement comme un "relecteur" de code.

Dans ce dépôt, vous trouverez un fichier par famille d'attaque : la corruption mémoire, l'injection de prompt, le cadrage des requêtes HTTP, l'isolation entre locataires. Et avec ça, un schéma JSON qui décrit à quoi doit ressembler un rapport, et deux validateurs écrits en JavaScript sans la moindre dépendance.

Le dossier du skill sur GitHub : un fichier de consignes par famille d'attaque, et les deux validateurs en bas de liste ( Source )

L'agent déroule ensuite six phases, de la reconnaissance au rapport final. Il commence par cartographier l'architecture, les frontières de confiance et les points d'entrée, puis il écrit sa propre grille de couverture. Ensuite il envoie des chasseurs isolés case par case et chaque piste qui remonte part chez un vérificateur tout frais tout beau qui n'a pas participé à la chasse.

Chaque piste se termine ensuite avec un rapport technique. Un rapport confirmed qui exige une trace source complète et un résultat réellement observé. Un rapport needs_validation qui nomme le fait précis qui manque, et surtout qui n'a droit à aucun niveau de gravité. Et le rapport des rejected qui garde la mémoire de ce qui a été réfuté, pour que la passe suivante ne vous ressorte pas la même chose.

Le validateur, lui, c'est du vrai code qui vérifie la "forme" de la preuve. Les empreintes doivent être uniques, et le suivi du parcours des tests qui doit partir d'un point d'entrée pour finir sur un point d'impact. Ainsi une trouvaille confirmée dont le parcours ne tient pas debout est recalée.

En revanche, sachez-le, l'indépendance du vérificateur est demandée dans les consignes, mais pas contrôlée (chez Cloudflare, c'est leur orchestrateur maison qui s'en charge, et il n'est pas dispo publiquement).

Cloudflare explique sur son site ce que donne un de ces agents lâché sur du code sans garde-fou. Il modifie la source pour que son exploit fonctionne, puis il annonce fièrement le bug qu'il vient de créer lui-même. Ou alors il pond un test qui démontre que exec() exécute des choses, donc que c'est forcément une faille critique... Et ça vous l'aurez compris, c'est de la merde et c'est absolument ce qu'on ne veut pas.

Voilà donc exactement ce que ces consignes cherchent à lui interdire.

Pour l'installer, il vous faut le CLI skills de Vercel Labs :

npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit

Ensuite, vous lancez votre agent dans le dépôt à auditer et vous lui demandez un audit de sécurité. Le skill se déclenche tout seul et c'est le modèle de votre agent qui pilotera les sous-agents en parallèle (utilisez donc un modèle qui sache faire ça, c'est mieux lool). Par défaut, le rapport atterrit ensuite dans un dossier ~/security-audit-skill, en dehors du dépôt audité.

Ce qui est cool c'est que ce skill est conçu pour limiter les bêtises. Par exemple il refuse d'exécuter le code qu'il audite s'il n'a pas de bac à sable (sandbox) imposé par le système d'exploitation, avec le réseau coupé, la cible en lecture seule et des limites de CPU et de mémoire. Ce bac à sable, le dépôt ne le fournit pas, et c'est à vous de le mettre en place avec par exemple un outil d'isolation comme Fence . Sans lui, la piste de l'audit finira tout bonnement en needs_validation au lieu d'être véritablement suivie et tranchée.

Après, c'est le temps qui fera la différence. Chez Cloudflare, ils ont un gros système qui leur permet, par exemple avec un dépôt d'environ 30 000 lignes de code, de ne passer que 3 à 4 heures sur l'audit pour avoir un résultat correct. Mais chez vous, en local, ce sera beaucoup plus long. Cloudflare prévient aussi qu'une seule passe n'est pas suffisante puisqu'elle trouve à peu près la moitié des failles à chaque fois. Il faudra relancer ça plusieurs fois.

Allez, si vous cherchez également un filet de sécurité pour tout ce qui concerne vos pull requests, sachez qu'Anthropic maintient de son côté un reviewer de sécurité pour Claude Code qui lit le diff et vient commenter directement dessus.

Le dépôt de Security Audit Skill de Cloudflare est sous licence MIT, et il lui faudra Node.js pour faire tourner ses deux validateurs.

En tout cas, ce que je vous conseille, c'est d'aller lire le SKILL.md avant de lancer la première passe, pour vous assurer que tout sera OK au sein de votre harness.

Source : security-audit-skill sur GitHub

  • ✇Korben
  • Cloudflare Computer - Un ordinateur dans le cloud pour votre agent IA
    Cloudflare Computer est un projet qui donne à votre agent IA un endroit rien qu'à lui. C'est-à-dire un vrai système de fichiers, avec des dossiers, des fichiers qui restent, et de quoi lancer des commandes dedans. Bref, un vrai poste de travail que l'agent garde entre deux sessions, au lieu de repartir de zéro à chaque fois, puisque tous les fichiers sont rangés dans une base SQLite. Le système de fichiers s'utilise ensuite comme n'importe quel autre. Lire, écrire, créer un dossi
     

Cloudflare Computer - Un ordinateur dans le cloud pour votre agent IA

12 août 2026 à 04:54

Cloudflare Computer est un projet qui donne à votre agent IA un endroit rien qu'à lui. C'est-à-dire un vrai système de fichiers, avec des dossiers, des fichiers qui restent, et de quoi lancer des commandes dedans. Bref, un vrai poste de travail que l'agent garde entre deux sessions, au lieu de repartir de zéro à chaque fois, puisque tous les fichiers sont rangés dans une base SQLite.

Le système de fichiers s'utilise ensuite comme n'importe quel autre. Lire, écrire, créer un dossier, lister, supprimer, et un grep intégré pour fouiller dans le tas. Pour tout le reste, il n'y a qu'une fonction à retenir, exec(). Vous lui passez une commande, et elle vous rend la sortie et le code de retour.

Ce qui change par contre, c'est l'endroit où la commande tourne. 3 environnements sont disponibles et interchangeables sur les mêmes fichiers. Il y a d'abord un conteneur Linux complet, avec npm, node et de vrais binaires. Ou un shell léger pour les commandes simples. Et enfin, un dernier qui exécute directement votre code, sur une base neuve à chaque appel.

Comme ça, vous passez de l'un à l'autre sans réécrire une ligne de votre agent.

Les 9 exemples fournis montrent bien ce qu'on peut en tirer quand on aime bidouiller. Le plus parlant fait par exemple tourner un agent de discussion qui prendra l'espace de travail comme répertoire courant, donc qui travaillera dans de vrais fichiers au lieu de tout garder en mémoire.

Un autre colle pandoc dans le conteneur et laisse l'agent transformer une fiche markdown en PDF. Il y en a aussi un qui fabrique des images avec Workers AI, un quatrième joue sur les politiques de sortie réseau pour décider ce que l'agent a le droit de joindre, et enfin, un dernier génère un projet Worker complet, puis le publie.

Il y a même une interface web qui balance la même tâche dans le conteneur et dans un environnement léger, côte à côte.

Reste à savoir ce qui est gratuit là-dedans... Le code est sous licence MIT, et le système de fichiers seul, sans aucune exécution, tourne sans souci dans le plan Workers gratuit puisque les Durable Objects qui portent ce stockage y sont inclus, avec 100 000 requêtes par jour et 5 Go d'espace.

Il faut un compte Cloudflare, évidemment...

Puis si vous voulez faire tourner des vraies commandes ou avoir un shell, faudra payer puisque le conteneur comme les environnements légers réclament le plan Workers payant, facturé 5 dollars par mois au minimum.

Après j'ai quelques réserves quand même parce que le projet est très récent, encore en preview et clairement inadapté à de la production. Ensuite, la limite technique d'un espace de travail tourne autour de 10 Go, et les accès disque lourds restent plus lents que sur un vrai disque. Puis surtout, tout vit chez Cloudflare, et pas chez vous (si vous préférez l'inverse, je vous avais montré workerd , le moteur des Workers en local).

Mais bon, c'est à garder à l'œil si vous êtes client Cloudflare.

Source

  • ✇Le Blog du Wis
  • Cloudflare : Ajouter un domaine
    Comment ajouter un domaine sur Cloudflare ?Cloudflare est une entreprise leader en solutions de sécurité et de performances web contribuant à une meilleure qualité de l’internet global.Composé de plus d’une centaine de data centers gérant plus de 10 000 milliards de requêtes par mois, Cloudflare exploite l’un des plus vastes réseaux au monde.Car oui, cloudflare ne sert pas juste a géré la zone DNS de votre domaine, la plateforme propose plusieurs services gratuits ou payants tels que la protecti
     

Cloudflare : Ajouter un domaine

Par : Wisy
11 octobre 2022 à 06:00

Comment ajouter un domaine sur Cloudflare ?
Cloudflare est une entreprise leader en solutions de sécurité et de performances web contribuant à une meilleure qualité de l’internet global.
Composé de plus d’une centaine de data centers gérant plus de 10 000 milliards de requêtes par mois, Cloudflare exploite l’un des plus vastes réseaux au monde.

Car oui, cloudflare ne sert pas juste a géré la zone DNS de votre domaine, la plateforme propose plusieurs services gratuits ou payants tels que la protection DDoS, le Pare-feu pour les applications Web, le serveur de proxy inversé, etc.


Mais alors, comment ajoute-t-on son domaine ?

Attention : À la fin de cette procédure, votre zone DNS ne sera plus gérée par votre service de domaine, mais pas Cloudflare.

Ajouter un domaine

  1. Connectez-vous à Cloudflare ou créer un compte si ce n’est pas déjà fait : https://dash.cloudflare.com/login
    Se connecter à Cloudflare
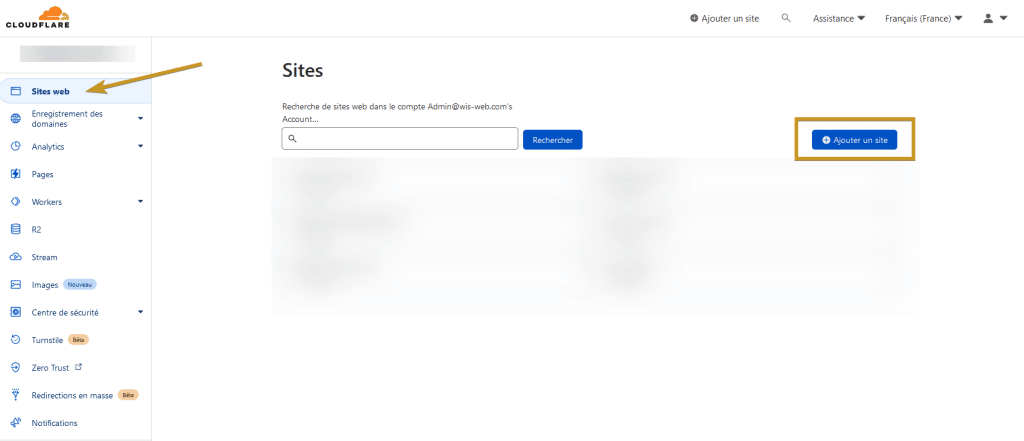
  2. Ajouter votre domaine en cliquant sur “Ajouter un site” depuis le menu “Sites web” :
    Cloudflare - Ajouter un site
  3. Taper ensuite, le nom de votre domaine (exemple : leblogduwis.com).

    Note : Si Cloudflare est incapable d’identifier votre domaine comme un domaine enregistré, assurez-vous d’utiliser un domaine de premier niveau ( .com, .fr, .ca, .net ou autres ).

  4. Choisissez l’offre gratuite (tout en bas) cependant, si vous souhaitez plus de fonctionnalités, commencez par la version pro ($20 US/mois) qui offre une sécurité renforcée, de l’optimisation sans perte d’images, etc.
  5. Cloudflare va alors rechercher vos entrées DNS déjà enregistré chez votre hébergeur de domaine actuel
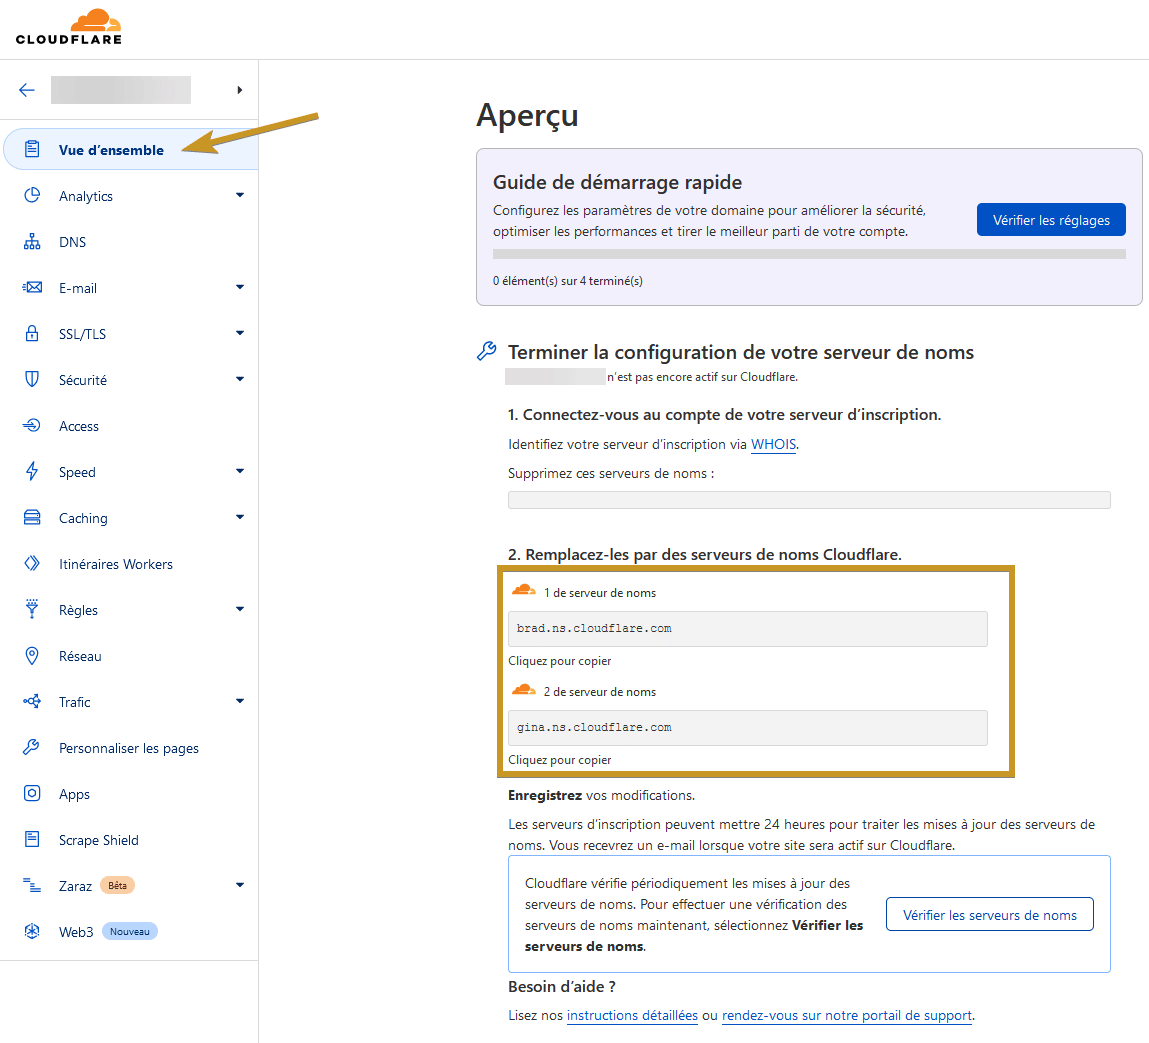
  6. Vous aurez alors le nom des serveurs à mettre à jour chez votre hébergeur de domaine actuel:
    Noms de serveur

Mettre à jour votre serveur de noms

  1. Connectez-vous à votre hébergeur de domaine (exemple : OVH, Godaddy, Hostpapa, etc.)
  2. Changez alors les “Serveurs de noms” par ceux donner par Cloudflare ( exemple : brad.ns.cloudflare.com, gina.ns.cloudflare.com ).

    Note : Les changements peuvent prendre plus de temps selon l’hébergement que vous utilisez cependant, le fait de déjà avoir vos entrées DNS chez Cloudflare empêchera une coupure inopinée de votre site web.

  3. Dès que l’opération sera terminée, vous recevrez un courriel de Cloudflare vous indiquant que votre domaine est actif !

Bravo : Vous avez réussi ! Vous savez maintenant comment activé un domaine avec Cloudflare

L’article Cloudflare : Ajouter un domaine est apparu en premier sur Le Blog du Wis.

❌